

Khi truy cập một website có biểu tượng ổ khóa, ký hợp đồng điện tử hoặc gửi email được mã hóa, người dùng đang sử dụng những cơ chế bảo mật được xây dựng trên nền tảng mật mã và xác thực số. Đứng phía sau nhiều hoạt động này là PKI (Public Key Infrastructure) - hạ tầng khóa công khai giúp xác minh danh tính, bảo vệ dữ liệu và thiết lập mối quan hệ tin cậy giữa các bên trong môi trường số.
Không chỉ đơn thuần là công nghệ mã hóa, PKI còn bao gồm hệ thống chứng thư số, tổ chức chứng thực, quy trình quản lý khóa và các chính sách bảo mật liên quan. Vậy PKI là gì, hoạt động như thế nào và được ứng dụng ra sao trong thực tế? Hãy cùng Phương Nam Vina tìm hiểu chi tiết trong bài viết dưới đây.
- PKI là gì?
- Các thành phần cốt lõi của hệ thống PKI
- Cơ chế hoạt động của public key infrastructure
- Các loại mô hình PKI phổ biến
- Lợi ích khi triển khai hệ thống hạ tầng khóa công khai
- Những ứng dụng phổ biến của PKI trong thực tế
- Một số lưu ý quan trọng khi triển khai PKI
- Những hạn chế và thách thức khi triển khai PKI
- Một số câu hỏi thường gặp về hạ tầng khóa công khai PKI
PKI là gì?
PKI là viết tắt của Public Key Infrastructure, tức hạ tầng khóa công khai. Đây là tập hợp gồm chính sách, quy trình, phần cứng, phần mềm và con người, được thiết kế để tạo, cấp phát, quản lý, phân phối, sử dụng, lưu trữ và thu hồi chứng thư số. Mục tiêu của hệ thống là liên kết một danh tính cụ thể (cá nhân, tổ chức, thiết bị hoặc website) với một cặp khóa mã hóa một cách đáng tin cậy.
PKI dựa trên mật mã khóa công khai (mã hóa bất đối xứng), trong đó mỗi bên sở hữu một cặp khóa gồm khóa công khai và khóa riêng. Khóa công khai được chia sẻ rộng rãi, còn khóa riêng phải được giữ bí mật tuyệt đối. Thông tin được mã hóa bằng khóa này chỉ có thể giải mã bằng khóa còn lại trong cặp, nhờ đó hệ thống vừa bảo vệ tính bí mật vừa xác thực được người gửi.
Vấn đề mà mật mã khóa công khai không tự giải quyết được là làm sao biết một khóa công khai thực sự thuộc về đúng người. PKI giải quyết bài toán này bằng chứng thư số do một bên thứ ba đáng tin cậy cấp, vì vậy hệ thống còn được gọi là cơ chế chứng thực khóa công khai.
Các thành phần cốt lõi của hệ thống PKI
Một hệ thống hạ tầng khóa công khai hoàn chỉnh không chỉ có khóa mã hóa mà còn gồm nhiều thành phần phối hợp với nhau. Mỗi thành phần đảm nhận một vai trò riêng trong việc cấp phát, xác minh và quản lý chứng thư số.
1. Chứng thư số (Digital certificate)
Chứng thư số là tài liệu điện tử gắn khóa công khai với thông tin định danh của chủ sở hữu. Chứng thư thường tuân theo chuẩn X.509 và chứa các thông tin như tên chủ thể, khóa công khai, thời hạn hiệu lực, thuật toán ký và chữ ký số của tổ chức phát hành. Nhờ chữ ký này, bên nhận có thể kiểm tra chứng thư có thật và chưa bị giả mạo hay chỉnh sửa.
- Thông tin chủ thể (Subject): Tên cá nhân, tổ chức, máy chủ hoặc thiết bị được cấp chứng thư.
- Khóa công khai (Public Key): Khóa được liên kết với danh tính của chủ thể.
- Tổ chức phát hành (Issuer): Tổ chức phát hành chứng thư số chịu trách nhiệm ký và phát hành chứng thư.
- Thời hạn hiệu lực (Validity): Thời điểm bắt đầu và kết thúc hiệu lực của chứng thư.
- Thuật toán mật mã: Thông tin về thuật toán được sử dụng để tạo khóa và chữ ký số.
- Chữ ký số của certificate authority: Dữ liệu giúp bên nhận kiểm tra chứng thư có được phát hành bởi certificate authority hợp lệ và có bị chỉnh sửa hay không.
Ngoài ra, chứng thư X.509 còn có các trường mở rộng (extensions) quy định mục đích sử dụng khóa, tên miền được bảo vệ, thông tin về CA trung gian và địa chỉ kiểm tra trạng thái chứng thư.
CA là tổ chức hoặc hệ thống chịu trách nhiệm phát hành, ký và quản lý chứng thư số. Đây được xem là một trong những thành phần quan trọng nhất của PKI vì đóng vai trò xác lập niềm tin giữa khóa công khai và danh tính của chủ thể.
Trước khi cấp chứng thư, CA cần bảo đảm yêu cầu đăng ký đã được xác minh theo chính sách chứng thực áp dụng. Sau khi đáp ứng các điều kiện, CA sử dụng khóa riêng của mình để ký chứng thư, tạo cơ sở cho các bên khác kiểm tra tính xác thực.
RA là thành phần tiếp nhận yêu cầu cấp chứng thư và thực hiện xác minh danh tính của đối tượng đăng ký trước khi CA phát hành chứng thư số. Nếu CA chịu trách nhiệm ký và phát hành chứng thư thì RA tập trung vào khâu kiểm tra thông tin, giúp hạn chế nguy cơ cấp chứng thư cho những đối tượng không hợp lệ.
Quy trình xác minh của RA có thể bao gồm kiểm tra giấy tờ định danh, xác thực quyền sở hữu tên miền, đối chiếu thông tin tổ chức hoặc xác nhận quyền quản lý thiết bị. Phương thức xác minh sẽ phụ thuộc vào loại chứng thư và chính sách của hệ thống PKI.
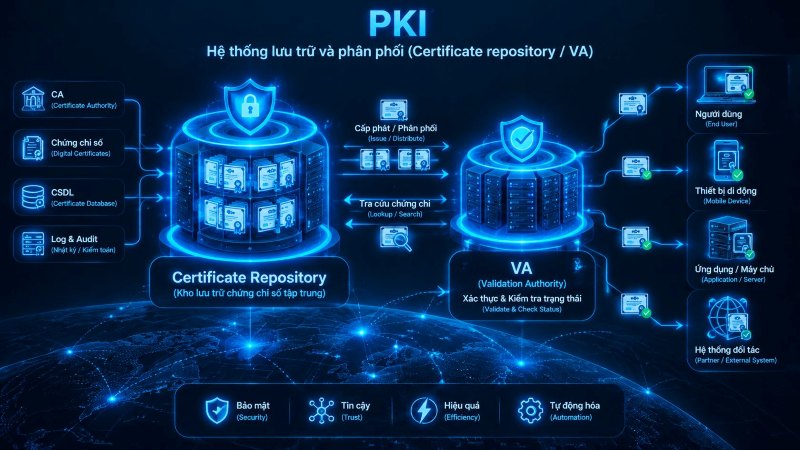
4. Hệ thống lưu trữ và phân phối (Certificate repository / VA)
Certificate Repository là kho lưu trữ và công bố thông tin liên quan đến chứng thư số. Thành phần này giúp các bên tham gia hệ thống có thể tra cứu, tải xuống và kiểm tra những dữ liệu cần thiết trong quá trình xác thực.
Bên cạnh kho lưu trữ, PKI còn có thể sử dụng Validation Authority (VA) để hỗ trợ xác minh trạng thái chứng thư. Một phương thức phổ biến là giao thức OCSP (Online Certificate Status Protocol), cho phép hệ thống truy vấn trạng thái của một chứng thư cụ thể mà không cần tải toàn bộ danh sách thu hồi.
Cơ chế hoạt động của public key infrastructure
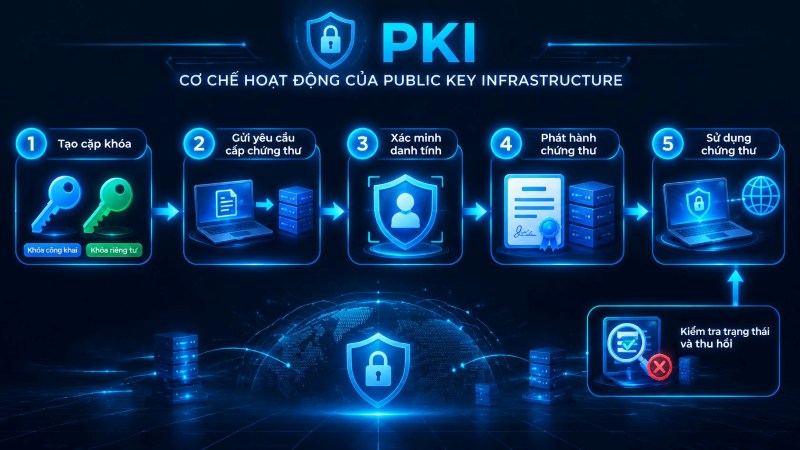
Cơ chế hoạt động của PKI được xây dựng dựa trên sự phối hợp giữa cặp khóa mật mã, chứng thư số và các tổ chức chứng thực. Thay vì yêu cầu các bên phải trao đổi khóa bí mật từ trước, hệ thống sử dụng chứng thư số để xác minh danh tính và thiết lập mối quan hệ tin cậy.
- Tạo cặp khóa: Người dùng hoặc thiết bị tạo cặp khóa công khai và khóa riêng, trong đó khóa riêng được giữ bí mật.
- Gửi yêu cầu cấp chứng thư: Người dùng gửi yêu cầu chứng thư (CSR) kèm khóa công khai và thông tin định danh tới cơ quan đăng ký.
- Xác minh danh tính: RA kiểm tra thông tin, sau đó chuyển yêu cầu hợp lệ cho CA.
- Phát hành chứng thư: Tổ chức phát hành chứng thư số (CA) dùng khóa riêng của mình để ký lên chứng thư, gắn khóa công khai với danh tính đã xác minh.
- Sử dụng chứng thư: Chứng thư được dùng để mã hóa dữ liệu, ký số hoặc xác thực. Bên nhận kiểm tra chữ ký của CA trên chứng thư và chuỗi tin cậy dẫn tới CA gốc.
- Kiểm tra trạng thái và thu hồi: Hệ thống tra cứu CRL hoặc OCSP để bảo đảm chứng thư chưa bị thu hồi, hết hạn hay bị vô hiệu hóa.
Ví dụ, khi trình duyệt truy cập một website dùng HTTPS, website gửi chứng thư số cho trình duyệt. Trình duyệt kiểm tra chữ ký của CA, thời hạn và trạng thái chứng thư, rồi mới thiết lập kênh kết nối được mã hóa. Nếu bất kỳ bước nào không hợp lệ, trình duyệt sẽ hiển thị cảnh báo cho người dùng.
Các loại mô hình PKI phổ biến
Tùy theo quy mô tổ chức, phạm vi sử dụng và yêu cầu liên thông giữa các hệ thống, PKI có thể được thiết kế theo nhiều mô hình khác nhau. Mỗi mô hình có cách tổ chức CA và thiết lập quan hệ tin cậy riêng, ảnh hưởng trực tiếp đến khả năng quản lý, mở rộng cũng như mức độ phức tạp khi vận hành.
1. Hierarchical PKI - PKI phân cấp
Hierarchical PKI là mô hình tổ chức theo cấu trúc phân cấp, trong đó một CA gốc (Root CA) nằm ở vị trí cao nhất và có nhiệm vụ thiết lập nền tảng tin cậy cho toàn bộ hệ thống. CA gốc có thể ủy quyền cho một hoặc nhiều CA trung gian (Intermediate CA) để phát hành chứng thư cho người dùng, máy chủ và thiết bị.
Trong mô hình này, các chứng thư được xác thực thông qua chuỗi chứng thực (Certificate Chain), bắt đầu từ chứng thư của chủ thể, đi qua CA trung gian và kết thúc tại CA gốc mà hệ thống tin cậy.
2. Mesh PKI - PKI dạng lưới
Mesh PKI là mô hình trong đó nhiều CA thiết lập quan hệ tin cậy trực tiếp với nhau thông qua cơ chế chứng thực chéo (Cross-Certification). Thay vì phụ thuộc hoàn toàn vào một CA gốc duy nhất, các CA có thể xác nhận lẫn nhau để tạo ra nhiều đường dẫn tin cậy giữa những hệ thống độc lập.
Mô hình này thường phù hợp với các tổ chức hoặc hệ thống có nhu cầu liên thông nhưng vẫn muốn duy trì quyền quản lý PKI riêng. Tuy nhiên, khi số lượng CA tăng lên, việc thiết lập và duy trì các mối quan hệ tin cậy chéo cũng trở nên phức tạp hơn.
3. Bridge PKI - PKI cầu nối
Bridge PKI sử dụng một CA cầu nối (Bridge CA) làm trung gian kết nối nhiều hệ thống PKI độc lập. Thay vì yêu cầu từng CA phải thiết lập quan hệ tin cậy trực tiếp với tất cả CA còn lại, các hệ thống có thể kết nối thông qua CA cầu nối.
Điểm đặc biệt của mô hình này là Bridge CA không nhất thiết phải đóng vai trò CA gốc cho các hệ thống thành viên. Nó chủ yếu hỗ trợ thiết lập quan hệ tin cậy giữa các miền PKI, giúp những tổ chức có chính sách chứng thực khác nhau vẫn có thể xác thực chứng thư của nhau theo các quy tắc đã thỏa thuận.
4. Hybrid PKI - PKI kết hợp
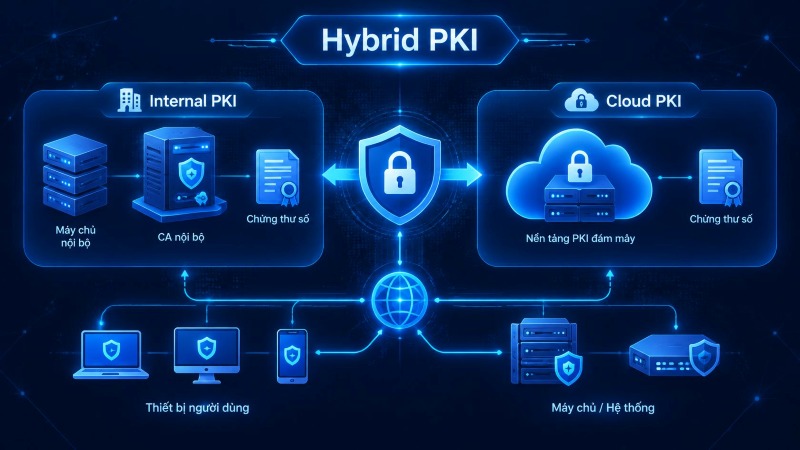
Hybrid PKI là mô hình kết hợp nhiều cấu trúc PKI khác nhau nhằm đáp ứng yêu cầu bảo mật và vận hành của những tổ chức có hạ tầng công nghệ phức tạp.
Ví dụ, một doanh nghiệp có thể sử dụng mô hình phân cấp để quản lý chứng thư nội bộ, đồng thời triển khai cơ chế Bridge PKI để kết nối với hệ thống của đối tác. Cách tổ chức này giúp tận dụng ưu điểm của từng mô hình và tạo ra kiến trúc linh hoạt hơn.
Lợi ích khi triển khai hệ thống hạ tầng khóa công khai
Trong môi trường số, các hoạt động trao đổi dữ liệu và giao dịch trực tuyến luôn tiềm ẩn nguy cơ giả mạo danh tính, đánh cắp thông tin hoặc chỉnh sửa dữ liệu trái phép. Việc triển khai PKI giúp doanh nghiệp xây dựng một nền tảng xác thực và bảo mật thống nhất, mang lại nhiều lợi ích thiết thực.
- Bảo mật thông tin: Dữ liệu được mã hóa nên chỉ bên có khóa phù hợp mới đọc được nội dung.
- Xác thực danh tính: Chứng thư số giúp xác nhận chính xác cá nhân, tổ chức hoặc thiết bị đang tham gia giao dịch.
- Toàn vẹn dữ liệu: Chữ ký số cho phép phát hiện bất kỳ thay đổi nào đối với dữ liệu sau khi được ký.
- Chống chối bỏ: Người ký không thể phủ nhận việc đã ký tài liệu hoặc thực hiện giao dịch, vì chữ ký được tạo bằng khóa riêng của họ.
- Tạo niềm tin giữa các bên: Cơ chế bên thứ ba tin cậy giúp các bên chưa từng làm việc với nhau vẫn có thể giao dịch an toàn.
- Hỗ trợ tuân thủ quy định: PKI giúp doanh nghiệp đáp ứng các yêu cầu về giao dịch điện tử và bảo vệ dữ liệu.
Những ứng dụng phổ biến của PKI trong thực tế
Public key infrastructure hiện diện trong nhiều hoạt động số hằng ngày, từ truy cập web đến vận hành hệ thống doanh nghiệp. Dưới đây là những lĩnh vực ứng dụng điển hình.
1. Bảo mật website
PKI không chỉ là nền tảng tạo nên kết nối HTTPS an toàn mà còn được ứng dụng đa dạng trong nhiều khía cạnh bảo mật của website. Từ việc mã hóa dữ liệu truyền tải, xác thực danh tính máy chủ và người dùng, đến ký mã nguồn, bảo mật email và bảo vệ các API, PKI giúp đảm bảo ba yếu tố cốt lõi là bí mật, toàn vẹn và xác thực cho toàn bộ hoạt động trao đổi thông tin trên môi trường web.
- Mã hóa kết nối HTTPS (SSL/TLS): Một trong những ứng dụng phổ biến nhất của PKI là bảo mật kết nối website thông qua chứng chỉ TLS (thường được gọi quen thuộc là SSL). Chứng chỉ này giúp trình duyệt xác minh danh tính máy chủ và hỗ trợ thiết lập kết nối HTTPS được mã hóa. Khi người dùng truy cập website, trình duyệt kiểm tra chứng thư TLS để xác định máy chủ có đang sử dụng chứng chỉ hợp lệ cho tên miền hay không. Sau khi quá trình xác thực hoàn tất, hai bên thiết lập khóa phiên để bảo vệ dữ liệu trao đổi. Điều này giúp mã hóa toàn bộ dữ liệu truyền đi, giúp chống nghe lén và bảo vệ mật khẩu, thông tin thanh toán, dữ liệu cá nhân.
- Xác thực máy chủ (server authentication): Chứng thư số chứng minh người dùng đang truy cập đúng website thật, từ đó chống phishing và tấn công Man-in-the-Middle (MITM). Mức xác thực gồm DV (xác minh tên miền), OV (xác minh tổ chức) và EV (xác minh pháp lý nghiêm ngặt nhất).
- Xác thực máy khách (client authentication): Người dùng đăng nhập bằng chứng thư số cá nhân hoặc USB token thay cho mật khẩu, phổ biến trong ngân hàng điện tử, khai thuế, hải quan điện tử. Khi cả hai phía cùng xác thực nhau thì gọi là mutual TLS (mTLS).
- Ký mã nguồn (code signing): Ký các tệp JavaScript, phần mềm hoặc ứng dụng tải từ website để người dùng tin rằng mã không bị chèn mã độc. Có thể kết hợp với Subresource Integrity (SRI) để kiểm tra tính toàn vẹn của tài nguyên bên thứ ba.
- Bảo mật email và biểu mẫu liên hệ: Dùng chứng thư S/MIME để mã hóa và ký email do website gửi đi (xác nhận đơn hàng, đặt lại mật khẩu), tránh bị giả mạo hoặc đọc trộm.
- Bảo mật API và dịch vụ web: Các API giữa website và bên thứ ba (cổng thanh toán, vận chuyển) dùng chứng thư số để xác thực lẫn nhau và mã hóa dữ liệu trao đổi.
2. Chữ ký số và xác thực tài liệu điện tử
PKI là nền tảng quan trọng của nhiều hệ thống chữ ký số, cho phép cá nhân và tổ chức ký xác nhận hợp đồng, hóa đơn, tờ khai thuế, văn bản và các tài liệu điện tử khác.
Thông qua chứng thư số, người nhận có thể xác minh danh tính người ký, kiểm tra tính toàn vẹn của tài liệu và phát hiện những thay đổi phát sinh sau thời điểm ký. Việc ứng dụng chữ ký số giúp giảm phụ thuộc vào giấy tờ truyền thống, rút ngắn thời gian xử lý hồ sơ và hỗ trợ doanh nghiệp số hóa quy trình làm việc.
3. Bảo mật email và trao đổi thông tin
Trong môi trường doanh nghiệp, email thường được sử dụng để trao đổi hợp đồng, báo cáo, dữ liệu khách hàng và nhiều tài liệu quan trọng. Nếu không có cơ chế bảo vệ phù hợp, những thông tin này có thể bị giả mạo người gửi hoặc truy cập trái phép.
PKI hỗ trợ bảo mật email thông qua chuẩn S/MIME (Secure/Multipurpose Internet Mail Extensions). Cụ thể, chứng thư số được sử dụng để ký email nhằm xác minh nguồn gửi và mã hóa nội dung để chỉ người nhận có khóa phù hợp mới có thể giải mã.
4. Xác thực người dùng và thiết bị
Public key infrastructure còn được ứng dụng để xác thực nhân viên, máy tính, máy chủ và thiết bị IoT trong hệ thống mạng doanh nghiệp. Thay vì chỉ dựa vào mật khẩu, tổ chức có thể cấp chứng thư số riêng cho từng đối tượng để kiểm tra danh tính khi kết nối vào mạng nội bộ, VPN hoặc Wi-Fi doanh nghiệp.
Một ví dụ điển hình là xác thực thiết bị bằng chứng thư số trong cơ chế 802.1X. Chỉ những thiết bị có chứng thư hợp lệ và đáp ứng chính sách truy cập mới được phép kết nối vào mạng.
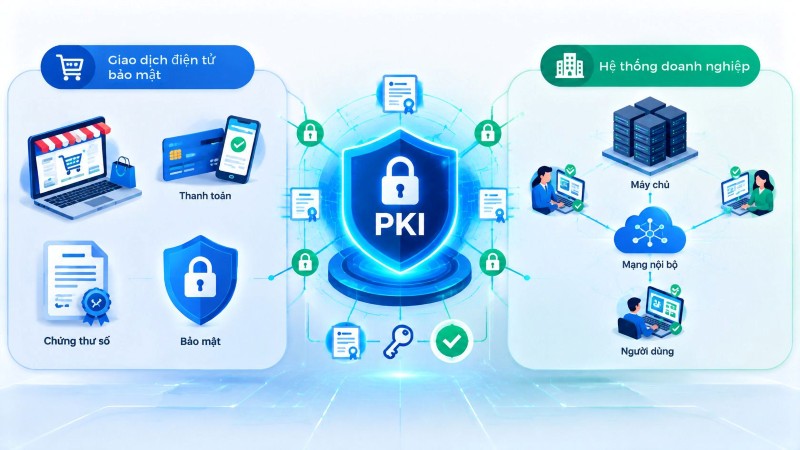
5. Bảo mật giao dịch và hệ thống doanh nghiệp
Trong lĩnh vực tài chính, PKI được sử dụng để hỗ trợ xác thực giao dịch, bảo vệ kết nối giữa các hệ thống và xác minh danh tính của những bên tham gia thanh toán trực tuyến. Đối với môi trường doanh nghiệp, hạ tầng khóa công khai còn được ứng dụng trong việc bảo vệ API, xác thực kết nối giữa các dịch vụ, ký mã nguồn và xác minh tính toàn vẹn của phần mềm.
Một số lưu ý quan trọng khi triển khai PKI
PKI là hệ thống nhạy cảm, nếu thiết kế hoặc vận hành sai sẽ gây ra lỗ hổng nghiêm trọng cho toàn bộ tổ chức. Doanh nghiệp nên cân nhắc các điểm sau trước và trong quá trình triển khai.
1. Xây dựng chính sách chứng thư số rõ ràng
Trước khi triển khai, doanh nghiệp cần xác định mục đích sử dụng public key infrastructure, đối tượng được cấp chứng thư, quy trình xác minh danh tính và trách nhiệm của từng bộ phận liên quan.
Các quy định này nên được thể hiện trong chính sách chứng thư (certificate policy - CP) và quy chế thực hành chứng thực (certification practice statement - CPS). Trong đó, CP xác định những yêu cầu và điều kiện tin cậy đối với chứng thư, còn CPS mô tả cách CA thực hiện các hoạt động chứng thực trong thực tế. Việc xây dựng chính sách rõ ràng giúp hạn chế tình trạng cấp chứng thư sai đối tượng, sử dụng chứng thư không đúng mục đích và thiếu thống nhất trong quá trình vận hành.
2. Bảo vệ khóa riêng và hệ thống CA
Khóa riêng của CA là tài sản quan trọng nhất của hệ thống, vì lộ khóa này đồng nghĩa với việc kẻ tấn công có thể giả mạo chứng thư. Nên lưu khóa trong thiết bị bảo mật chuyên dụng như HSM, giới hạn quyền truy cập và giữ CA gốc ở trạng thái ngoại tuyến khi có thể. Máy chủ CA cũng cần được cô lập và giám sát nghiêm ngặt.
3. Quản lý và giám sát vòng đời chứng thư
Chứng thư số không có hiệu lực vĩnh viễn mà trải qua nhiều giai đoạn gồm đăng ký, cấp phát, kích hoạt, sử dụng, gia hạn, thu hồi và hết hạn. Nếu không được quản lý chặt chẽ, chứng thư hết hạn có thể khiến website, ứng dụng hoặc dịch vụ doanh nghiệp bị gián đoạn. Ngược lại, chứng thư đã bị xâm phạm nhưng chưa được thu hồi kịp thời có thể trở thành điểm yếu bảo mật.
Doanh nghiệp nên xây dựng hệ thống kiểm kê chứng thư tập trung, tự động theo dõi thời hạn hiệu lực và gửi cảnh báo trước khi chứng thư hết hạn. Đồng thời, cần có quy trình thu hồi nhanh chóng khi khóa riêng bị lộ, thiết bị thất lạc hoặc nhân viên không còn quyền truy cập.
4. Sao lưu và xây dựng phương án khôi phục
PKI cần có kế hoạch sao lưu và phục hồi để duy trì hoạt động khi xảy ra sự cố phần cứng, lỗi phần mềm, mất dữ liệu hoặc tấn công mạng. Các thành phần cần được xem xét trong kế hoạch sao lưu bao gồm cơ sở dữ liệu CA, cấu hình hệ thống, chứng thư, dữ liệu nhật ký và thông tin cần thiết để khôi phục khóa theo chính sách bảo mật.
Đặc biệt, việc sao lưu khóa riêng phải tuân theo quy trình kiểm soát nghiêm ngặt, tránh lưu trữ dưới dạng không được bảo vệ hoặc tạo thêm bản sao không cần thiết. Doanh nghiệp cũng nên kiểm tra khả năng khôi phục định kỳ để bảo đảm phương án dự phòng có thể hoạt động khi cần.
5. Kiểm tra và đánh giá bảo mật định kỳ
Môi trường an ninh mạng luôn thay đổi, vì vậy hệ thống PKI cần được đánh giá thường xuyên để phát hiện những điểm yếu trong cấu hình, thuật toán và quy trình quản trị. Doanh nghiệp nên rà soát quyền truy cập, kiểm tra nhật ký hoạt động của CA, đánh giá trạng thái chứng thư và cập nhật phần mềm theo khuyến nghị bảo mật. Ngoài ra, cần theo dõi mức độ an toàn của các thuật toán và độ dài khóa đang sử dụng để có kế hoạch chuyển đổi khi tiêu chuẩn mật mã thay đổi. Việc kiểm tra định kỳ không chỉ giúp phát hiện sớm nguy cơ mà còn bảo đảm hệ thống PKI đáp ứng yêu cầu bảo mật trong dài hạn.
Những hạn chế và thách thức khi triển khai PKI
Bên cạnh các lợi ích, PKI cũng đặt ra một số thách thức mà doanh nghiệp cần cân nhắc:
- Chi phí và độ phức tạp: Việc xây dựng và vận hành CA, HSM cùng quy trình quản lý đòi hỏi đầu tư đáng kể về nhân lực, công nghệ và thời gian.
- Phụ thuộc vào độ tin cậy của CA: Nếu CA bị xâm phạm hoặc vận hành thiếu an toàn, niềm tin vào toàn bộ chứng thư do CA đó cấp bị ảnh hưởng.
- Quản lý khóa riêng: Khóa riêng bị mất hoặc lộ sẽ làm mất an toàn của chứng thư tương ứng, trong khi việc khôi phục khóa mã hóa lại là bài toán khó.
- Quản lý vòng đời chứng thư ở quy mô lớn: Số lượng chứng thư tăng nhanh theo số thiết bị và dịch vụ, dễ dẫn tới sót chứng thư hết hạn hoặc cấu hình sai.
- Hiệu suất và khả năng tương thích: Kiểm tra chứng thư và trạng thái thu hồi có thể tạo thêm độ trễ, đồng thời một số hệ thống cũ gặp khó khăn khi hỗ trợ thuật toán hoặc chuẩn mới.
- Yêu cầu chuyên môn cao: Thiết kế, triển khai và vận hành PKI cần đội ngũ am hiểu mật mã, an toàn thông tin và các quy định pháp lý liên quan.
Một số câu hỏi thường gặp về hạ tầng khóa công khai PKI
Sau khi tìm hiểu khái niệm, thành phần và cách triển khai, người đọc thường còn một vài thắc mắc về PKI. Dưới đây là những câu hỏi được quan tâm nhiều nhất cùng phần giải đáp ngắn gọn.
Trong thực tế, hệ thống PKI luôn cần một CA để xác minh và ký phát hành chứng thư số, vì đây là thành phần tạo nên niềm tin trong hệ thống. Doanh nghiệp có thể dùng CA công cộng hoặc tự xây dựng CA nội bộ cho các nhu cầu riêng như xác thực nhân viên và thiết bị. Nếu không có bên thứ ba đáng tin cậy, các bên không có cơ sở để chắc chắn một khóa công khai thuộc về đúng chủ thể.
2. Hạ tầng khóa công khai PKI có giống SSL/TLS không?
Hai khái niệm này không giống nhau. SSL/TLS là giao thức bảo mật dùng để mã hóa kết nối giữa hai bên, còn PKI là hạ tầng cung cấp và quản lý chứng thư số mà giao thức này sử dụng để xác thực. Có thể hiểu SSL/TLS là một ứng dụng phổ biến của PKI, bên cạnh chữ ký số, S/MIME hay xác thực thiết bị.
3. Mã hóa PKI có an toàn tuyệt đối không?
Không có hệ thống nào an toàn tuyệt đối. Các thuật toán sử dụng trong PKI hiện được đánh giá là an toàn khi dùng độ dài khóa phù hợp, nhưng rủi ro vẫn có thể đến từ việc lộ khóa riêng, CA bị xâm phạm, cấu hình sai hoặc quản lý vòng đời chứng thư kém. Vì vậy, an toàn của PKI phụ thuộc vào cả thuật toán lẫn cách vận hành hệ thống.
4. Thuật toán mã hóa nào đang được sử dụng phổ biến nhất trong PKI hiện nay?
RSA và ECC (mật mã đường cong elliptic, thường dùng ECDSA) là hai thuật toán khóa công khai phổ biến nhất. RSA được hỗ trợ rộng rãi và lâu đời, trong khi ECC cho mức bảo mật tương đương với khóa ngắn hơn nên nhẹ và nhanh hơn. Chữ ký số thường đi kèm hàm băm như SHA-256 để bảo đảm toàn vẹn dữ liệu.
PKI là lớp nền giúp các hoạt động trực tuyến diễn ra an toàn và đáng tin cậy, từ truy cập website, gửi email đến ký hợp đồng điện tử. Nhờ chứng thư số và chuỗi tin cậy do CA bảo chứng, các bên có thể xác minh danh tính, bảo vệ dữ liệu và phát hiện mọi thay đổi trái phép mà không cần gặp mặt hay trao đổi khóa bí mật từ trước.
Tuy vậy, sức mạnh của PKI chỉ phát huy khi hệ thống được thiết kế đúng mô hình, có chính sách rõ ràng và khóa riêng luôn được bảo vệ nghiêm ngặt. Hy vọng bài viết của Phương Nam Vina giúp bạn nắm chắc nền tảng này để đưa ra quyết định phù hợp khi cần triển khai.
Tham khảo thêm:
 2FA là gì? Lợi ích và cách kích hoạt 2FA Authentication