

Khi phát triển website và ứng dụng web, việc thiết lập máy chủ, cơ sở dữ liệu, hệ thống lưu trữ và các dịch vụ cloud có thể mất nhiều thời gian, đặc biệt khi cần triển khai trên nhiều môi trường khác nhau. Trong bối cảnh đó, Terraform giúp đơn giản hóa quy trình này bằng cách cho phép bạn khai báo hạ tầng dưới dạng mã, tự động tạo tài nguyên và quản lý các thay đổi một cách nhất quán. Vậy Terraform là gì? Hoạt động như thế nào và được ứng dụng ra sao trong phát triển web? Hãy cùng Phương Nam Vina khám phá chi tiết công cụ tự động hóa hạ tầng này qua bài viết dưới đây.
- Terraform là gì?
- Cơ chế hoạt động của Terraform
- Terraform được sử dụng để giải quyết vấn đề gì trong phát triển web?
- 1. Tự động khởi tạo và đồng bộ môi trường phát triển, staging và production
- 2. Tự động triển khai hạ tầng hosting cho website và ứng dụng web
- 3. Quản lý tập trung các dịch vụ phụ trợ của website
- 4. Khởi tạo và quản lý cơ sở dữ liệu cùng tài nguyên lưu trữ
- 5. Tích hợp quản lý hạ tầng vào quy trình CI/CD
- 6. Chuẩn hóa và tái sử dụng kiến trúc hạ tầng giữa nhiều dự án
- 7. Mở rộng và thu hẹp hạ tầng theo nhu cầu sử dụng
- 8. Kiểm soát thay đổi và tái tạo hạ tầng khi xảy ra sự cố
- Hướng dẫn sử dụng Terraform cơ bản
- Đánh giá ưu nhược điểm của Terraform
- So sánh Terraform với các công cụ IaC khác
- Các lỗi thường gặp khi sử dụng Terraform và cách khắc phục
Terraform là gì?
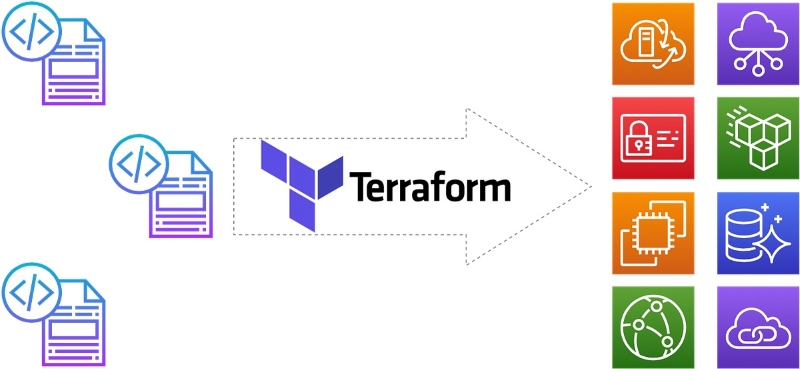
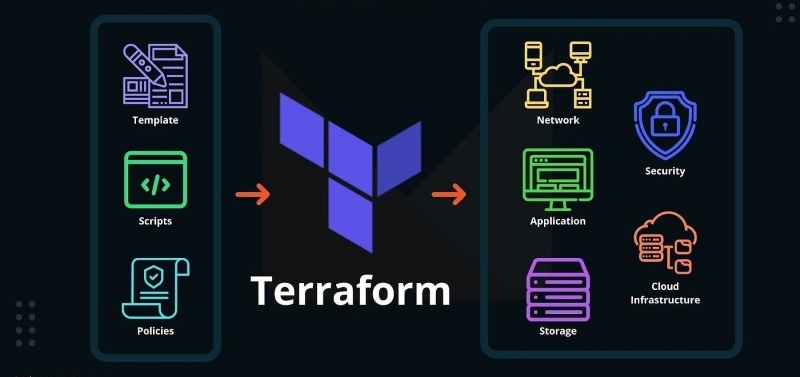
Terraform là công cụ mã nguồn mở được phát triển bởi HashiCorp, hỗ trợ tự động hóa việc xây dựng, quản lý và thay đổi hạ tầng công nghệ thông qua mã (Infrastructure as Code – IaC). Thay vì thiết lập máy chủ, mạng, cơ sở dữ liệu (database) hoặc các tài nguyên cloud bằng thao tác thủ công, bạn có thể khai báo cấu hình hạ tầng trong các tệp mã Terraform, sau đó sử dụng công cụ để tạo và quản lý tài nguyên theo yêu cầu.
Terraform sử dụng ngôn ngữ cấu hình HCL (HashiCorp Configuration Language), cho phép mô tả hạ tầng theo cách dễ đọc, dễ kiểm soát và có thể tái sử dụng. Công cụ này hỗ trợ nhiều nhà cung cấp dịch vụ như AWS, Microsoft Azure, Google Cloud và các nền tảng khác thông qua hệ thống provider. Nhờ đó, Terraform giúp đơn giản hóa quá trình triển khai, duy trì tính nhất quán giữa các môi trường và quản lý thay đổi hạ tầng hiệu quả hơn.
Cơ chế hoạt động của Terraform
Terraform hoạt động dựa trên nguyên tắc Infrastructure as Code, trong đó cấu hình hạ tầng được viết thành mã thay vì thiết lập hoàn toàn bằng thao tác thủ công. Công cụ đọc các tệp cấu hình, xác định tài nguyên cần quản lý, đối chiếu với trạng thái hiện tại và xây dựng kế hoạch thay đổi. Để hiểu rõ cách Terraform triển khai hạ tầng, bạn cần nắm được kiến trúc lõi và luồng xử lý dữ liệu của công cụ.
1. Kiến trúc lõi
Terraform được xây dựng từ nhiều thành phần phối hợp với nhau nhằm chuyển đổi cấu hình thành các thao tác thực tế trên hạ tầng. Mỗi thành phần đảm nhận một vai trò riêng trong quá trình phân tích, lập kế hoạch và triển khai tài nguyên.
Các thành phần quan trọng gồm:
- Terraform core: Thành phần trung tâm chịu trách nhiệm đọc cấu hình, xây dựng đồ thị phụ thuộc, so sánh trạng thái và tạo kế hoạch thực thi.
- Provider: Plugin kết nối Terraform với nền tảng hoặc dịch vụ bên ngoài, chẳng hạn AWS, Azure, Google Cloud, Kubernetes hay các dịch vụ khác. Provider cung cấp khả năng tạo, đọc, cập nhật và xóa các loại tài nguyên cụ thể.
- Resource: Đại diện cho một đối tượng hạ tầng mà Terraform quản lý, chẳng hạn máy chủ ảo, mạng, cơ sở dữ liệu hoặc bucket lưu trữ.
- Module: Tập hợp các cấu hình Terraform được đóng gói để tái sử dụng, giúp chuẩn hóa hạ tầng và giảm trùng lặp mã giữa các dự án.
- State: Tệp hoặc dữ liệu trạng thái ghi nhận mối liên hệ giữa các tài nguyên được Terraform quản lý và cấu hình tương ứng. State hỗ trợ công cụ xác định những thay đổi cần thực hiện.
- Backend: Thành phần xác định nơi lưu trữ và cách truy cập state, có thể là cục bộ hoặc từ xa, tùy theo cấu hình và nhu cầu phối hợp nhóm.
2. Luồng xử lý dữ liệu
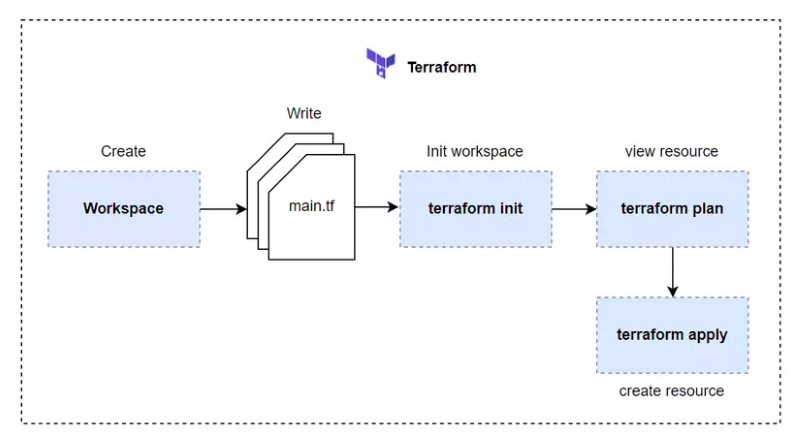
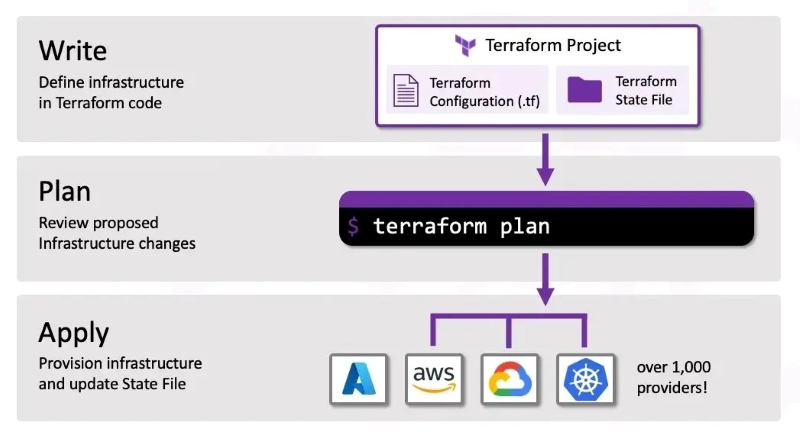
Terraform hoạt động dựa trên việc đối chiếu cấu hình hạ tầng mong muốn với trạng thái tài nguyên hiện tại để xác định những thay đổi cần thực hiện. Quy trình này được chia thành các bước rõ ràng, từ khai báo cấu hình, khởi tạo môi trường đến lập kế hoạch và triển khai tài nguyên.
- Viết cấu hình: Bạn khai báo tài nguyên, thông số và mối quan hệ phụ thuộc trong các tệp .tf.
- Khởi tạo môi trường: Terraform tải provider và module cần thiết, đồng thời thiết lập backend nếu được khai báo.
- Đọc trạng thái: Công cụ sử dụng state và thông tin từ provider để xác định tài nguyên đang tồn tại.
- Lập kế hoạch: Terraform AWS so sánh cấu hình mong muốn với trạng thái hiện tại, sau đó tạo execution plan mô tả các thao tác cần thực hiện.
- Triển khai: Khi kế hoạch được phê duyệt, Terraform gọi API của provider để tạo, cập nhật hoặc xóa tài nguyên.
- Cập nhật state: Sau quá trình thực thi, Terraform AWS cập nhật state để ghi nhận trạng thái tài nguyên đã quản lý.
Thông qua quy trình này, bạn có thể kiểm tra trước các thay đổi mà Terraform dự kiến thực hiện, từ đó chủ động kiểm soát quá trình triển khai hạ tầng. Đồng thời, state cũng giúp công cụ theo dõi tài nguyên đã quản lý và xác định những thay đổi cần thiết trong các lần cập nhật tiếp theo.
Terraform được sử dụng để giải quyết vấn đề gì trong phát triển web?
Trong quá trình phát triển web, bạn cần thiết lập và quản lý nhiều thành phần hạ tầng như máy chủ, mạng, cơ sở dữ liệu, dịch vụ lưu trữ và hệ thống phân phối nội dung. Khi dự án mở rộng hoặc cần triển khai trên nhiều môi trường, việc cấu hình thủ công dễ phát sinh sai sót, thiếu đồng nhất và tốn nhiều thời gian quản lý. Terraform giải quyết những hạn chế này bằng cách tự động hóa việc khai báo, triển khai và kiểm soát tài nguyên hạ tầng thông qua mã, giúp đội ngũ phát triển quản lý hệ thống nhất quán và thuận tiện hơn.
1. Tự động khởi tạo và đồng bộ môi trường phát triển, staging và production
Một dự án website thường có nhiều môi trường phục vụ các mục đích khác nhau, bao gồm development để phát triển tính năng, staging để kiểm thử và production để vận hành chính thức. Mỗi môi trường cần có những tài nguyên và thông số phù hợp, nhưng vẫn phải đảm bảo sự tương đồng về kiến trúc.
Terraform cho phép bạn khai báo cấu hình hạ tầng cho từng môi trường bằng biến, module và các tệp cấu hình riêng. Nhờ đó, đội ngũ phát triển có thể tái sử dụng cấu trúc hạ tầng, hạn chế tình trạng môi trường kiểm thử hoạt động khác với môi trường thực tế và giảm thời gian chuẩn bị trước khi phát hành website.
2. Tự động triển khai hạ tầng hosting cho website và ứng dụng web
Terraform có thể được sử dụng để tạo và quản lý các tài nguyên hosting trên nền tảng cloud như máy chủ ảo, mạng, load balancer và các dịch vụ liên quan. Với dự án sử dụng AWS, Hashicorp Terraform hỗ trợ khai báo những tài nguyên như EC2, VPC, application load balancer và các thành phần phục vụ triển khai ứng dụng.
Thay vì thiết lập từng tài nguyên trên giao diện quản trị cloud, bạn có thể viết cấu hình và triển khai theo kế hoạch. Cách làm này phù hợp với website doanh nghiệp, ứng dụng thương mại điện tử, hệ thống SaaS và các nền tảng web có yêu cầu mở rộng hạ tầng theo từng giai đoạn.
3. Quản lý tập trung các dịch vụ phụ trợ của website
Ngoài máy chủ web, website còn có thể sử dụng nhiều dịch vụ phụ trợ như hệ thống cache, hàng đợi, mạng riêng, dịch vụ giám sát và các thành phần bảo mật. Việc thiết lập từng dịch vụ riêng lẻ có thể khiến cấu hình khó đồng bộ khi dự án phát triển.
Hashicorp Terraform giúp quản lý những tài nguyên này trong cùng một hệ thống cấu hình. Bạn có thể khai báo mối quan hệ giữa các dịch vụ, theo dõi thay đổi hạ tầng và tái sử dụng cấu hình giữa các dự án có kiến trúc tương tự.
4. Khởi tạo và quản lý cơ sở dữ liệu cùng tài nguyên lưu trữ
Website thường cần cơ sở dữ liệu để lưu thông tin người dùng, sản phẩm, đơn hàng và nội dung; đồng thời cần hệ thống lưu trữ để quản lý hình ảnh, tài liệu hoặc tệp tải lên. Hashicorp Terraform hỗ trợ khai báo và quản lý những tài nguyên này thông qua provider tương ứng.
Ví dụ, với Terraform AWS, bạn có thể cấu hình Amazon RDS để triển khai cơ sở dữ liệu, Amazon S3 để lưu trữ tệp và các tài nguyên mạng để kiểm soát kết nối. Việc quản lý bằng mã giúp quá trình thiết lập hạ tầng dữ liệu dễ theo dõi và tái tạo hơn, nhưng không thay thế các biện pháp sao lưu, bảo mật và quản trị dữ liệu.
5. Tích hợp quản lý hạ tầng vào quy trình CI/CD
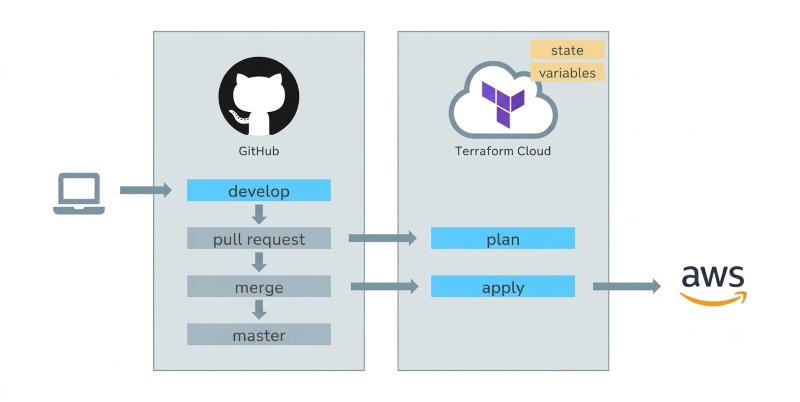
CI/CD giúp tự động hóa các bước kiểm thử, xây dựng và phát hành ứng dụng. Terraform có thể được tích hợp vào pipeline để kiểm tra cấu hình, tạo kế hoạch thay đổi và triển khai hạ tầng theo quy trình đã được phê duyệt.
Chẳng hạn, khi nhóm phát triển cập nhật cấu hình máy chủ hoặc bổ sung tài nguyên cloud, pipeline có thể chạy terraform validate và terraform plan để kiểm tra trước. Sau khi được phê duyệt, bước terraform apply sẽ thực hiện các thay đổi đã thống nhất, góp phần chuẩn hóa quá trình triển khai hạ tầng.
6. Chuẩn hóa và tái sử dụng kiến trúc hạ tầng giữa nhiều dự án
Khi doanh nghiệp vận hành nhiều website hoặc ứng dụng, các dự án có thể sử dụng chung những thành phần hạ tầng như mạng, máy chủ, cơ sở dữ liệu và hệ thống giám sát. Hashicorp Terraform hỗ trợ đóng gói các cấu hình thường dùng thành module để tái sử dụng.
Nhờ module, đội ngũ kỹ thuật có thể xây dựng những mẫu hạ tầng chuẩn, chẳng hạn module tạo máy chủ web hoặc module triển khai cơ sở dữ liệu. Các dự án mới có thể sử dụng lại cấu hình này với thông số riêng, giảm việc viết lại mã và tạo sự thống nhất trong cách quản lý tài nguyên.
7. Mở rộng và thu hẹp hạ tầng theo nhu cầu sử dụng
Lưu lượng truy cập website có thể thay đổi theo thời gian, đặc biệt trong các chiến dịch quảng cáo, chương trình khuyến mãi hoặc thời điểm có lượng người dùng tăng cao. Terraform giúp bạn thay đổi cấu hình hạ tầng thông qua mã, chẳng hạn điều chỉnh số lượng máy chủ hoặc cập nhật thông số tài nguyên.
Tuy nhiên, Terraform không phải công cụ tự động mở rộng theo thời gian thực. Việc tự động scale thường cần kết hợp với các dịch vụ như AWS Auto Scaling, Kubernetes hoặc cơ chế autoscaling của nền tảng cloud. Hashicorp Terraform đóng vai trò thiết lập và quản lý cấu hình cho những hệ thống này.
8. Kiểm soát thay đổi và tái tạo hạ tầng khi xảy ra sự cố
Hạ tầng được quản lý bằng Hashicorp Terraform có thể lưu trữ trong hệ thống quản lý phiên bản như GitHub, giúp đội ngũ theo dõi lịch sử chỉnh sửa và xác định những thay đổi đã được thực hiện. Khi cần khôi phục hoặc thiết lập môi trường mới, bạn có thể sử dụng cấu hình đã lưu để triển khai lại các tài nguyên cần thiết.
Cách tiếp cận này hỗ trợ giảm sự phụ thuộc vào thao tác thủ công và giúp quy trình phục hồi hạ tầng có tính nhất quán hơn. Dù vậy, khả năng tái tạo tài nguyên không đồng nghĩa với việc dữ liệu sẽ tự động được khôi phục; cơ sở dữ liệu và các dữ liệu quan trọng vẫn cần có chiến lược backup, restore và disaster recovery riêng.
Hướng dẫn sử dụng Terraform cơ bản
Để bắt đầu sử dụng Terraform, bạn cần cài đặt công cụ, chuẩn bị cấu hình và kết nối với nền tảng hạ tầng muốn quản lý. Phần hướng dẫn dưới đây minh họa quy trình cơ bản với Terraform AWS, sử dụng một tài nguyên Amazon S3 để giúp bạn làm quen với cách viết cấu hình và thực thi lệnh.
1. Cài đặt Terraform
Hashicorp Terraform có thể được cài đặt trên Windows, macOS và Linux thông qua các phương thức phân phối chính thức của HashiCorp. Bạn nên tải phiên bản phù hợp với hệ điều hành từ trang cài đặt Terraform AWS và kiểm tra phiên bản sau khi hoàn tất.
Sau khi cài đặt, mở terminal hoặc command prompt và chạy lệnh: terraform -version.
Nếu màn hình hiển thị phiên bản Terraform, bạn đã cài đặt thành công và có thể bắt đầu sử dụng công cụ. Để triển khai tài nguyên trên AWS, bạn cần có tài khoản AWS và thiết lập thông tin đăng nhập để Terraform kết nối với nền tảng này. Lưu ý, không nên ghi access key hoặc secret key trực tiếp vào tệp cấu hình hay lưu chúng trên Git để tránh làm lộ thông tin tài khoản.
2. Tạo tệp cấu hình Terraform đầu tiên
Terraform sử dụng các tệp có phần mở rộng .tf để khai báo tài nguyên. Bạn có thể tạo một thư mục dự án, chẳng hạn terraform-aws-demo, sau đó tạo tệp main.tf bên trong. Ví dụ dưới đây khai báo provider AWS và một bucket Amazon S3:
terraform {
required_providers {
aws = {
source = "hashicorp/aws"
version = "~> 5.0"
}
}
}
provider "aws" {
region = "ap-southeast-1"
}
resource "aws_s3_bucket" "website_storage" {
bucket = "your-unique-bucket-name"
}
Trong cấu hình trên:
- terraform: Khai báo các thiết lập và yêu cầu provider.
- provider "aws": Xác định nền tảng AWS và khu vực triển khai.
- resource "aws_s3_bucket": Khai báo tài nguyên bucket S3 cần tạo.
- bucket: Tên bucket phải đáp ứng quy tắc đặt tên của Amazon S3 và chưa được sử dụng trên phạm vi toàn cầu.
Đây là cấu hình minh họa cơ bản để bạn làm quen với cách Terraform khai báo tài nguyên trên AWS. Khi áp dụng vào thực tế, bạn cần thay tên bucket mẫu bằng một tên hợp lệ, chưa trùng với bất kỳ bucket nào khác trên toàn cầu. Ngoài ra, tài khoản AWS đang sử dụng phải có đủ quyền cần thiết để tạo và quản lý bucket S3 trong khu vực đã chọn.
3. Chạy các lệnh Terraform cơ bản
Sau khi hoàn thành tệp cấu hình, bạn cần thực hiện một số lệnh Terraform để khởi tạo môi trường làm việc, kiểm tra cấu hình và xem trước những thay đổi dự kiến. Khi các bước kiểm tra hoàn tất, bạn có thể áp dụng cấu hình để Terraform tạo tài nguyên trên AWS theo yêu cầu.
| Lệnh | Chức năng |
| terraform init | Khởi tạo thư mục làm việc, tải provider và thiết lập backend |
| terraform fmt | Chuẩn hóa định dạng tệp cấu hình |
| terraform validate | Kiểm tra tính hợp lệ của cấu hình |
| terraform plan | Tạo kế hoạch thay đổi hạ tầng để xem trước |
| terraform apply | Thực hiện các thay đổi theo kế hoạch |
| terraform output | Hiển thị các giá trị output đã khai báo |
| terraform destroy | Xóa các tài nguyên do cấu hình quản lý theo kế hoạch |
Lưu ý, lệnh terraform destroy chỉ nên sử dụng khi bạn thực sự muốn xóa những tài nguyên được quản lý trong cấu hình hiện tại. Do đó, trước khi thực hiện, bạn cần kiểm tra kỹ kế hoạch vì thao tác này có thể gây mất dữ liệu hoặc làm gián đoạn dịch vụ.
4. Sử dụng biến và output trong cấu hình
Terraform hỗ trợ biến đầu vào (input variables) để giúp cấu hình linh hoạt và output để hiển thị những giá trị cần thiết sau khi triển khai. Thay vì viết cố định các thông số trong nhiều tệp, bạn có thể khai báo biến để dễ dàng thay đổi theo môi trường.
Ví dụ, tạo tệp variables.tf:
variable "aws_region" {
description = "AWS region for deployment"
type = string
default = "ap-southeast-1"
}
variable "bucket_name" {
description = "Unique S3 bucket name"
type = string
}
Trong tệp main.tf, bạn có thể sử dụng biến như sau:
provider "aws" {
region = var.aws_region
}
resource "aws_s3_bucket" "website_storage" {
bucket = var.bucket_name
}
Để hiển thị tên bucket sau khi triển khai, tạo tệp outputs.tf:
output "bucket_name" {
description = "Created S3 bucket name"
value = aws_s3_bucket.website_storage.bucket
}
Khi chạy Terraform, bạn có thể cung cấp giá trị biến bằng tệp terraform.tfvars hoặc thông qua các tùy chọn phù hợp. Cần tránh đưa thông tin nhạy cảm vào các tệp cấu hình được lưu trong repository.
5. Thực hành triển khai hạ tầng cloud
Sau khi hiểu cấu hình cơ bản, bạn có thể thực hành triển khai một tài nguyên cloud để làm quen với quy trình Infrastructure as Code. Với ví dụ Terraform AWS, bucket S3 là lựa chọn đơn giản để bắt đầu vì không cần thiết lập máy chủ hoặc hệ điều hành.
Quy trình thực hành gồm các bước:
Bước 1: Tạo tài khoản AWS và cấu hình thông tin xác thực an toàn.
Bước 2: Cài đặt Terraform và tạo thư mục dự án.
Bước 3: Khai báo provider AWS cùng tài nguyên S3 trong tệp .tf.
Bước 4: Chạy terraform init để tải provider và chuẩn bị môi trường.
Bước 5: Chạy terraform plan để xem trước tài nguyên sẽ được tạo.
Bước 6:Chạy terraform apply và xác nhận kế hoạch nếu các thay đổi đúng với mục tiêu.
Bước 7: Kiểm tra tài nguyên trên AWS Console hoặc thông qua lệnh Terraform.
Bước 8: Khi kết thúc bài thực hành, xem xét kế hoạch và sử dụng terraform destroy nếu cần xóa tài nguyên thử nghiệm.
Trong quá trình sử dụng Terraform AWS, bạn nên chú ý đến chi phí phát sinh, quyền truy cập IAM và chính sách bảo mật của tài nguyên. Việc triển khai thử nghiệm trên cloud có thể phát sinh phí nếu tài nguyên vẫn tồn tại sau khi hoàn thành.
Đánh giá ưu nhược điểm của Terraform
Hashicorp Terraform là công cụ phổ biến trong quản lý hạ tầng bằng mã, nhưng mức độ phù hợp còn phụ thuộc vào quy mô hệ thống, nền tảng sử dụng và yêu cầu vận hành. Việc hiểu rõ ưu điểm và hạn chế sẽ giúp bạn lựa chọn phương án triển khai phù hợp hơn.
1. Ưu điểm của Terraform
Terraform mang lại nhiều lợi ích cho quá trình xây dựng, triển khai và quản lý hạ tầng, đặc biệt đối với các website, ứng dụng web và hệ thống cloud có nhiều tài nguyên hoặc môi trường vận hành.
- Tự động hóa triển khai hạ tầng: Terraform cho phép tạo, cập nhật và xóa tài nguyên thông qua các lệnh thay vì thực hiện từng thao tác thủ công trên giao diện nhà cung cấp cloud. Điều này giúp tiết kiệm thời gian, giảm công việc lặp lại và hạn chế sai sót khi triển khai nhiều tài nguyên cùng lúc.
- Quản lý hạ tầng bằng mã: Các cấu hình hạ tầng được lưu trong tệp mã, có thể đưa vào Git để theo dõi lịch sử thay đổi, kiểm tra phiên bản và phối hợp làm việc giữa các thành viên. Nhờ đó, đội ngũ phát triển dễ dàng xác định cấu hình đang sử dụng và truy lại những thay đổi đã thực hiện.
- Hỗ trợ nhiều nền tảng: Terraform có thể quản lý tài nguyên từ nhiều nhà cung cấp cloud và dịch vụ khác nhau thông qua provider. Chẳng hạn, bạn có thể sử dụng Terraform để tạo máy chủ trên AWS, quản lý tài nguyên Azure hoặc thiết lập hạ tầng trên Google Cloud mà không cần chuyển sang một công cụ hoàn toàn khác.
- Tái sử dụng cấu hình: Terraform hỗ trợ module để đóng gói những cấu hình hạ tầng thường dùng thành các thành phần có thể tái sử dụng. Ví dụ, một module tạo máy chủ web có thể được áp dụng cho nhiều dự án, giúp giảm thời gian viết cấu hình và duy trì cách triển khai thống nhất.
- Kiểm tra thay đổi trước khi triển khai: Lệnh terraform plan cho phép xem trước những tài nguyên sẽ được tạo, cập nhật hoặc xóa trước khi thực thi. Tính năng này giúp bạn phát hiện các thay đổi không mong muốn, chủ động đánh giá tác động và hạn chế rủi ro ảnh hưởng đến hệ thống đang vận hành.
- Tích hợp với quy trình CI/CD: Terraform có thể kết hợp với các công cụ CI/CD để tự động kiểm tra và triển khai hạ tầng theo quy trình đã thiết lập. Nhờ đó, đội ngũ phát triển có thể quản lý thay đổi hạ tầng một cách có tổ chức, đồng thời phối hợp tốt hơn với quá trình phát triển và phát hành ứng dụng.
- Tăng tính nhất quán giữa các môi trường: Khi sử dụng chung cấu hình và quy trình triển khai, Terraform giúp giảm sự khác biệt giữa môi trường phát triển, kiểm thử và sản xuất. Điều này đặc biệt hữu ích khi website hoặc ứng dụng web cần được triển khai trên nhiều môi trường với các yêu cầu hạ tầng tương tự.
2. Nhược điểm của Terraform
Bên cạnh những lợi ích trong tự động hóa hạ tầng, Terraform vẫn có một số hạn chế liên quan đến kiến thức sử dụng, quản lý cấu hình và khả năng vận hành. Những vấn đề này có thể ảnh hưởng đến quá trình triển khai nếu người dùng chưa nắm rõ cách hoạt động của công cụ hoặc chưa xây dựng quy trình quản lý phù hợp.
- Yêu cầu kiến thức cấu hình: Để sử dụng Terraform hiệu quả, bạn cần hiểu ngôn ngữ HCL và các khái niệm như provider, resource, module, state. Người mới bắt đầu có thể mất thời gian làm quen với cách khai báo tài nguyên, thiết lập mối quan hệ phụ thuộc và xử lý lỗi trong quá trình triển khai.
- Quản lý state phức tạp: Terraform sử dụng tệp state để lưu thông tin về các tài nguyên đang được quản lý. Nếu tệp này bị mất, sai lệch hoặc không được đồng bộ đúng cách, Terraform có thể gặp khó khăn khi xác định trạng thái thực tế của hạ tầng. Đặc biệt, khi nhiều thành viên cùng làm việc, việc quản lý state cần có cơ chế lưu trữ và khóa phù hợp để tránh xung đột.
- Không quản lý toàn bộ quá trình phát triển ứng dụng: Terraform chủ yếu tập trung vào việc tạo và quản lý hạ tầng như máy chủ, mạng, cơ sở dữ liệu và dịch vụ cloud. Công cụ không thay thế hoàn toàn các giải pháp chuyên dụng để cài đặt phần mềm, quản lý cấu hình hệ điều hành hoặc triển khai mã nguồn ứng dụng.
- Có thể gây gián đoạn nếu cấu hình sai: Khi cấu hình không chính xác hoặc không kiểm tra kỹ kế hoạch thực thi, Terraform có thể tạo ra những thay đổi ngoài dự kiến, chẳng hạn xóa hoặc thay thế tài nguyên đang hoạt động. Điều này có thể ảnh hưởng đến dữ liệu, khả năng truy cập và hoạt động của website nếu xảy ra trên môi trường production.
- Phụ thuộc vào provider: Terraform cần provider tương ứng để giao tiếp và quản lý tài nguyên trên từng nền tảng. Khả năng sử dụng các tính năng hoặc thuộc tính cụ thể phụ thuộc vào mức độ hỗ trợ của provider, vì vậy một số dịch vụ mới hoặc chức năng đặc thù có thể chưa được tích hợp đầy đủ.
- Cần kết hợp với các công cụ khác: Terraform không đảm nhiệm tất cả công việc trong quá trình vận hành hạ tầng. Những yêu cầu như giám sát hệ thống, sao lưu dữ liệu, quản lý thông tin bí mật, triển khai ứng dụng hoặc tự động mở rộng tài nguyên thường cần thêm dịch vụ và công cụ chuyên biệt để đáp ứng đầy đủ.
Để hạn chế những nhược điểm trên, bạn nên tìm hiểu kỹ cấu trúc cấu hình, thiết lập cơ chế quản lý state an toàn và kiểm tra kế hoạch trước khi thực thi. Đối với hệ thống quan trọng, việc phân quyền rõ ràng, kiểm soát thay đổi và kết hợp Terraform với các công cụ quản lý, giám sát phù hợp sẽ giúp quá trình triển khai hạ tầng ổn định và an toàn hơn.
So sánh Terraform với các công cụ IaC khác
Bên cạnh Terraform còn có nhiều công cụ Infrastructure as Code (IaC) hỗ trợ tự động hóa quá trình triển khai và quản lý hạ tầng như Ansible, AWS CloudFormation hay Pulumi. Mỗi giải pháp có cách thức hoạt động, khả năng tích hợp và phạm vi ứng dụng khác nhau, phù hợp với từng nhu cầu triển khai cụ thể. Việc so sánh các công cụ này sẽ giúp bạn hiểu rõ điểm mạnh, hạn chế và lựa chọn giải pháp phù hợp với hệ thống đang phát triển.
| Tiêu chí | Terraform | Ansible | AWS CloudFormation | Pulumi |
| Phương pháp | Khai báo | Chủ yếu theo tác vụ | Khai báo | Khai báo |
| Ngôn ngữ | HCL | YAML | JSON/YAML | Ngôn ngữ lập trình như TypeScript, Python, Go, C# |
| Phạm vi | Đa nền tảng thông qua provider | Quản lý cấu hình và tự động hóa nhiều hệ thống | Hạ tầng AWS | Đa nền tảng qua provider |
| Quản lý state | Có | Không theo mô hình state hạ tầng như Terraform | AWS quản lý stack | Có |
| Thế mạnh | Quản lý vòng đời tài nguyên hạ tầng | Cấu hình máy chủ, tự động hóa tác vụ | Tích hợp sâu với AWS | Dùng ngôn ngữ lập trình để khai báo hạ tầng |
| Phù hợp | Quản lý hạ tầng cloud và tài nguyên đa nền tảng | Cài đặt phần mềm, cấu hình máy chủ | Triển khai hạ tầng trong hệ sinh thái AWS | Đội ngũ muốn viết IaC bằng ngôn ngữ lập trình |
Tóm lại, Terraform phù hợp khi bạn cần quản lý hạ tầng cloud bằng mã, sử dụng nhiều nhà cung cấp hoặc muốn chuẩn hóa cấu hình giữa các môi trường. Công cụ này đặc biệt hữu ích với những dự án có hạ tầng gồm nhiều tài nguyên liên kết, cần xem trước thay đổi và tích hợp quy trình triển khai vào CI/CD.
Các lỗi thường gặp khi sử dụng Terraform và cách khắc phục
Trong quá trình sử dụng Terraform, bạn có thể gặp những lỗi liên quan đến state, quyền truy cập, cấu hình tài nguyên hoặc sự phụ thuộc giữa các thành phần. Nhận biết dấu hiệu, nguyên nhân và cách xử lý sẽ giúp hạn chế rủi ro khi triển khai hạ tầng.
1. Lỗi kẹt khóa trạng thái (error acquiring the state lock)
Terraform sử dụng cơ chế khóa state để ngăn nhiều tiến trình cùng thay đổi trạng thái hạ tầng tại một thời điểm. Tuy nhiên, nếu quá trình khóa không được giải phóng đúng cách, các thao tác triển khai tiếp theo có thể bị gián đoạn. Đây là lỗi thường gặp khi làm việc nhóm hoặc sử dụng remote backend.
Dấu hiệu nhận biết: Terraform hiển thị thông báo Error acquiring the state lock và không thể tiếp tục thao tác plan hoặc apply.
Nguyên nhân: State đang được một tiến trình Terraform khác sử dụng, một thao tác trước đó bị gián đoạn hoặc backend chưa giải phóng khóa đúng cách. Trong môi trường làm việc nhóm, lỗi này có thể xảy ra khi nhiều người cùng thực hiện thay đổi trên một state.
Cách khắc phục:
- Kiểm tra và chờ các tiến trình Terraform đang chạy hoàn tất.
- Xác minh trạng thái khóa để xác định có phải khóa bị bỏ lại do thao tác lỗi hay không.
- Nếu chắc chắn không còn tiến trình sử dụng state, dùng terraform force-unlock với mã khóa phù hợp.
- Không tùy tiện xóa hoặc ép mở khóa khi chưa xác minh nguyên nhân.
2. State không đồng bộ với tài nguyên thực tế
State là thành phần quan trọng giúp Terraform theo dõi và quản lý các tài nguyên hạ tầng đã triển khai. Khi thông tin trong state không còn khớp với trạng thái thực tế trên nền tảng cloud, công cụ có thể đưa ra kế hoạch thay đổi không chính xác. Tình trạng này cần được kiểm tra và xử lý để tránh ảnh hưởng đến quá trình quản lý hạ tầng.
Dấu hiệu nhận biết: Terraform phát hiện tài nguyên bị thay đổi hoặc không còn tồn tại trên nền tảng cloud, dù cấu hình trong mã chưa được chỉnh sửa. Kế hoạch triển khai có thể đề xuất tạo lại hoặc cập nhật tài nguyên.
Nguyên nhân: Tài nguyên được chỉnh sửa thủ công trên cloud, bị xóa ngoài Terraform AWS hoặc quá trình triển khai trước đó chưa hoàn tất. Điều này khiến state không còn phản ánh chính xác trạng thái thực tế của hạ tầng.
Cách khắc phục:
- Chạy terraform plan để kiểm tra những thay đổi Terraform phát hiện.
- Đối chiếu thông tin trong state với tài nguyên thực tế trên nền tảng cloud.
- Sử dụng terraform import để đưa tài nguyên hiện có nhưng chưa được quản lý vào state khi cần thiết.
- Kiểm tra lại kế hoạch sau khi đồng bộ và chỉ apply khi đã xác nhận các thay đổi phù hợp.
3. Hiện tượng trôi cấu hình (configuration drift)
Configuration drift xảy ra khi trạng thái thực tế của hạ tầng có sự khác biệt so với cấu hình được khai báo trong mã Terraform. Tình trạng này thường xuất hiện khi tài nguyên bị chỉnh sửa bên ngoài quy trình quản lý bằng mã hoặc chịu tác động từ các dịch vụ khác. Nếu không được phát hiện kịp thời, những sai lệch này có thể gây khó khăn cho việc duy trì tính nhất quán của hệ thống.
Dấu hiệu nhận biết: Cấu hình hạ tầng trên cloud khác với những gì được khai báo trong các tệp Terraform. Khi chạy plan, công cụ phát hiện các thuộc tính đã bị thay đổi ngoài quy trình quản lý mã.
Nguyên nhân: Người vận hành chỉnh sửa tài nguyên trực tiếp trên giao diện cloud, một dịch vụ khác tự động thay đổi thuộc tính hoặc các thao tác quản lý hạ tầng không được đồng bộ vào repository.
Cách khắc phục:
- Chạy terraform plan định kỳ để phát hiện những khác biệt giữa cấu hình và hạ tầng thực tế.
- Nếu thay đổi trên cloud là chủ đích, cập nhật cấu hình Terraform tương ứng.
- Nếu thay đổi không mong muốn, cân nhắc đưa tài nguyên về trạng thái được khai báo trong mã sau khi đánh giá tác động.
- Hạn chế chỉnh sửa tài nguyên trực tiếp ngoài Terraform để giảm tình trạng configuration drift.
4. Lỗi chu trình phụ thuộc tài nguyên
Terraform cần xác định thứ tự khởi tạo và triển khai tài nguyên dựa trên các mối quan hệ phụ thuộc trong cấu hình. Khi hai hoặc nhiều tài nguyên tham chiếu lẫn nhau theo một chu trình khép kín, công cụ không thể xác định thành phần nào cần được tạo trước. Lỗi này thường xuất phát từ cách khai báo resource hoặc tổ chức module chưa hợp lý.
Dấu hiệu nhận biết: Terraform báo lỗi Cycle hoặc không thể xác định thứ tự triển khai giữa các tài nguyên do phụ thuộc lẫn nhau.
Nguyên nhân: Các tài nguyên tham chiếu vòng tròn, khiến Hashicorp Terraform không thể xây dựng thứ tự thực thi hợp lệ. Ví dụ, tài nguyên A cần thông tin từ B để khởi tạo, trong khi B lại cần A tồn tại trước.
Cách khắc phục:
- Kiểm tra các tham chiếu giữa resource, module và những thuộc tính liên quan.
- Điều chỉnh cấu hình để loại bỏ quan hệ phụ thuộc vòng.
- Tách tài nguyên thành các thành phần phù hợp hoặc tổ chức lại cấu trúc module.
- Chỉ sử dụng depends_on khi cần thiết để khai báo những quan hệ phụ thuộc chưa được Terraform tự nhận diện; thuộc tính này không thể giải quyết chu trình phụ thuộc thực sự.
5. Lỗi tái tạo tài nguyên ngoài ý muốn gây mất dữ liệu
Trong một số trường hợp, Terraform không thể cập nhật tài nguyên trực tiếp mà phải xóa tài nguyên cũ và tạo mới để đáp ứng cấu hình thay đổi. Nếu quá trình này liên quan đến cơ sở dữ liệu hoặc các thành phần đang lưu trữ thông tin quan trọng, hệ thống có thể đối mặt với nguy cơ gián đoạn hoặc mất dữ liệu. Vì vậy, cần kiểm tra kỹ kế hoạch triển khai trước khi thực hiện các thay đổi có tác động lớn.
Dấu hiệu nhận biết: Kế hoạch Terraform đề xuất thay thế hoặc xóa tài nguyên quan trọng, chẳng hạn cơ sở dữ liệu, bucket lưu trữ hoặc máy chủ đang vận hành.
Nguyên nhân: Một số thay đổi cấu hình có thể khiến provider yêu cầu thay thế tài nguyên thay vì cập nhật tại chỗ. Ngoài ra, state bị sai lệch hoặc cấu hình thiếu thông tin có thể dẫn đến kế hoạch thay đổi không mong muốn.
Cách khắc phục:
- Kiểm tra kỹ terraform plan, đặc biệt những thao tác thay thế hoặc xóa tài nguyên.
- Xác định thuộc tính nào khiến provider yêu cầu tạo lại tài nguyên và đối chiếu với tài liệu provider.
- Sao lưu dữ liệu trước khi thực hiện thay đổi đối với tài nguyên quan trọng.
- Cân nhắc sử dụng prevent_destroy để ngăn Terraform xóa tài nguyên ngoài ý muốn khi phù hợp.
- Xây dựng quy trình sao lưu và khôi phục dữ liệu riêng để giảm thiểu rủi ro.
6. Lỗi xác thực và phân quyền truy cập
Để quản lý tài nguyên trên các nền tảng cloud, Terraform cần được cấp thông tin xác thực hợp lệ và quyền truy cập phù hợp. Nếu thông tin đăng nhập không chính xác, hết hạn hoặc thiếu quyền cần thiết, công cụ sẽ không thể thực hiện các thao tác theo yêu cầu. Lỗi này thường gặp khi cấu hình provider hoặc thiết lập môi trường triển khai.
Dấu hiệu nhận biết: Terraform báo lỗi xác thực, không thể kết nối provider hoặc nhận thông báo không đủ quyền khi tạo, đọc, cập nhật hay xóa tài nguyên.
Nguyên nhân: Thông tin xác thực không hợp lệ, hết hạn, sai tài khoản hoặc thiếu quyền IAM cần thiết. Với Terraform AWS, lỗi có thể xuất hiện khi thông tin xác thực AWS CLI hoặc role chưa được cấu hình đúng.
Cách khắc phục:
- Kiểm tra phương thức xác thực và cấu hình provider.
- Xác minh danh tính tài khoản, thời hạn thông tin xác thực và các quyền IAM cần thiết.
- Ưu tiên sử dụng IAM role hoặc cơ chế xác thực phù hợp với môi trường thay vì lưu thông tin bí mật trực tiếp trong mã.
- Chạy lại terraform plan sau khi điều chỉnh để kiểm tra khả năng truy cập và tính hợp lệ của kế hoạch triển khai.
Qua bài viết trên, Phương Nam Vina đã tổng hợp những kiến thức quan trọng về Terraform, từ khái niệm, cơ chế hoạt động, cách sử dụng đến ưu nhược điểm và các lỗi thường gặp. Hy vọng những thông tin này có thể giúp bạn hiểu rõ hơn về Terraform là gì, cách công cụ hỗ trợ tự động hóa hạ tầng và khả năng ứng dụng trong quá trình xây dựng, vận hành website, ứng dụng web. Vì khi nắm vững cách viết cấu hình, quản lý state và kiểm tra thay đổi trước khi triển khai, bạn có thể kiểm soát hạ tầng tốt hơn, hạn chế sai sót và nâng cao hiệu quả công việc.
Tham khảo thêm:
 Các phần mềm mã nguồn mở thiết kế website tốt nhất