

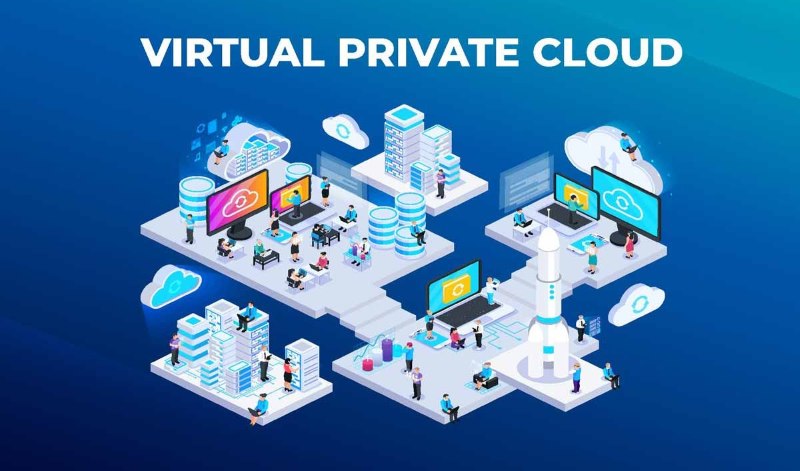
Website phát triển nhanh thường kéo theo nhiều máy chủ, cơ sở dữ liệu và dịch vụ cần kết nối với nhau. Nếu hệ thống mạng không được tổ chức hợp lý, doanh nghiệp có thể gặp khó khăn trong việc kiểm soát truy cập, phân chia tài nguyên và bảo vệ dữ liệu. Virtual Private Cloud (VPC) giúp giải quyết vấn đề này bằng cách tạo một mạng ảo riêng trên nền tảng Cloud, cho phép doanh nghiệp chủ động thiết lập subnet, địa chỉ IP, route và các chính sách bảo mật. Vậy VPC là gì, hoạt động như thế nào và làm sao để triển khai VPC phù hợp cho website? Cùng tìm hiểu chi tiết trong bài viết!
- VPC là gì?
- Mô hình hoạt động cơ bản của VPC
- Các thành phần cốt lõi của Virtual Private Cloud
- Lợi ích của việc triển khai VPC cho hệ thống website
- Kiến trúc VPC phổ biến khi triển khai cho website
- So sánh Virtual Private Cloud vs Private Cloud vs Public Cloud
- Một số hạn chế của đám mây riêng ảo
- Đánh giá VPC của các nhà cung cấp cloud phổ biến
- Nên sử dụng dịch vụ VPC có sẵn hay tự xây dựng VPC riêng cho website?
- Những lưu ý quan trọng khi triển khai và vận hành Virtual Private Cloud
- Một số câu hỏi thường gặp về Virtual Private Cloud
VPC là gì?
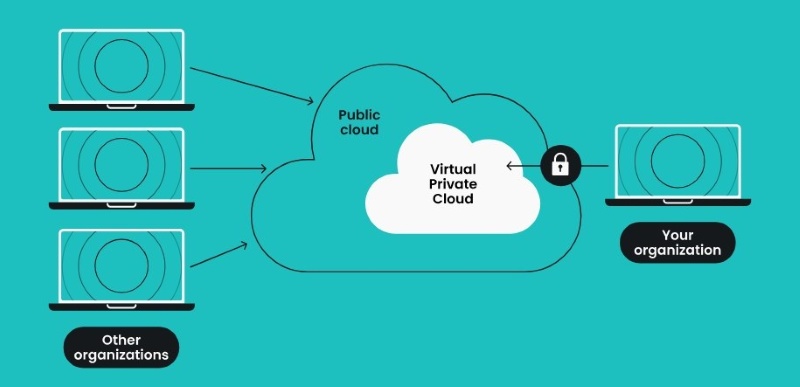
VPC (Virtual Private Cloud) là một mạng riêng ảo được tạo trên nền tảng điện toán đám mây, cho phép người dùng thiết lập và quản lý không gian mạng dành riêng cho các tài nguyên của mình. Trong VPC, doanh nghiệp có thể cấu hình dải địa chỉ IP, subnet, bảng định tuyến, cổng kết nối và các quy tắc kiểm soát lưu lượng theo nhu cầu.
Khác với mạng vật lý truyền thống, VPC được triển khai trên hạ tầng cloud nhưng vẫn cung cấp khả năng phân tách tài nguyên và kiểm soát mạng tương đối độc lập. Nhờ đó, hệ thống có thể được thiết kế theo yêu cầu về bảo mật, khả năng kết nối và mở rộng.
Mô hình hoạt động cơ bản của VPC
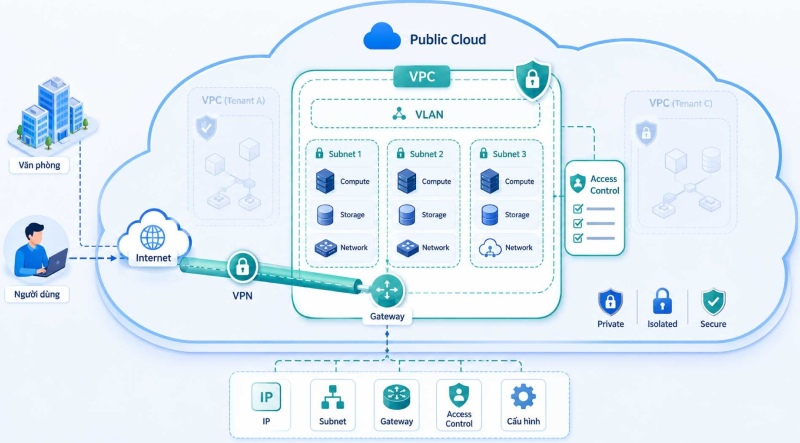
VPC tạo ra một mạng riêng logic trên hạ tầng cloud, trong đó các tài nguyên như máy chủ, cơ sở dữ liệu hoặc ứng dụng được đặt trong những subnet phù hợp. Người dùng có thể kiểm soát cách các tài nguyên giao tiếp với nhau và kết nối với mạng bên ngoài thông qua các thành phần mạng được cấu hình trong VPC.
Mô hình hoạt động cơ bản của VPC có thể hình dung theo luồng:
VPC → Subnet → Tài nguyên → Route Table → Gateway → Mạng đích
Trong đó:
- VPC: Xác định phạm vi mạng riêng, thường thông qua một dải địa chỉ IP (CIDR).
- Subnet: Chia VPC thành các mạng con để phân bổ và tổ chức tài nguyên theo từng khu vực hoặc mục đích sử dụng.
- Tài nguyên: Các máy chủ, cơ sở dữ liệu, container hoặc dịch vụ cloud được triển khai bên trong subnet.
- Route Table: Xác định đường đi của lưu lượng mạng từ subnet đến các mạng hoặc tài nguyên khác.
- Gateway: Đóng vai trò kết nối VPC với Internet, mạng nội bộ hoặc các hệ thống bên ngoài, tùy vào loại gateway được sử dụng.
- Cơ chế kiểm soát truy cập: Security Group, Network ACL hoặc các chính sách tương ứng giúp kiểm soát loại lưu lượng được phép đi vào và đi ra khỏi tài nguyên.
Ví dụ, một website có thể đặt web server trong public subnet để nhận yêu cầu từ Internet, trong khi database nằm trong private subnet và chỉ cho phép kết nối từ web server. Cách phân chia này giúp tổ chức hệ thống rõ ràng hơn và hạn chế việc các tài nguyên quan trọng phải tiếp xúc trực tiếp với Internet.
Các thành phần cốt lõi của Virtual Private Cloud
Virtual Private Cloud được cấu thành từ nhiều thành phần mạng phối hợp với nhau để tổ chức tài nguyên, định tuyến lưu lượng và kiểm soát quyền truy cập. Mỗi thành phần đảm nhận một chức năng riêng nhưng có mối liên hệ chặt chẽ trong quá trình vận hành hệ thống. Hiểu rõ các thành phần cốt lõi của Virtual Private Cloud giúp doanh nghiệp dễ dàng thiết kế, cấu hình và quản lý hạ tầng website trên Cloud.
1. Subnet (Mạng con)
Subnet là một mạng con được tạo bên trong VPC, dùng để phân chia không gian mạng thành các khu vực nhỏ hơn và triển khai tài nguyên theo từng mục đích. Khi tạo VPC, người dùng xác định một dải địa chỉ IP lớn, sau đó chia dải này thành nhiều subnet để tổ chức máy chủ, cơ sở dữ liệu, ứng dụng hoặc các dịch vụ cloud.
Mỗi subnet sử dụng một phần riêng trong dải CIDR của VPC và thường được gắn với một Availability Zone (AZ) cụ thể tùy theo nền tảng cloud. Việc chia tài nguyên thành nhiều subnet giúp hệ thống dễ quản lý và có thể xây dựng kiến trúc với nhiều lớp, chẳng hạn web server ở một subnet và database ở subnet khác.
Subnet thường được chia thành hai nhóm chính:
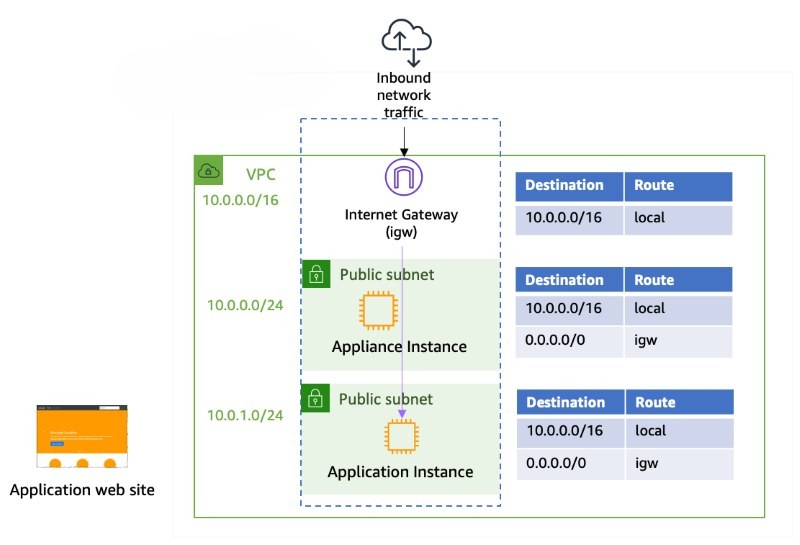
- Public subnet: Có tuyến kết nối đến Internet Gateway, phù hợp để triển khai các tài nguyên cần nhận hoặc gửi lưu lượng trực tiếp với Internet, chẳng hạn máy chủ web hoặc load balancer.
- Private subnet: Không có tuyến trực tiếp đến Internet Gateway, thường được sử dụng cho database, máy chủ ứng dụng hoặc các tài nguyên cần hạn chế khả năng truy cập từ Internet.
Ví dụ, một VPC sử dụng dải 10.0.0.0/16 có thể được chia thành 10.0.1.0/24 cho web server và 10.0.2.0/24 cho database. Nhờ đó, quản trị viên có thể áp dụng cách định tuyến và chính sách truy cập khác nhau cho từng nhóm tài nguyên. Cách phân chia này cũng giúp kiểm soát luồng dữ liệu giữa các subnet và tăng khả năng bảo vệ tài nguyên trong hệ thống.
2. Dải địa chỉ IP (CIDR Block)
CIDR Block là dải địa chỉ IP được sử dụng để xác định phạm vi mạng của VPC hoặc subnet. CIDR được biểu diễn dưới dạng địa chỉ mạng/prefix, chẳng hạn 10.0.0.0/16. Phần /16 cho biết số bit được sử dụng để xác định phần mạng, từ đó quyết định số lượng địa chỉ IP còn lại dành cho các thiết bị hoặc tài nguyên trong mạng.
Khi tạo VPC, người dùng cần lựa chọn CIDR Block phù hợp với quy mô hiện tại và nhu cầu mở rộng trong tương lai. Dải địa chỉ này sẽ trở thành không gian IP chung để tiếp tục chia thành các subnet nhỏ hơn.
Ví dụ:
- VPC: 10.0.0.0/16
- Subnet 1: 10.0.1.0/24
- Subnet 2: 10.0.2.0/24
- Subnet 3: 10.0.3.0/24
Trong trường hợp này, các subnet đều nằm trong phạm vi địa chỉ của VPC nhưng sử dụng những phần không gian IP riêng biệt. Cách phân chia này giúp tránh tình trạng trùng địa chỉ giữa các subnet và tạo cơ sở để thiết lập định tuyến.
3. Route table (Bảng tuyến đường)
Route table là thành phần xác định lưu lượng mạng sẽ đi đâu và thông qua thành phần nào. Có thể hiểu đơn giản, đây là bảng chỉ đường cho dữ liệu khi dữ liệu cần di chuyển từ một subnet đến một mạng hoặc tài nguyên khác.
Mỗi route table bao gồm các quy tắc định tuyến, trong đó thường có hai thông tin quan trọng:
- Destination: Địa chỉ hoặc phạm vi mạng mà lưu lượng cần đi đến.
- Target: Thành phần mà lưu lượng sẽ đi qua để đến đích, chẳng hạn Internet Gateway, NAT Gateway hoặc một kết nối mạng khác.
Ví dụ, một route table có quy tắc: 0.0.0.0/0 → Internet Gateway
Quy tắc này cho biết lưu lượng IPv4 đi đến mọi địa chỉ không thuộc các route cụ thể khác sẽ được chuyển qua Internet Gateway. Nếu route table này được liên kết với một public subnet, các tài nguyên trong subnet có thể được cấu hình để giao tiếp với Internet.
Trong khi đó, private subnet có thể sử dụng route như: 0.0.0.0/0 → NAT Gateway. Mô hình này cho phép tài nguyên trong private subnet chủ động gửi lưu lượng ra Internet theo kiến trúc phù hợp nhưng không cần đặt tài nguyên trực tiếp trong public subnet.
Route table cũng có thể được sử dụng để định tuyến lưu lượng giữa các subnet hoặc đến mạng khác thông qua các cơ chế kết nối tương ứng. Vì vậy, cấu hình route table cần được thực hiện đồng bộ với CIDR Block, subnet và các gateway để đảm bảo dữ liệu đi đúng tuyến và hạn chế kết nối không cần thiết.
4. Gateways (Cổng kết nối)
Gateway là thành phần đóng vai trò cầu nối giữa Virtual Private Cloud với Internet, các mạng khác hoặc những dịch vụ bên ngoài VPC. Gateway kết hợp với Route Table để xác định lưu lượng được phép đi qua đâu và đến đâu. Tùy vào mục đích kết nối, mỗi loại gateway đảm nhiệm một chức năng khác nhau.
Một số loại gateway thường gặp trong kiến trúc VPC gồm:
- Internet Gateway (IGW): Cho phép các tài nguyên trong VPC giao tiếp với Internet khi được cấu hình route phù hợp. Đây là thành phần thường được sử dụng cho public subnet. Ví dụ, web server có địa chỉ IP công khai có thể nhận và gửi lưu lượng Internet thông qua Internet Gateway.
- NAT Gateway: Cho phép tài nguyên trong private subnet khởi tạo kết nối ra Internet mà không cần sử dụng địa chỉ IP công khai trực tiếp. Chẳng hạn, máy chủ ứng dụng trong private subnet có thể cần truy cập Internet để tải bản cập nhật hoặc gọi API bên ngoài, nhưng vẫn được giữ tách biệt với các kết nối Internet đến.
- Virtual Private Gateway: Được sử dụng để kết nối VPC với mạng nội bộ thông qua VPN trong một số kiến trúc cloud. Mô hình này phù hợp khi doanh nghiệp muốn kết nối hạ tầng cloud với hệ thống đang vận hành tại văn phòng hoặc trung tâm dữ liệu.
- Transit Gateway: Đóng vai trò trung tâm kết nối nhiều VPC và các mạng khác trong cùng một kiến trúc. Thay vì thiết lập kết nối riêng lẻ giữa từng VPC, doanh nghiệp có thể đưa các mạng cần giao tiếp vào Transit Gateway để đơn giản hóa việc quản lý kết nối và định tuyến.
5. Lớp bảo mật (Security Layers)
Lớp bảo mật trong đám mây riêng ảo là tập hợp các cơ chế được sử dụng để kiểm soát lưu lượng mạng, giới hạn quyền truy cập và bảo vệ tài nguyên cloud. Thay vì chỉ dựa vào một lớp bảo vệ duy nhất, VPC thường áp dụng nhiều cơ chế ở các cấp độ khác nhau, từ kiểm soát lưu lượng của từng tài nguyên đến kiểm soát toàn bộ subnet.
Một số lớp bảo mật phổ biến gồm:
- Security Group: Hoạt động như một tường lửa ở cấp độ tài nguyên, chẳng hạn máy chủ hoặc instance. Security Group xác định loại lưu lượng được phép đi vào hoặc đi ra dựa trên các thông tin như địa chỉ IP, port và giao thức. Ví dụ, web server có thể cho phép HTTP/HTTPS từ Internet nhưng chỉ cho phép kết nối database từ một nhóm máy chủ ứng dụng nhất định.
- Network ACL (Network Access Control List): Hoạt động ở cấp độ subnet, dùng để kiểm soát lưu lượng đi vào và đi ra khỏi subnet. Network ACL có thể chứa các quy tắc cho phép hoặc từ chối lưu lượng dựa trên địa chỉ IP, port và giao thức. Đây là một lớp kiểm soát bổ sung bên cạnh Security Group.
- IAM và chính sách quyền truy cập: Được sử dụng để kiểm soát ai có quyền tạo, thay đổi hoặc truy cập các tài nguyên cloud. IAM không trực tiếp lọc lưu lượng mạng như Security Group hay Network ACL mà tập trung vào quyền của người dùng, nhóm người dùng hoặc ứng dụng.
- Firewall và các dịch vụ bảo mật bổ sung: Với những hệ thống có yêu cầu bảo mật cao, doanh nghiệp có thể kết hợp firewall, Web Application Firewall (WAF), hệ thống phát hiện và ngăn chặn xâm nhập hoặc các dịch vụ bảo mật khác để kiểm soát lưu lượng ở nhiều cấp độ.

Lợi ích của việc triển khai VPC cho hệ thống website
Triển khai VPC cho hệ thống website giúp doanh nghiệp chủ động hơn trong việc tổ chức tài nguyên, kiểm soát lưu lượng và bảo vệ dữ liệu trên môi trường Cloud. Với khả năng phân chia mạng, thiết lập quyền truy cập và kết nối các thành phần theo kiến trúc riêng, VPC có thể đáp ứng nhiều nhu cầu từ website đơn giản đến hệ thống có quy mô lớn. Dưới đây là các lợi ích nổi bật khi triển khai VPC cho hệ thống website.
1. Bảo mật đa lớp và cô lập dữ liệu tuyệt đối
VPC cho phép doanh nghiệp phân tách các thành phần của website thành những vùng mạng khác nhau, chẳng hạn web server, application server và database. Các tài nguyên quan trọng như cơ sở dữ liệu có thể được đặt trong private subnet và hạn chế khả năng truy cập trực tiếp từ Internet. Kết hợp với Security Group, Network ACL và các chính sách kiểm soát truy cập, hệ thống có thể thiết lập nhiều lớp bảo vệ cho từng nhóm tài nguyên.
Cô lập mạng cũng giúp giảm phạm vi ảnh hưởng khi một thành phần trong hệ thống gặp sự cố hoặc bị truy cập trái phép. Chẳng hạn, nếu web server cần tiếp xúc với Internet, database vẫn có thể được đặt ở một subnet riêng và chỉ nhận kết nối từ application server theo các quy tắc đã thiết lập. Nhờ đó, dữ liệu quan trọng không phải trực tiếp exposed ra Internet và có thể được kiểm soát chặt chẽ hơn.
2. Tùy biến kiến trúc mạng theo nhu cầu vận hành
Đám mây riêng ảo cho phép doanh nghiệp chủ động thiết kế cấu trúc mạng phù hợp với đặc điểm của từng website. Người quản trị có thể lựa chọn CIDR Block, chia subnet, thiết lập Route Table, Gateway và các quy tắc truy cập theo từng nhóm tài nguyên. Ví dụ, một website thương mại điện tử có thể tách public subnet dành cho load balancer và private subnet dành cho application server, database hoặc các dịch vụ nội bộ.
Cách thiết kế này giúp hệ thống không bị phụ thuộc vào một mô hình mạng cố định. Khi yêu cầu vận hành thay đổi, doanh nghiệp có thể điều chỉnh cấu trúc subnet, tuyến mạng hoặc chính sách truy cập để đáp ứng kiến trúc mới. Điều này đặc biệt hữu ích với những website có nhiều thành phần hoặc cần phân tách môi trường testing và production.
3. Khả năng mở rộng linh hoạt và đảm bảo tính sẵn sàng cao
VPC tạo nền tảng để website mở rộng tài nguyên mà không cần xây dựng lại toàn bộ hệ thống mạng. Doanh nghiệp có thể bổ sung subnet, máy chủ, database hoặc các dịch vụ cloud khác theo nhu cầu thực tế và tổ chức chúng trong cấu trúc mạng đã được quy hoạch. Khi lưu lượng website tăng, kiến trúc VPC có thể kết hợp với load balancer, auto scaling và nhiều Availability Zone để phân phối tải và duy trì hoạt động của hệ thống.
Triển khai tài nguyên trên nhiều Availability Zone cũng giúp hạn chế ảnh hưởng khi một khu vực gặp sự cố. Nếu một instance hoặc một zone không khả dụng, lưu lượng có thể được chuyển sang các tài nguyên đang hoạt động ở khu vực khác tùy theo kiến trúc được thiết lập.
4. Tối ưu chi phí vận hành so với hạ tầng truyền thống
Triển khai Virtual Private Cloud trên nền tảng Cloud giúp doanh nghiệp giảm nhu cầu đầu tư ban đầu cho máy chủ vật lý, thiết bị mạng và không gian đặt hạ tầng. Thay vì phải mua sắm và duy trì hệ thống phần cứng riêng, doanh nghiệp có thể sử dụng tài nguyên Cloud theo nhu cầu thực tế. Cách tiếp cận này giúp tối ưu nguồn vốn và giảm chi phí đầu tư cho hạ tầng website.
Bên cạnh đó, VPC cho phép linh hoạt điều chỉnh tài nguyên khi nhu cầu sử dụng thay đổi. Doanh nghiệp có thể tăng hoặc giảm máy chủ, dung lượng và các thành phần mạng theo quy mô website mà không cần đầu tư thêm hệ thống phần cứng mới. Nhờ đó, chi phí vận hành được phân bổ linh hoạt hơn và hạ tầng có thể đáp ứng tốt sự thay đổi về lưu lượng truy cập.
5. Dễ dàng kết nối với hệ thống nội bộ
VPC có thể được thiết kế để kết nối với hệ thống đang vận hành tại doanh nghiệp như máy chủ nội bộ, cơ sở dữ liệu on-premise hoặc mạng văn phòng. Thông qua VPN, các kết nối mạng chuyên dụng hoặc các dịch vụ kết nối tương ứng của nhà cung cấp cloud, dữ liệu có thể được trao đổi giữa môi trường cloud và hạ tầng nội bộ. Điều này cho phép doanh nghiệp đưa một phần hệ thống lên cloud trong khi vẫn duy trì những thành phần cần đặt tại hạ tầng riêng.
Ví dụ, doanh nghiệp có website được đặt trên Cloud nhưng dữ liệu khách hàng vẫn lưu trong hệ thống máy chủ tại văn phòng. VPC có thể được cấu hình để website trên Cloud kết nối an toàn đến máy chủ nội bộ và lấy dữ liệu khi cần, trong khi các kết nối không cần thiết vẫn bị chặn. Cách này giúp doanh nghiệp vừa tận dụng hạ tầng Cloud cho website, vừa tiếp tục sử dụng hệ thống nội bộ hiện có.
Kiến trúc VPC phổ biến khi triển khai cho website
Tùy vào quy mô website, lưu lượng truy cập và yêu cầu về bảo mật, VPC có thể được thiết kế theo nhiều kiến trúc khác nhau. Mỗi mô hình có cách phân chia tài nguyên, subnet và luồng kết nối riêng, từ cấu trúc đơn giản đến hệ thống nhiều lớp. Trong đó, Single-Tier, 2-Tier và 3-Tier Enterprise là những mô hình thường được sử dụng khi xây dựng hạ tầng website trên cloud.
1. Mô hình Single-Tier
Single-Tier là mô hình VPC đơn giản, trong đó các thành phần chính của website được triển khai trong một lớp mạng duy nhất, thường là một subnet. Web server, mã nguồn ứng dụng và database có thể cùng nằm trên một máy chủ hoặc được triển khai trên các tài nguyên khác nhau nhưng vẫn thuộc cùng một subnet. Subnet này có thể được kết nối với Internet thông qua Internet Gateway nếu website cần tiếp nhận hoặc gửi lưu lượng trực tiếp với Internet.
Kiến trúc cơ bản của Single-Tier như sau:
Internet → Internet Gateway → Public Subnet → Web Server/Application/Database
Với website nhỏ, toàn bộ hệ thống có thể chỉ cần một máy chủ chạy web server, mã nguồn và cơ sở dữ liệu. Các quy tắc Security Group được thiết lập để kiểm soát port và nguồn truy cập, trong khi route table xác định đường đi của lưu lượng giữa subnet và Internet Gateway.
Ưu điểm:
- Cấu trúc đơn giản: Ít subnet và thành phần mạng nên dễ thiết kế, triển khai và quản lý.
- Chi phí thấp: Không cần nhiều máy chủ hoặc dịch vụ mạng bổ sung, phù hợp với ngân sách hạn chế.
- Dễ vận hành: Quản trị viên có thể theo dõi và xử lý hệ thống từ một môi trường tương đối tập trung.
- Triển khai nhanh: Phù hợp với những dự án cần đưa website vào hoạt động trong thời gian ngắn.
- Dễ kiểm tra sự cố: Do số lượng thành phần ít, việc xác định các vấn đề về kết nối hoặc cấu hình thường đơn giản hơn.
Nhược điểm:
- Khả năng cô lập thấp: Các thành phần quan trọng như web server và database không được phân tách thành các lớp mạng riêng.
- Rủi ro bảo mật cao hơn: Nếu database nằm cùng lớp mạng với thành phần tiếp xúc Internet, kiểm soát truy cập cần được cấu hình đặc biệt cẩn thận.
- Khó mở rộng: Khi website tăng trưởng, mở rộng riêng từng thành phần có thể gặp hạn chế do kiến trúc ban đầu khá đơn giản.
- Khả năng chịu lỗi hạn chế: Nếu các thành phần quan trọng tập trung trên một máy chủ, sự cố tại máy chủ đó có thể khiến toàn bộ website bị gián đoạn.
- Không phù hợp với hệ thống phức tạp: Mô hình khó đáp ứng yêu cầu phân tách nhiều lớp ứng dụng hoặc các chính sách bảo mật chi tiết.
Single-Tier phù hợp với website giới thiệu doanh nghiệp, blog, landing page, website cá nhân, website thử nghiệm hoặc các dự án nhỏ có lưu lượng truy cập chưa cao. Mô hình này đặc biệt phù hợp khi ưu tiên sự đơn giản, tốc độ triển khai và chi phí vận hành thấp hơn việc xây dựng một kiến trúc nhiều lớp.
2. Mô hình 2-Tier
Mô hình 2-Tier chia hệ thống website thành hai lớp chính: Web/Application Tier và Database Tier. Lớp Web/Application chịu trách nhiệm tiếp nhận và xử lý các yêu cầu từ người dùng, trong khi Database Tier lưu trữ dữ liệu của website và được tách khỏi vùng có khả năng truy cập trực tiếp từ Internet. Hai lớp thường được triển khai trên các subnet khác nhau để tăng khả năng kiểm soát lưu lượng và bảo vệ dữ liệu.
Kiến trúc cơ bản của mô hình 2-Tier như sau:
Internet → Internet Gateway → Public Subnet → Web/Application Server → Private Subnet → Database
Web server có thể nhận request từ Internet thông qua Load Balancer hoặc Internet Gateway tùy thiết kế. Database được đặt trong private subnet và chỉ cho phép kết nối từ Web/Application Tier thông qua các quy tắc Security Group hoặc cơ chế kiểm soát mạng tương ứng. Nhờ cách phân tách này, người dùng Internet không cần truy cập trực tiếp vào database để sử dụng website.
Ưu điểm:
- Tăng cường bảo mật: Database được đặt trong private subnet, hạn chế khả năng truy cập trực tiếp từ Internet.
- Phân tách tài nguyên: Web/Application và database hoạt động ở các lớp riêng, giúp quản lý hệ thống rõ ràng hơn.
- Kiểm soát truy cập tốt hơn: Có thể chỉ cho phép Web/Application Server kết nối đến database trên các port cần thiết.
- Dễ mở rộng Web Tier: Có thể bổ sung web server khi lưu lượng tăng mà không cần đưa cơ sở dữ liệu ra public subnet.
- Cân bằng giữa đơn giản và bảo mật: Kiến trúc không quá phức tạp nhưng đã đáp ứng được nhiều yêu cầu phổ biến của website có dữ liệu động.
Nhược điểm:
- Cấu hình phức tạp hơn Single-Tier: Cần quản lý nhiều subnet, route table và chính sách bảo mật hơn.
- Application và web vẫn chưa được tách riêng: Khi hệ thống phát triển lớn, việc đặt hai thành phần trong cùng một tầng có thể hạn chế khả năng tối ưu độc lập.
- Database vẫn có thể trở thành điểm nghẽn: Nếu chỉ sử dụng một database instance, hiệu suất và khả năng chịu lỗi của hệ thống vẫn phụ thuộc nhiều vào tài nguyên này.
- Cần quản lý kết nối giữa các tầng: Các quy tắc firewall và định tuyến phải được cấu hình chính xác để Web/Application Server có thể giao tiếp với database mà không mở quyền truy cập không cần thiết.
Mô hình 2-Tier phù hợp với website doanh nghiệp, website thương mại điện tử quy mô vừa, hệ thống quản trị nội dung, website đặt hàng, cổng thông tin và các ứng dụng web có cơ sở dữ liệu riêng. Đây là lựa chọn phù hợp khi website cần bảo vệ database khỏi Internet nhưng chưa cần xây dựng kiến trúc nhiều tầng phức tạp. Khi hệ thống tiếp tục tăng về lượng truy cập, số lượng dịch vụ hoặc yêu cầu bảo mật, có thể chuyển sang kiến trúc 3-Tier để tách riêng Web, Application và Database.
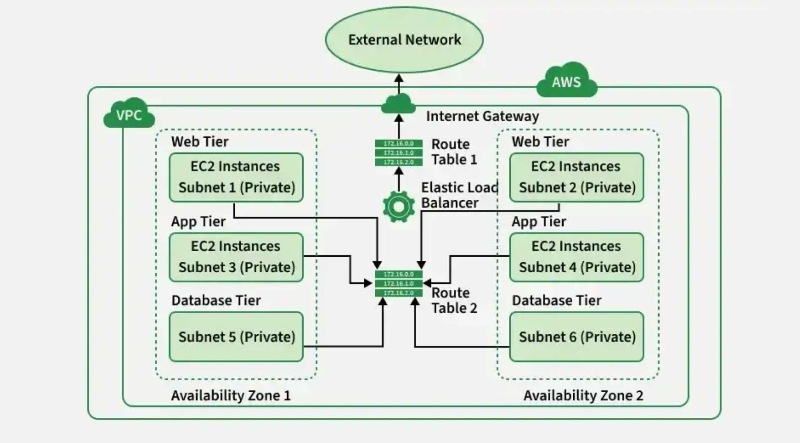
3. Mô hình 3-Tier Enterprise
Mô hình 3-Tier Enterprise chia hệ thống website thành ba tầng độc lập: Presentation/Web Tier, Application Tier và Database Tier. Web Tier chịu trách nhiệm tiếp nhận request từ người dùng, Application Tier xử lý logic nghiệp vụ, còn Database Tier đảm nhiệm lưu trữ và truy xuất dữ liệu. Các tầng thường được đặt trong những subnet riêng với chính sách định tuyến và kiểm soát truy cập khác nhau.
Kiến trúc cơ bản của mô hình 3-Tier Enterprise như sau:
Internet → Load Balancer → Public Subnet → Web Tier → Private Subnet → Application Tier → Private Subnet → Database Tier
Trong mô hình này, Web Tier là tầng duy nhất thường cần giao tiếp trực tiếp với Internet. Application Tier chỉ nhận request từ Web Tier, còn Database Tier chỉ cho phép kết nối từ Application Tier thông qua các quy tắc bảo mật được thiết lập. Với hệ thống lớn, mỗi tầng có thể triển khai nhiều instance trên nhiều Availability Zone để tăng khả năng mở rộng và hạn chế ảnh hưởng khi một tài nguyên gặp sự cố.
Ưu điểm:
- Bảo mật nhiều lớp: Database và Application Server được tách khỏi Internet, đồng thời mỗi tầng có thể áp dụng chính sách truy cập riêng.
- Phân tách rõ trách nhiệm: Web, logic nghiệp vụ và dữ liệu hoạt động độc lập, giúp kiến trúc dễ tổ chức và quản lý hơn.
- Mở rộng linh hoạt: Có thể tăng số lượng Web Server khi lượng truy cập tăng hoặc mở rộng Application Server khi nhu cầu xử lý nghiệp vụ cao mà không nhất thiết phải mở rộng toàn bộ hệ thống.
- Tăng khả năng sẵn sàng: Các thành phần có thể được triển khai trên nhiều Availability Zone, kết hợp Load Balancer và cơ chế tự động mở rộng để giảm nguy cơ gián đoạn dịch vụ.
- Dễ kiểm soát và giám sát: Có thể áp dụng chính sách bảo mật, logging, monitoring và phân quyền riêng cho từng tầng.
- Phù hợp hệ thống lớn: Kiến trúc có khả năng đáp ứng các website và ứng dụng có nhiều thành phần, lưu lượng lớn hoặc yêu cầu vận hành phức tạp.
Nhược điểm:
- Kiến trúc phức tạp: Cần thiết kế và quản lý nhiều subnet, Route Table, Security Group, Gateway, Load Balancer và các thành phần liên quan.
- Chi phí cao hơn: Sử dụng nhiều instance, dịch vụ mạng và cơ chế dự phòng có thể làm tăng chi phí cloud.
- Yêu cầu chuyên môn cao: Quản trị viên cần hiểu về mạng, bảo mật, cloud và cách các tầng giao tiếp với nhau.
- Khó xử lý sự cố hơn: Khi website gặp lỗi, cần kiểm tra từng tầng và các kết nối giữa Web, Application và Database.
- Có thể gây lãng phí với website nhỏ: Nếu lượng truy cập và yêu cầu vận hành chưa đủ lớn, việc triển khai đầy đủ ba tầng có thể tạo ra sự phức tạp không cần thiết.
Mô hình 3-Tier Enterprise phù hợp với website thương mại điện tử lớn, nền tảng SaaS, hệ thống doanh nghiệp, cổng thông tin có lượng truy cập cao và các ứng dụng cần phân tách chặt chẽ giữa giao diện, xử lý nghiệp vụ và dữ liệu. Kiến trúc này cũng phù hợp với hệ thống có yêu cầu cao về bảo mật, khả năng mở rộng và tính sẵn sàng. Tuy nhiên, lựa chọn 3-Tier nên dựa trên quy mô thực tế và yêu cầu vận hành thay vì chỉ dựa vào quy mô doanh nghiệp.
So sánh Virtual Private Cloud vs Private Cloud vs Public Cloud
Virtual Private Cloud vs Private Cloud và Public Cloud đều liên quan đến việc xây dựng hạ tầng trên nền tảng điện toán đám mây nhưng có cách tổ chức và phạm vi sử dụng khác nhau. Trong đó, VPC tập trung vào việc tạo một mạng ảo riêng trong môi trường Cloud, Private Cloud cung cấp một môi trường Cloud dành riêng cho một tổ chức, còn Public Cloud sử dụng hạ tầng Cloud do nhà cung cấp quản lý và cung cấp cho nhiều khách hàng. Phân biệt rõ ba mô hình giúp doanh nghiệp lựa chọn kiến trúc phù hợp với nhu cầu triển khai website và hệ thống.
| Tiêu chí | Virtual Private Cloud (VPC) | Private Cloud | Public Cloud |
| Khái niệm | Mạng riêng logic được tạo trong hạ tầng cloud, cho phép tổ chức không gian mạng và tài nguyên theo nhu cầu. | Môi trường cloud dành riêng cho một tổ chức, có thể được vận hành tại doanh nghiệp hoặc bởi nhà cung cấp. | Môi trường cloud dùng chung hạ tầng vật lý của nhà cung cấp cho nhiều khách hàng. |
| Hạ tầng vật lý | Thường sử dụng hạ tầng vật lý của nhà cung cấp Public Cloud. | Có thể sử dụng hạ tầng dành riêng cho một tổ chức. | Dùng hạ tầng vật lý của nhà cung cấp và được phân bổ cho nhiều khách hàng. |
| Mức độ cô lập | Cô lập ở cấp độ mạng logic và tài nguyên theo kiến trúc được cấu hình. | Cao, môi trường được dành riêng cho một tổ chức. | Các khách hàng được phân tách logic trên hạ tầng dùng chung. |
| Khả năng kiểm soát mạng | Cao, có thể cấu hình subnet, CIDR, route table, gateway và chính sách truy cập. | Rất cao, tổ chức có quyền kiểm soát sâu đối với hạ tầng và mạng. | Có khả năng cấu hình mạng nhưng phụ thuộc vào dịch vụ và giới hạn của nhà cung cấp. |
| Khả năng mở rộng | Linh hoạt theo tài nguyên và dịch vụ cloud được sử dụng. | Có thể mở rộng nhưng thường cần bổ sung hoặc điều chỉnh hạ tầng. | Linh hoạt, có thể tăng giảm tài nguyên theo nhu cầu. |
| Chi phí đầu tư ban đầu | Thường thấp hơn việc xây dựng hạ tầng Private Cloud riêng. | Có thể cao do cần đầu tư hạ tầng, phần cứng và nhân sự. | Thường không cần đầu tư phần cứng ban đầu. |
| Chi phí vận hành | Tính theo tài nguyên và dịch vụ cloud sử dụng. | Có thể cao do chi phí phần cứng, bảo trì và vận hành. | Tính theo mức sử dụng và dịch vụ đăng ký. |
| Bảo mật | Có thể xây dựng nhiều lớp bảo mật thông qua subnet, Security Group, ACL, firewall…. | Có mức độ kiểm soát cao đối với môi trường và chính sách bảo mật. | Có các cơ chế bảo mật do nhà cung cấp cung cấp, kết hợp với cấu hình của người dùng. |
| Quản trị hạ tầng | Nhà cung cấp quản lý phần hạ tầng vật lý, người dùng quản lý cấu hình cloud trong phạm vi được cung cấp. | Tổ chức có thể phải quản lý nhiều thành phần hạ tầng hơn. | Nhà cung cấp chịu trách nhiệm phần lớn hạ tầng vật lý. |
| Kết nối hệ thống nội bộ | Có thể kết nối với mạng doanh nghiệp thông qua VPN, kết nối chuyên dụng hoặc giải pháp tương ứng. | Có thể tích hợp trực tiếp với hệ thống nội bộ. | Có thể kết nối với hệ thống nội bộ nhưng cần cấu hình các dịch vụ kết nối phù hợp. |
| Phù hợp với | Website, ứng dụng và hệ thống cần không gian mạng riêng trên Public Cloud. | Doanh nghiệp có yêu cầu kiểm soát và tùy biến hạ tầng rất cao. | Website, ứng dụng và dịch vụ cần triển khai nhanh, linh hoạt và có khả năng mở rộng. |
| Ví dụ cách sử dụng | Website đặt Web Server ở public subnet và Database ở private subnet. | Doanh nghiệp xây dựng môi trường cloud riêng cho các ứng dụng nội bộ. | Website triển khai trực tiếp trên các dịch vụ cloud công cộng. |
Một số hạn chế của đám mây riêng ảo
Bên cạnh khả năng cô lập mạng, tăng cường bảo mật và mở rộng linh hoạt, Virtual Private Cloud vẫn có một số hạn chế cần cân nhắc khi triển khai. Những vấn đề này chủ yếu liên quan đến độ phức tạp trong quản trị, chi phí sử dụng, mức độ phụ thuộc vào nhà cung cấp và giới hạn của hạ tầng vật lý phía sau môi trường cloud. Hiểu rõ các hạn chế giúp doanh nghiệp lựa chọn đám mây riêng ảo phù hợp với quy mô và nhu cầu vận hành thực tế.
1. Độ phức tạp cao trong thiết kế và quản trị
VPC cung cấp nhiều thành phần để tùy chỉnh mạng như CIDR Block, subnet, Route Table, Gateway, Security Group và Network ACL. Khi hệ thống có nhiều website, máy chủ hoặc môi trường development, testing và production, số lượng cấu hình cần quản lý sẽ tăng lên đáng kể. Chỉ một quy tắc định tuyến hoặc chính sách truy cập được thiết lập sai cũng có thể khiến ứng dụng mất kết nối hoặc vô tình mở quyền truy cập không cần thiết. Vì vậy, doanh nghiệp cần đội ngũ có kiến thức về mạng, bảo mật và nền tảng cloud để thiết kế, giám sát và xử lý sự cố hiệu quả.
2. Chi phí ẩn và nguy cơ mất kiểm soát ngân sách
Mặc dù VPC không yêu cầu doanh nghiệp đầu tư toàn bộ hạ tầng vật lý, chi phí vẫn có thể phát sinh từ nhiều dịch vụ và hoạt động liên quan như NAT Gateway, Load Balancer, địa chỉ IP công khai, lưu trữ hoặc lưu lượng truyền dữ liệu. Khi website mở rộng, số lượng tài nguyên và lưu lượng sử dụng tăng theo có thể khiến hóa đơn cloud cao hơn dự kiến nếu không được theo dõi thường xuyên.
Ngoài ra, duy trì các tài nguyên không còn sử dụng như instance, volume hoặc IP cũng có thể tạo ra chi phí không cần thiết. Doanh nghiệp nên thiết lập ngân sách, theo dõi mức sử dụng và kiểm tra định kỳ các tài nguyên để hạn chế tình trạng vượt chi phí.
3. Phụ thuộc vào hạ tầng của nhà cung cấp Cloud
Khi triển khai VPC, doanh nghiệp vẫn phụ thuộc vào nền tảng, dịch vụ và chính sách của nhà cung cấp cloud đối với phần hạ tầng bên dưới. Khả năng cấu hình mạng, lựa chọn dịch vụ, hạn mức tài nguyên hoặc cách xử lý một số sự cố có thể bị giới hạn theo từng nhà cung cấp. Nếu xảy ra sự cố diện rộng tại hạ tầng cloud, website có thể bị ảnh hưởng dù cấu hình VPC của doanh nghiệp không có vấn đề. Ngoài ra, sử dụng sâu các dịch vụ đặc thù của một nền tảng có thể khiến quá trình chuyển đổi sang nhà cung cấp khác trở nên phức tạp hơn.
4. Giới hạn tài nguyên phần cứng vật lý
Mặc dù VPC tạo ra một môi trường mạng ảo riêng biệt, các tài nguyên bên trong vẫn được vận hành trên hệ thống máy chủ và thiết bị mạng vật lý của nhà cung cấp Cloud. Vì vậy, website có thể chịu ảnh hưởng bởi giới hạn về CPU, bộ nhớ, băng thông, dung lượng lưu trữ hoặc số lượng địa chỉ IP được cấp cho từng tài khoản, khu vực và loại dịch vụ.
Khi hệ thống phát triển hoặc lưu lượng truy cập tăng cao, doanh nghiệp có thể cần điều chỉnh cấu hình máy chủ, mở rộng tài nguyên hoặc gửi yêu cầu tăng hạn mức từ nhà cung cấp. Nắm rõ các giới hạn này ngay từ đầu giúp doanh nghiệp chủ động lập kế hoạch tài nguyên và tránh ảnh hưởng đến khả năng mở rộng của website.
Đánh giá VPC của các nhà cung cấp cloud phổ biến
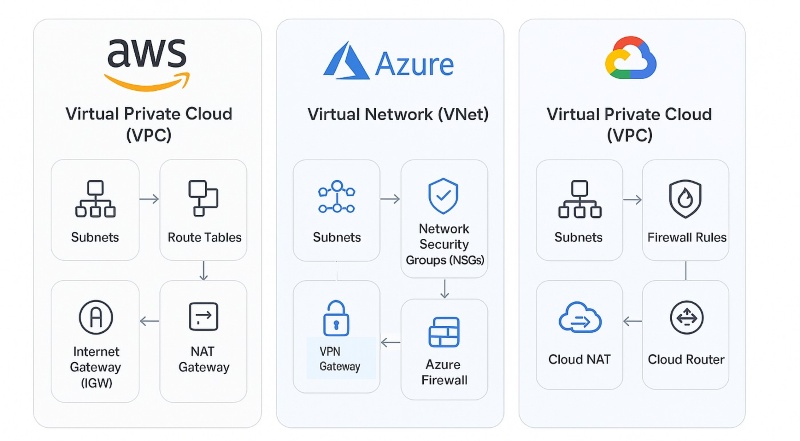
VPC được cung cấp trên nhiều nền tảng Cloud phổ biến, mỗi nhà cung cấp có cách tổ chức mạng, tính năng bảo mật và khả năng kết nối khác nhau. Đánh giá từng nền tảng giúp doanh nghiệp hiểu rõ đặc điểm của từng giải pháp và lựa chọn mô hình phù hợp với nhu cầu triển khai website.
1. AWS VPC (Amazon Web Services)
AWS VPC cho phép người dùng tạo một mạng ảo được cô lập logic trong AWS Cloud, từ đó chủ động thiết lập dải địa chỉ IP, subnet, route table và các gateway cần thiết cho hệ thống. VPC có thể trải rộng trên nhiều Availability Zone trong cùng một Region, trong khi mỗi subnet chỉ thuộc một Availability Zone cụ thể. Nhờ đó, doanh nghiệp có thể xây dựng kiến trúc website theo nhiều lớp và phân bổ tài nguyên trên các khu vực sẵn sàng khác nhau.
AWS VPC hỗ trợ nhiều thành phần mạng như Internet Gateway, NAT Gateway, VPC Peering, Transit Gateway, VPC Endpoint và VPC Flow Logs. Các thành phần này giúp thiết lập đường truyền giữa website với Internet, kết nối giữa các VPC hoặc cho phép tài nguyên trong mạng riêng truy cập đến các dịch vụ cần thiết mà không nhất thiết phải sử dụng địa chỉ IP công khai. Về bảo mật, AWS cung cấp Security Group và Network ACL để kiểm soát lưu lượng ở các lớp khác nhau, đồng thời VPC Flow Logs hỗ trợ ghi nhận thông tin về lưu lượng mạng để phục vụ giám sát và phân tích.
2. Google Cloud VPC
Google Cloud VPC là mạng ảo được sử dụng để kết nối các tài nguyên trên Google Cloud như Compute Engine, Google Kubernetes Engine và các dịch vụ serverless. Điểm nổi bật của Google Cloud VPC là tài nguyên mang tính toàn cục, trong khi subnet được tạo theo từng Region. Cách tổ chức này cho phép một VPC có thể sử dụng các subnet ở nhiều Region khác nhau mà không cần tạo VPC riêng cho từng khu vực.
Google Cloud VPC cung cấp các thành phần như subnet, route, firewall rules, IP address, forwarding rules và các cơ chế kết nối với mạng khác. Người dùng có thể thiết lập quy tắc firewall để kiểm soát lưu lượng, xây dựng VPC Peering, Shared VPC hoặc kết nối mạng thông qua VPN và Cloud Interconnect. Nền tảng cũng hỗ trợ các tính năng như VPC Flow Logs, Private Access và load balancing để phục vụ những hệ thống website có yêu cầu cao về bảo mật, giám sát và khả năng mở rộng.
3. Azure VNet (Microsoft Azure)
Azure VNet (Virtual Network) là mạng ảo riêng được sử dụng để kết nối và cô lập các tài nguyên trên nền tảng Microsoft Azure. VNet cho phép doanh nghiệp xác định không gian địa chỉ IP, chia mạng thành các subnet và kiểm soát cách tài nguyên giao tiếp với nhau. Mỗi VNet thuộc một Azure Region, đồng thời có thể bao phủ các Availability Zone trong Region đó để phục vụ những hệ thống yêu cầu khả năng mở rộng và tính sẵn sàng cao.
Azure VNet hỗ trợ nhiều cơ chế kiểm soát và định tuyến lưu lượng như Network Security Group, route table và User Defined Routes. Doanh nghiệp có thể tách máy chủ web, máy chủ ứng dụng và cơ sở dữ liệu thành các subnet khác nhau để kiểm soát luồng truy cập giữa từng lớp. Ngoài ra, VNet Peering cho phép kết nối các VNet trong cùng hoặc khác Region thông qua hạ tầng backbone của Microsoft, giúp trao đổi dữ liệu giữa các hệ thống mà không cần đi qua Internet công cộng.
4. VPC tại các nhà cung cấp Cloud Việt Nam (Viettel, FPT, CMC...)
Các nhà cung cấp Cloud tại Việt Nam như Viettel Cloud, FPT Cloud và CMC Cloud cũng phát triển các giải pháp mạng riêng ảo cho doanh nghiệp. Các dịch vụ này cho phép xây dựng môi trường mạng riêng, phân chia tài nguyên, kiểm soát truy cập và thiết lập kết nối giữa các hệ thống. Tuy nhiên, mỗi nhà cung cấp có cách triển khai, tên gọi dịch vụ và phạm vi tính năng khác nhau.
- Viettel Cloud: Viettel Cloud cung cấp dịch vụ Virtual Private Cloud, cho phép doanh nghiệp xây dựng một trung tâm dữ liệu ảo trên nền tảng Public Cloud. Môi trường này kết hợp các tài nguyên tính toán, lưu trữ và mạng được quản lý bằng phần mềm, giúp doanh nghiệp chủ động xây dựng hạ tầng theo nhu cầu. Viettel cũng cung cấp các mô hình Public Cloud, Private Cloud và Hybrid Cloud để đáp ứng nhiều yêu cầu triển khai khác nhau.
- FPT Cloud: FPT Cloud cung cấp VPC như một môi trường mạng ảo được cô lập, cho phép người dùng thiết lập không gian địa chỉ IP và triển khai các tài nguyên như Instance, Load Balancer và Firewall. Nền tảng hỗ trợ General VPC và Specific VPC, cùng các thành phần như subnet, Security Group, Floating IP, Firewall và VPN Site-to-Site. Những tính năng này giúp doanh nghiệp xây dựng hệ thống website và ứng dụng với khả năng phân tách tài nguyên, kiểm soát lưu lượng và kết nối với mạng nội bộ.
- CMC Cloud: CMC Cloud cung cấp Virtual Private Cloud để tạo mạng ảo riêng cho các tài nguyên như máy chủ ảo, container và database. Hệ thống hỗ trợ các thành phần như subnet, private IP, Security Group, Network ACL, Route Table, IP Source NAT và VPC Peering. CMC Cloud cũng hỗ trợ kết nối VPC với hệ thống on-premise thông qua VPN, phù hợp với doanh nghiệp cần triển khai mô hình hybrid cloud.
5. Bảng tổng hợp so sánh VPC của các nhà cung cấp cloud
Mỗi nhà cung cấp cloud có cách tổ chức VPC và hệ thống mạng riêng với những đặc điểm khác nhau về phạm vi triển khai, khả năng kết nối, bảo mật và mở rộng. Bảng dưới đây tổng hợp một số tiêu chí phổ biến của AWS, Google Cloud, Microsoft Azure và các nhà cung cấp Cloud Việt Nam để dễ dàng hình dung sự khác biệt giữa các nền tảng.
| Tiêu chí | AWS VPC | Google Cloud VPC | Azure VNet | Cloud Việt Nam |
| Tên giải pháp | Amazon VPC. | Virtual Private Cloud. | Azure Virtual Network (VNet.) | VPC/Virtual Private Cloud. |
| Phạm vi mạng | Theo Region. | Global. | Theo Region. | Tùy nhà cung cấp. |
| Phân chia subnet | Có. | Có. | Có. | Có. |
| Định tuyến mạng | Route table. | Routes. | Route table/UDR. | Có. |
| Kiểm soát truy cập | Security Group, Network ACL. | Firewall Rules. | Network Security Group. | Security Group, Firewall, ACL tùy nền tảng. |
| Kết nối Internet | Internet Gateway, NAT Gateway. | Cloud NAT, Internet Gateway. | NAT Gateway, Internet connectivity. | Internet Gateway/NAT tùy nền tảng. |
| Kết nối mạng riêng | VPN, Direct Connect, Peering. | Cloud VPN, Cloud Interconnect, Peering. | VPN Gateway, ExpressRoute, VNet Peering. | VPN, Peering và các giải pháp kết nối riêng. |
| Kết nối Hybrid Cloud | Có | Có | Có | Có |
| Khả năng mở rộng | Cao | Cao | Cao | Tùy hạ tầng và dịch vụ |
| Tính năng bảo mật | Security Group, NACL, Flow Logs và nhiều dịch vụ bổ sung. | Firewall, Flow Logs và các dịch vụ bảo mật. | NSG, Azure Firewall, DDoS Protection và các dịch vụ bổ sung. | Firewall, Security Group, ACL và các dịch vụ tùy nhà cung cấp. |
| Phù hợp | Website, ứng dụng, hệ thống doanh nghiệp. | Website, ứng dụng đa vùng, hệ thống cloud-native. | Website, ứng dụng doanh nghiệp, hybrid cloud. | Website và hệ thống doanh nghiệp tại Việt Nam. |
| Điểm đáng chú ý | Hệ sinh thái mạng phong phú, hỗ trợ Multi-AZ. | VPC global, subnet theo Region. | Tích hợp sâu với hệ sinh thái Microsoft Azure. | Hỗ trợ và hạ tầng trong nước, tính năng tùy nhà cung cấp. |
Nên sử dụng dịch vụ VPC có sẵn hay tự xây dựng VPC riêng cho website?
Sử dụng VPC có sẵn hay tự thiết kế một VPC riêng phụ thuộc vào quy mô website, yêu cầu bảo mật, khả năng quản trị và ngân sách của doanh nghiệp. VPC có sẵn thường giúp rút ngắn thời gian triển khai và phù hợp với những hệ thống có kiến trúc đơn giản. Trong khi đó, tự xây dựng VPC cho phép kiểm soát sâu hơn về địa chỉ IP, subnet, định tuyến, quyền truy cập và cách phân bổ tài nguyên.
1. Khi nào nên sử dụng VPC có sẵn?
VPC có sẵn phù hợp với website nhỏ và vừa, blog, website giới thiệu doanh nghiệp hoặc các dự án không có yêu cầu đặc biệt về kiến trúc mạng. Các cấu hình mặc định giúp người dùng nhanh chóng triển khai máy chủ, database và những dịch vụ cần thiết mà không phải thiết kế toàn bộ hệ thống mạng từ đầu. Đây cũng là lựa chọn phù hợp với đội ngũ chưa có nhiều kinh nghiệm về quản trị hạ tầng cloud.
Với những website có lưu lượng ổn định và kiến trúc đơn giản, VPC có sẵn có thể đáp ứng tốt các nhu cầu cơ bản như kết nối Internet, phân bổ địa chỉ IP và kiểm soát truy cập. Doanh nghiệp vẫn có thể điều chỉnh một số cấu hình mạng khi cần thay vì phải xây dựng toàn bộ kiến trúc VPC riêng. Cách tiếp cận này giúp giảm thời gian triển khai và hạn chế những lỗi cấu hình không cần thiết.
2. Khi nào nên tự xây dựng VPC riêng?
Tự xây dựng Virtual Private Cloud riêng phù hợp với website có kiến trúc phức tạp, yêu cầu cao về bảo mật hoặc cần phân tách nhiều nhóm tài nguyên. Doanh nghiệp có thể chủ động chia hệ thống thành các public subnet và private subnet, đồng thời thiết lập route table, Security Group, Network ACL và gateway theo nhu cầu. Cách thiết kế này đặc biệt hữu ích khi website có nhiều lớp như web server, application server và database.
VPC riêng cũng phù hợp với những hệ thống cần mở rộng trong tương lai hoặc phải kết nối với hạ tầng nội bộ của doanh nghiệp. Việc chủ động quy hoạch CIDR, subnet và luồng lưu lượng ngay từ đầu giúp hạn chế tình trạng phải thay đổi kiến trúc mạng khi hệ thống phát triển. Tuy nhiên, mô hình này đòi hỏi đội ngũ có kiến thức về cloud networking, bảo mật và quản trị hệ thống để thiết kế cũng như vận hành đúng cách.
Những lưu ý quan trọng khi triển khai và vận hành Virtual Private Cloud
Triển khai Virtual Private Cloud cần được tính toán từ khâu thiết kế mạng đến bảo mật và kiểm soát chi phí vận hành. Nếu cấu hình không hợp lý, website có thể gặp tình trạng xung đột địa chỉ IP, mở quyền truy cập quá rộng hoặc phát sinh chi phí ngoài dự kiến. Vì vậy, doanh nghiệp nên xây dựng quy hoạch mạng rõ ràng và thường xuyên kiểm tra cấu hình trong quá trình vận hành.
1. Quy hoạch dải IP (CIDR Block) chuẩn xác ngay từ đầu
Dải IP trong VPC cần được quy hoạch dựa trên số lượng tài nguyên hiện tại và nhu cầu mở rộng trong tương lai. Doanh nghiệp nên lựa chọn CIDR đủ lớn để phân chia thành nhiều subnet nhưng không nên cấp phát quá rộng so với nhu cầu thực tế. Việc quy hoạch từ đầu giúp hạn chế tình trạng thiếu địa chỉ IP khi hệ thống phát triển hoặc phải thay đổi cấu trúc mạng về sau.
Ngoài ra, cần tránh sử dụng các dải IP bị trùng khi VPC phải kết nối với hệ thống nội bộ, VPC khác hoặc môi trường cloud của nhà cung cấp khác. Xung đột CIDR có thể gây khó khăn trong việc thiết lập routing và kết nối giữa các mạng. Vì vậy, doanh nghiệp nên lập sơ đồ IP, subnet và phạm vi sử dụng trước khi triển khai chính thức.
2. Tuân thủ nguyên tắc đặc quyền tối thiểu cho tường lửa
Các quy tắc firewall, Security Group hoặc Network ACL nên được thiết lập theo nguyên tắc chỉ cấp quyền truy cập cần thiết cho từng tài nguyên. Không nên mở toàn bộ cổng hoặc cho phép mọi địa chỉ IP truy cập nếu hệ thống không thực sự yêu cầu. Chẳng hạn, database chỉ nên nhận kết nối từ application server hoặc những nguồn đã được xác định thay vì cho phép truy cập trực tiếp từ Internet.
Doanh nghiệp cũng cần thường xuyên rà soát các quy tắc bảo mật để loại bỏ những quyền truy cập không còn sử dụng. Khi hệ thống thay đổi, các rule cũ có thể trở thành điểm truy cập không cần thiết nếu không được cập nhật. Việc kết hợp firewall với Security Group, Network ACL, IAM và các lớp bảo mật khác sẽ giúp kiểm soát lưu lượng theo nhiều cấp độ.
3. Kiểm soát chi phí ngầm từ dữ liệu truyền tải
Chi phí VPC không chỉ đến từ máy chủ hoặc bộ nhớ mà còn có thể phát sinh trong quá trình truyền dữ liệu giữa các Region, Availability Zone, dịch vụ cloud hoặc ra ngoài Internet. Những hệ thống có lượng dữ liệu lớn như website thương mại điện tử, nền tảng video hoặc ứng dụng có nhiều API cần đặc biệt chú ý đến lưu lượng mạng. Nếu không theo dõi thường xuyên, chi phí truyền tải có thể tăng đáng kể khi lượng truy cập tăng.
Doanh nghiệp nên kiểm tra bảng giá của nhà cung cấp trước khi thiết kế kiến trúc và theo dõi lưu lượng mạng trong quá trình vận hành. Việc bố trí tài nguyên hợp lý, hạn chế truyền dữ liệu không cần thiết và sử dụng các dịch vụ cache hoặc CDN phù hợp có thể góp phần kiểm soát chi phí. Đồng thời, nên thiết lập ngân sách, cảnh báo chi phí và theo dõi định kỳ để phát hiện sớm những khoản phát sinh bất thường.
4. Giám sát và ghi vết lưu lượng mạng
Doanh nghiệp cần theo dõi lưu lượng mạng trong VPC để phát hiện sớm các kết nối bất thường, lỗi định tuyến hoặc hành vi truy cập không mong muốn. Các công cụ như VPC Flow Logs có thể ghi nhận thông tin về luồng dữ liệu giữa các tài nguyên, từ đó hỗ trợ kiểm tra nguồn, đích, cổng và trạng thái kết nối. Dữ liệu này cũng có thể được sử dụng để phân tích sự cố và đánh giá hiệu quả của các chính sách bảo mật.
Việc giám sát nên được thực hiện thường xuyên thay vì chỉ kiểm tra khi hệ thống xảy ra sự cố. Doanh nghiệp có thể thiết lập cảnh báo đối với những lưu lượng bất thường, số lượng kết nối tăng đột biến hoặc các yêu cầu bị từ chối liên tục. Đồng thời, cần xác định thời gian lưu trữ log phù hợp và phân quyền truy cập dữ liệu ghi vết để hạn chế nguy cơ lộ thông tin hệ thống.
5. Quản lý truy cập quản trị an toàn
Tài khoản quản trị VPC có quyền thay đổi cấu hình mạng, firewall, route table và nhiều thành phần quan trọng khác nên cần được kiểm soát chặt chẽ. Doanh nghiệp nên áp dụng nguyên tắc đặc quyền tối thiểu, chỉ cấp cho mỗi tài khoản những quyền thực sự cần thiết để thực hiện công việc. Việc sử dụng tài khoản riêng cho từng quản trị viên cũng giúp dễ dàng xác định người thực hiện khi có thay đổi hoặc sự cố.
Bên cạnh đó, nên bật xác thực đa yếu tố (MFA), sử dụng mật khẩu hoặc khóa truy cập có độ bảo mật cao và hạn chế đăng nhập quản trị từ các nguồn không đáng tin cậy. Các hoạt động thay đổi cấu hình cũng cần được ghi nhận và kiểm tra định kỳ để phát hiện những thao tác bất thường. Khi nhân sự thay đổi vị trí hoặc không còn phụ trách hệ thống, quyền truy cập cần được thu hồi kịp thời để giảm nguy cơ tài khoản cũ tiếp tục truy cập vào VPC.
Một số câu hỏi thường gặp về Virtual Private Cloud
Virtual Private Cloud liên quan đến nhiều khái niệm về mạng, bảo mật và hạ tầng cloud nên người mới triển khai website có thể gặp một số thắc mắc trong quá trình tìm hiểu. Những câu hỏi dưới đây tập trung vào chi phí, sự khác biệt giữa VPC và VPN cũng như giới hạn số lượng máy chủ có thể triển khai trong một đám mây riêng ảo.
1. Tạo VPC trên các nền tảng Cloud có tốn phí không?
Thông thường, tạo VPC hoặc mạng ảo cơ bản không bị tính phí riêng trên nhiều nền tảng Cloud phổ biến. Tuy nhiên, doanh nghiệp vẫn có thể phát sinh chi phí khi sử dụng các thành phần đi kèm như NAT Gateway, VPN Gateway, Load Balancer, địa chỉ IP công cộng hoặc lưu lượng truyền dữ liệu. Vì vậy, cần kiểm tra bảng giá của từng nhà cung cấp để xác định chính xác các khoản phí áp dụng cho kiến trúc VPC.
2. VPC khác gì so với VPN (Virtual Private Network)?
VPC và VPN đều liên quan đến mạng riêng nhưng đảm nhận những vai trò khác nhau. VPC là một mạng ảo được xây dựng bên trong môi trường Cloud, dùng để tổ chức tài nguyên, subnet, định tuyến và kiểm soát lưu lượng giữa các thành phần của hệ thống. Trong khi đó, VPN là công nghệ tạo kết nối mạng được mã hóa giữa các thiết bị, người dùng hoặc mạng nội bộ với một hệ thống khác, chẳng hạn kết nối mạng doanh nghiệp với VPC trên Cloud.
Có thể hiểu đơn giản, VPC là không gian mạng riêng trên Cloud, còn VPN là phương thức kết nối an toàn có thể được sử dụng để truy cập hoặc kết nối vào không gian mạng đó. Một doanh nghiệp hoàn toàn có thể sử dụng đồng thời VPC và VPN khi triển khai mô hình Hybrid Cloud.
3. Một VPC có thể chứa tối đa bao nhiêu máy chủ (Server/Instance)
Không có một con số cố định áp dụng cho mọi VPC vì giới hạn số lượng Server/Instance phụ thuộc vào nhà cung cấp Cloud, Region, loại tài nguyên và các quota được cấp cho tài khoản. Ngoài ra, số lượng máy chủ còn chịu ảnh hưởng bởi dải IP của VPC, số lượng địa chỉ khả dụng trong từng subnet và giới hạn của từng loại Instance. Khi hệ thống cần triển khai thêm máy chủ vượt quá quota hiện tại, doanh nghiệp có thể gửi yêu cầu tăng hạn mức với nhà cung cấp nếu nền tảng hỗ trợ.
4. Có thể kết nối 2 VPC khác nhau lại với nhau được không?
Có. Hai VPC khác nhau có thể kết nối với nhau thông qua VPC Peering, Transit Gateway hoặc VPN, tùy vào nền tảng Cloud. Khi kết nối, doanh nghiệp cần cấu hình route table và các chính sách bảo mật để kiểm soát lưu lượng trao đổi giữa hai VPC. Đồng thời, dải CIDR của hai VPC không nên bị trùng để tránh xung đột định tuyến.
5. Nếu không cấu hình VPC, website có chạy được trên Cloud không?
Có. Website vẫn có thể chạy trên Cloud mà không cần tự cấu hình VPC riêng, đặc biệt khi nhà cung cấp đã cung cấp sẵn mạng mặc định hoặc tự động quản lý phần hạ tầng mạng cho dịch vụ. Người dùng có thể triển khai website trên các dịch vụ như máy chủ ảo, nền tảng hosting hoặc các dịch vụ managed mà không cần thiết kế toàn bộ cấu trúc mạng từ đầu. Vì vậy, website nhỏ hoặc dự án đơn giản có thể sử dụng cấu hình mạng mặc định để triển khai nhanh chóng.
Qua bài viết của Phương Nam Vina, có thể thấy Virtual Private Cloud là nền tảng mạng quan trọng giúp doanh nghiệp tổ chức, bảo mật và kiểm soát tài nguyên khi triển khai website trên Cloud. Từ việc quy hoạch CIDR, phân chia subnet, thiết lập route table đến quản lý firewall và kết nối giữa các hệ thống, VPC cho phép xây dựng kiến trúc mạng phù hợp với từng quy mô website. Lựa chọn VPC có sẵn hay tự thiết kế cũng cần dựa trên nhu cầu thực tế, yêu cầu bảo mật và khả năng quản trị của doanh nghiệp. Khi triển khai VPC, doanh nghiệp nên chú trọng quy hoạch địa chỉ IP, kiểm soát quyền truy cập, giám sát lưu lượng và theo dõi chi phí phát sinh từ hạ tầng mạng. Thiết kế đúng ngay từ đầu không chỉ giúp website vận hành ổn định mà còn tạo nền tảng thuận lợi cho mở rộng hệ thống trong tương lai.
Tham khảo thêm:
 2FA là gì? Lợi ích và cách kích hoạt 2FA Authentication