

Một website có thể bắt đầu với nhu cầu hạ tầng khá đơn giản nhưng khi lượng truy cập tăng, hệ thống cần nhiều CPU, RAM, storage và network hơn để duy trì khả năng phục vụ. Nếu sử dụng hạ tầng vật lý cố định, việc mở rộng thường đòi hỏi thêm thiết bị, thời gian triển khai và chi phí đầu tư. IaaS (Infrastructure as a Service) giải quyết bài toán này bằng cách cung cấp tài nguyên hạ tầng theo nhu cầu, cho phép doanh nghiệp chủ động cấu hình, tăng giảm tài nguyên và thanh toán dựa trên mức sử dụng. Vậy IaaS là gì, hoạt động như thế nào và doanh nghiệp nhận được những lợi ích gì khi sử dụng mô hình này? Cùng tìm hiểu chi tiết trong bài viết sau!
- IaaS là gì?
- Bản chất & cơ chế hoạt động của IaaS
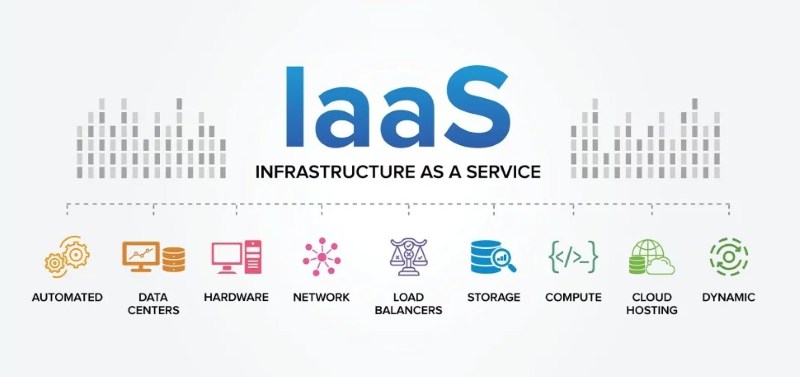
- Các thành phần chính của Infrastructure as a Service
- Điểm nổi bật của IaaS services
- Nhược điểm của Infrastructure as a Service
- Ứng dụng của IaaS trong phát triển và vận hành website
- 1. Lưu trữ & vận hành website có lưu lượng truy cập lớn
- 2. Xây dựng môi trường phát triển và kiểm thử
- 3. Tối ưu hiệu suất và khả năng xử lý, phân phối nội dung
- 4. Mở rộng hạ tầng khi website phát triển
- 5. Hỗ trợ quản lý và giám sát hệ thống website
- 6. Đảm bảo tính sẵn sàng và khả năng phục hồi website
- 7. Tăng cường bảo mật cho hạ tầng website
- 8. Hỗ trợ xây dựng kiến trúc website linh hoạt
- IaaS khác gì VPS và máy chủ vật lý?
- Infrastructure as a Service có phù hợp với mọi loại website không?
- Top nhà cung cấp service IaaS hàng đầu hiện nay
- Những yếu tố cần cân nhắc khi lựa chọn IaaS services
- Hướng dẫn 6 bước triển khai website trên hạ tầng IaaS chuẩn kỹ thuật
- Bước 1: Lập kế hoạch & định cỡ tài nguyên
- Bước 2: Thiết lập mạng ảo & cấp phát hạ tầng
- Bước 3: Cấu hình bảo mật & quyền truy cập
- Bước 4: Cài đặt web stack & môi trường thực thi
- Bước 5: Triển khai code, trỏ tên miền & SSL
- Bước 6: Tối ưu scalability, backup & monitoring
- Bước 7: Kiểm thử và đưa website vào vận hành
- Các xu hướng phát triển bứt phá của IaaS services trong tương lai
IaaS là gì?
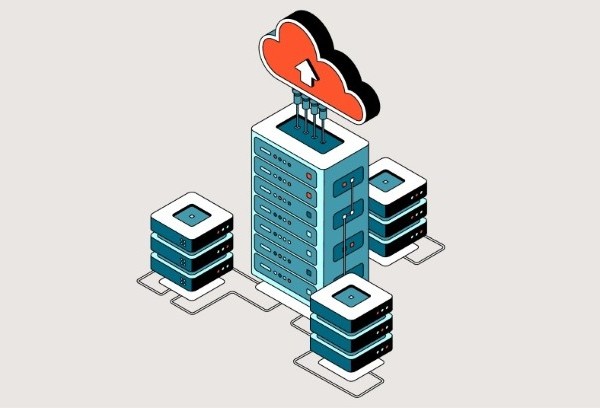
IaaS (Infrastructure as a Service) là mô hình hạ tầng dưới dạng dịch vụ, cho phép cá nhân và doanh nghiệp thuê các tài nguyên công nghệ như máy chủ, bộ nhớ, lưu trữ và mạng qua Internet thay vì tự đầu tư, lắp đặt và quản lý toàn bộ hạ tầng vật lý.
Với IaaS, nhà cung cấp chịu trách nhiệm vận hành hạ tầng phần cứng và trung tâm dữ liệu, trong khi người dùng chủ động cấu hình hệ điều hành, phần mềm và ứng dụng trên tài nguyên được thuê. Mô hình cơ sở hạ tầng dưới dạng dịch vụ này giúp doanh nghiệp triển khai hệ thống linh hoạt hơn và dễ dàng điều chỉnh tài nguyên theo nhu cầu.
Bản chất & cơ chế hoạt động của IaaS
IaaS không đơn thuần là “thuê một máy chủ trên Internet” mà là mô hình ảo hóa và cung cấp hạ tầng CNTT thông qua phần mềm. Người dùng có thể tạo, cấu hình, mở rộng hoặc thu hẹp tài nguyên theo nhu cầu mà không cần trực tiếp quản lý phần cứng vật lý. Cơ chế này được xây dựng trên nhiều lớp hạ tầng và đi kèm với sự phân chia trách nhiệm rõ ràng giữa nhà cung cấp và người sử dụng.
1. Bản chất của IaaS: Trừu tượng hóa và phần mềm hóa hạ tầng
Bản chất của IaaS nằm ở việc trừu tượng hóa hạ tầng vật lý và biến các tài nguyên phần cứng thành những tài nguyên có thể cấp phát, cấu hình và quản lý bằng phần mềm. Thay vì trực tiếp mua và vận hành máy chủ vật lý, người dùng có thể thuê CPU, RAM, storage, network và các tài nguyên khác theo nhu cầu.
Quá trình này thường dựa trên công nghệ ảo hóa, cho phép một hệ thống phần cứng vật lý cung cấp nhiều máy chủ ảo độc lập. Người dùng không cần quan tâm tài nguyên đang nằm trên máy chủ vật lý nào mà chỉ cần cấu hình chúng thông qua giao diện quản trị, command line hoặc API.
Điểm quan trọng của IaaS là hạ tầng trở nên linh hoạt và có thể lập trình. Khi nhu cầu thay đổi, người dùng có thể tạo thêm máy chủ, tăng CPU, RAM, dung lượng lưu trữ hoặc thay đổi cấu hình mạng mà không cần can thiệp trực tiếp vào phần cứng.
2. Cơ chế vận hành 4 lớp của IaaS
Infrastructure as a Service vận hành dựa trên nhiều lớp công nghệ, trong đó mỗi lớp đảm nhận một vai trò riêng từ phần cứng vật lý đến môi trường mà người dùng triển khai ứng dụng. Có thể đơn giản hóa cơ chế này thành 4 lớp chính:
- Lớp 1 - Hạ tầng vật lý: Đây là lớp nền tảng gồm máy chủ vật lý, hệ thống lưu trữ, thiết bị mạng, trung tâm dữ liệu, nguồn điện và hệ thống làm mát. Nhà cung cấp chịu trách nhiệm đầu tư, vận hành và duy trì các thành phần này.
- Lớp 2 - Ảo hóa: Công nghệ ảo hóa phân chia tài nguyên phần cứng thành các tài nguyên ảo như virtual machine (VM), virtual storage và virtual network. Nhờ đó, nhiều khách hàng có thể sử dụng chung hạ tầng vật lý nhưng vẫn có môi trường tài nguyên riêng.
- Lớp 3 - Quản lý và cấp phát tài nguyên: Các hệ thống quản lý của nhà cung cấp cho phép tự động cấp phát, điều chỉnh và thu hồi tài nguyên. Người dùng có thể thực hiện các thao tác này thông qua web console, CLI hoặc API mà không cần can thiệp trực tiếp vào máy chủ vật lý.
- Lớp 4 - Hệ điều hành và ứng dụng: Đây là lớp người dùng trực tiếp kiểm soát. Sau khi nhận được máy chủ ảo, người dùng có thể cài đặt hệ điều hành, phần mềm, cơ sở dữ liệu, runtime và triển khai ứng dụng theo nhu cầu.
Trong IaaS, trách nhiệm quản lý và bảo mật hạ tầng được phân chia giữa nhà cung cấp dịch vụ và người dùng. Nhà cung cấp chịu trách nhiệm bảo vệ hạ tầng bên dưới, trong khi người dùng chịu trách nhiệm quản lý những thành phần mà mình triển khai và cấu hình trên đó.
- Nhà cung cấp IaaS thường chịu trách nhiệm về trung tâm dữ liệu, máy chủ vật lý, thiết bị mạng, hệ thống lưu trữ vật lý và lớp ảo hóa. Nhà cung cấp phải đảm bảo các thành phần này hoạt động ổn định, an toàn và sẵn sàng để cung cấp tài nguyên cho khách hàng.
- Người dùng chịu trách nhiệm đối với các thành phần được triển khai trên hạ tầng thuê, chẳng hạn như hệ điều hành, phần mềm, dữ liệu, tài khoản và quyền truy cập. Người dùng cũng cần chủ động cập nhật hệ thống, cấu hình bảo mật và kiểm soát quyền truy cập phù hợp.
4. Cơ chế đo lường & tính phí (metering & billing mechanism)
IaaS services thường áp dụng cơ chế đo lường mức sử dụng tài nguyên và tính phí tương ứng. Hệ thống sẽ ghi nhận lượng tài nguyên mà khách hàng sử dụng, sau đó chuyển dữ liệu này thành chi phí dựa trên bảng giá và chính sách của nhà cung cấp. Các tài nguyên có thể được đo lường gồm thời gian sử dụng máy chủ, dung lượng lưu trữ, lưu lượng truyền dữ liệu, số lượng request và một số tài nguyên mạng. Mỗi loại tài nguyên có thể áp dụng đơn vị tính và mức giá khác nhau tùy theo nhà cung cấp.
Quy trình có thể hình dung theo 3 bước: Cấp phát tài nguyên → Đo lường mức sử dụng → Tính và lập hóa đơn.
Ví dụ, doanh nghiệp thuê một máy chủ ảo và sử dụng thêm dung lượng lưu trữ. Hệ thống metering sẽ ghi nhận thời gian chạy máy chủ và dung lượng đã sử dụng, sau đó hệ thống billing tính tổng chi phí dựa trên các thông số này.
Với mức giá tham khảo tại US East (N. Virginia), một instance AWS EC2 t3.medium có 2 vCPU và 4 GiB RAM có giá On-Demand khoảng 0,0416 USD/giờ.
Nếu máy chủ chạy liên tục 24 giờ/ngày trong 30 ngày: 0,0416 × 24 × 30 = 29,95 USD/tháng.
Như vậy, chi phí compute vào khoảng 30 USD/tháng trong điều kiện trên. Mức này chưa bao gồm các khoản khác như storage, data transfer hoặc dịch vụ bổ sung.
Cơ chế này cho phép doanh nghiệp thanh toán dựa trên mức sử dụng thực tế và chủ động điều chỉnh quy mô hạ tầng theo nhu cầu. Tuy nhiên, cần thường xuyên theo dõi tài nguyên để tránh phát sinh chi phí từ máy chủ, storage hoặc các dịch vụ không còn sử dụng.
Các thành phần chính của Infrastructure as a Service
Infrastructure as a Service là mô hình điện toán đám mây cung cấp cho doanh nghiệp quyền truy cập vào các tài nguyên hạ tầng công nghệ thông tin dưới dạng dịch vụ, thay vì phải đầu tư và vận hành phần cứng vật lý. Thay vì phải tự xây dựng trung tâm dữ liệu, doanh nghiệp có thể thuê ngoài toàn bộ hạ tầng từ nhà cung cấp dịch vụ đám mây và chỉ trả phí theo mức sử dụng thực tế. Để hiểu rõ giá trị mà cơ sở hạ tầng dưới dạng dịch vụ mang lại, cần đi sâu vào 5 thành phần cốt lõi cấu thành nên mô hình dịch vụ này.
1. Compute - Tài nguyên tính toán
Compute là thành phần trung tâm của IaaS, đóng vai trò cung cấp năng lực xử lý cho mọi ứng dụng và khối lượng công việc chạy trên nền tảng đám mây. Thành phần này bao gồm các máy chủ ảo (virtual machines), được cấu hình linh hoạt về số lượng CPU, dung lượng RAM và khả năng xử lý theo nhu cầu cụ thể của từng doanh nghiệp.
Điểm mạnh nổi bật của tài nguyên tính toán trong IaaS là khả năng mở rộng theo chiều ngang (scale-out) hoặc chiều dọc (scale-up) gần như tức thời, cho phép doanh nghiệp đáp ứng các đợt tăng tải đột biến mà không cần đầu tư trước vào phần cứng. Ngoài ra, nhiều nhà cung cấp còn hỗ trợ các mô hình tính toán chuyên biệt như GPU instance phục vụ trí tuệ nhân tạo, hay serverless computing giúp tối ưu chi phí vận hành.
2. Storage - Hệ thống lưu trữ
Hệ thống lưu trữ trong IaaS đảm nhiệm việc lưu giữ và quản lý dữ liệu, với các lựa chọn khác nhau về hiệu năng, độ bền và khả năng mở rộng. Các nhà cung cấp thường cung cấp nhiều loại storage để đáp ứng những nhu cầu khác nhau, phổ biến gồm:
- Block storage: Cung cấp các volume dạng block để gắn vào máy chủ ảo, phù hợp với hệ điều hành, database và các workload cần hiệu năng I/O ổn định.
- Object storage: Lưu dữ liệu dưới dạng object, phù hợp với dữ liệu phi cấu trúc như hình ảnh, video và file backup.
- File storage: Cung cấp hệ thống file dùng chung, cho phép nhiều máy chủ hoặc hệ thống cùng truy cập dữ liệu.
Bên cạnh lựa chọn loại storage, backup và disaster recovery cũng đóng vai trò quan trọng trong việc bảo vệ dữ liệu. Backup tạo các bản sao dữ liệu để phục hồi khi xảy ra mất mát hoặc hư hỏng, trong khi disaster recovery tập trung vào khả năng khôi phục hệ thống sau những sự cố nghiêm trọng. Một số dịch vụ còn hỗ trợ sao chép dữ liệu giữa nhiều khu vực địa lý, giúp tăng khả năng phục hồi khi xảy ra sự cố trên một khu vực.
3. Networking - Hạ tầng mạng
Hạ tầng mạng là thành phần đảm bảo sự kết nối thông suốt giữa các tài nguyên trong môi trường đám mây cũng như giữa hệ thống nội bộ của doanh nghiệp với thế giới bên ngoài. Thành phần này bao gồm các mạng riêng ảo (Virtual Private Cloud - VPC), cho phép doanh nghiệp thiết lập ranh giới mạng cô lập và kiểm soát luồng dữ liệu ra vào.
Bên cạnh đó, các dịch vụ như load balancer giúp phân phối lưu lượng truy cập đồng đều giữa nhiều máy chủ, tránh tình trạng quá tải cục bộ và duy trì hiệu suất ổn định cho ứng dụng. Hệ thống DNS, cổng kết nối VPN, cũng như các giải pháp kết nối chuyên dụng giữa trung tâm dữ liệu tại chỗ và đám mây, đều là những cấu phần thiết yếu giúp hạ tầng mạng của IaaS vận hành linh hoạt và an toàn.
4. Virtualization - Công nghệ ảo hóa
Công nghệ ảo hóa chính là nền tảng công nghệ cho phép cơ sở hạ tầng dưới dạng dịch vụ tồn tại và vận hành hiệu quả. Thông qua công nghệ hypervisor, một máy chủ vật lý duy nhất có thể được chia tách thành nhiều máy chủ ảo độc lập, mỗi máy chủ ảo hoạt động như một hệ thống riêng biệt với tài nguyên và hệ điều hành của riêng mình.
Cơ chế này giúp tối ưu hóa việc sử dụng phần cứng vật lý, giảm thiểu lãng phí tài nguyên và cho phép nhà cung cấp dịch vụ đám mây phục vụ đồng thời nhiều khách hàng trên cùng một cơ sở hạ tầng vật lý mà vẫn đảm bảo tính cách ly và bảo mật giữa các bên. Nhờ có ảo hóa, doanh nghiệp cũng có thể triển khai, sao chép hoặc di chuyển máy chủ ảo giữa các vị trí vật lý khác nhau một cách nhanh chóng, góp phần nâng cao tính linh hoạt trong vận hành.
5. Security - Bảo mật hạ tầng
Bảo mật là thành phần xuyên suốt, bao trùm lên toàn bộ các lớp hạ tầng của service IaaS nhằm bảo vệ dữ liệu và hệ thống trước các nguy cơ tấn công mạng ngày càng tinh vi. Khác với các thành phần khác chỉ tập trung vào một chức năng cụ thể, bảo mật hạ tầng đòi hỏi cách tiếp cận đa lớp (defense in depth), kết hợp nhiều cơ chế bảo vệ khác nhau để giảm thiểu rủi ro từ nhiều hướng tấn công. Dưới đây là các yếu tố cốt lõi cấu thành nên hệ thống bảo mật hạ tầng trong mô hình service IaaS:
- Tường lửa (Firewall): Kiểm soát lưu lượng ra vào giữa các phân vùng mạng, chặn các kết nối trái phép và giới hạn phạm vi truy cập vào tài nguyên hạ tầng.
- Hệ thống phát hiện và ngăn chặn xâm nhập (IDS/IPS): Giám sát lưu lượng mạng theo thời gian thực, phát hiện các hành vi bất thường hoặc dấu hiệu tấn công và tự động đưa ra cảnh báo hoặc chặn đứng mối đe dọa.
- Hệ thống quản lý danh tính và quyền truy cập (IAM): Dùng để xác thực người dùng, phân quyền chi tiết theo vai trò (role-based access control), áp dụng nguyên tắc đặc quyền tối thiểu để hạn chế rủi ro truy cập trái phép.
Điểm nổi bật của IaaS services
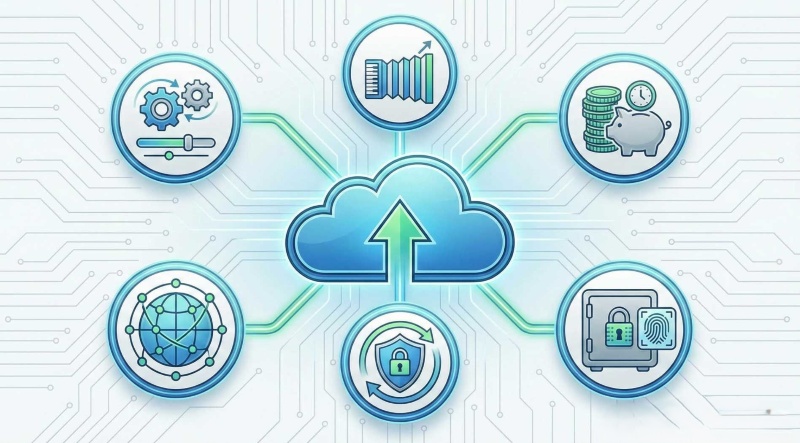
Bên cạnh cung cấp các thành phần hạ tầng cốt lõi, IaaS còn mang lại hàng loạt lợi ích chiến lược giúp doanh nghiệp vận hành hệ thống công nghệ thông tin một cách hiệu quả và cạnh tranh hơn. Dưới đây là 5 điểm nổi bật giúp service IaaS trở thành lựa chọn được nhiều tổ chức ưu tiên trong hành trình chuyển đổi số.
1. Tối ưu chi phí đầu tư hạ tầng
Một trong những lợi ích rõ rệt nhất mà IaaS mang lại chính là khả năng chuyển đổi mô hình chi phí từ đầu tư vốn (CAPEX) sang chi phí vận hành (OPEX). Thay vì phải bỏ ra một khoản đầu tư lớn ban đầu để mua sắm máy chủ, thiết bị mạng và xây dựng trung tâm dữ liệu, doanh nghiệp chỉ cần trả phí theo mức sử dụng thực tế (pay-as-you-go), giúp giải phóng nguồn vốn để tập trung vào các hoạt động kinh doanh cốt lõi.
Mô hình này đặc biệt phù hợp với các doanh nghiệp vừa và nhỏ hoặc các dự án khởi nghiệp, nơi nguồn lực tài chính còn hạn chế. Ngoài ra, doanh nghiệp cũng tiết kiệm được đáng kể chi phí bảo trì, nâng cấp phần cứng và nhân sự vận hành trung tâm dữ liệu, vốn là những khoản chi phí ẩn thường bị đánh giá thấp khi tự xây dựng hạ tầng tại chỗ.
2. Khả năng co giãn linh hoạt & khởi tạo tức thì
Service IaaS cho phép doanh nghiệp mở rộng hoặc thu hẹp quy mô tài nguyên một cách nhanh chóng, đáp ứng kịp thời các biến động về nhu cầu sử dụng mà không cần chờ đợi thời gian mua sắm và lắp đặt phần cứng như mô hình truyền thống. Khi lưu lượng truy cập tăng đột biến trong các sự kiện đặc biệt như đợt khuyến mãi hay ra mắt sản phẩm mới, hệ thống có thể tự động mở rộng tài nguyên tính toán và lưu trữ chỉ trong vài phút, sau đó thu hẹp lại khi nhu cầu giảm xuống để tối ưu chi phí.
Khả năng khởi tạo máy chủ ảo gần như tức thì cũng giúp rút ngắn đáng kể thời gian đưa sản phẩm ra thị trường, tạo lợi thế cạnh tranh quan trọng cho doanh nghiệp trong môi trường kinh doanh biến động nhanh hiện nay.
3. Quyền kiểm soát & tùy biến tối đa
So với các mô hình dịch vụ đám mây khác như PaaS hay SaaS, IaaS trao cho doanh nghiệp quyền kiểm soát sâu nhất đối với hạ tầng công nghệ thông tin của mình. Người dùng có toàn quyền lựa chọn hệ điều hành, cài đặt phần mềm, cấu hình mạng và tùy chỉnh môi trường vận hành theo đúng yêu cầu kỹ thuật đặc thù của từng ứng dụng hay dự án.
Mức độ linh hoạt này đặc biệt có giá trị đối với các doanh nghiệp có yêu cầu đặc biệt về hiệu năng hoặc cần triển khai các hệ thống legacy đòi hỏi môi trường cấu hình riêng biệt mà các dịch vụ đóng gói sẵn không thể đáp ứng. Quyền kiểm soát toàn diện này cũng cho phép đội ngũ kỹ thuật chủ động tối ưu hóa hệ thống theo thời gian, thay vì bị giới hạn trong khuôn khổ cấu hình do nhà cung cấp dịch vụ định sẵn.
4. Độ sẵn sàng cao & an toàn dữ liệu
Các nhà cung cấp IaaS lớn thường vận hành nhiều trung tâm dữ liệu đặt tại nhiều khu vực địa lý khác nhau, cho phép doanh nghiệp triển khai kiến trúc dự phòng và phân tán tải nhằm đảm bảo hệ thống luôn hoạt động liên tục ngay cả khi xảy ra sự cố tại một điểm cụ thể. Cam kết về tỷ lệ uptime cao, thường đạt 99,9% trở lên, giúp doanh nghiệp giảm thiểu tối đa thời gian gián đoạn dịch vụ, vốn có thể gây thiệt hại nghiêm trọng về doanh thu và uy tín.
Song song đó, các cơ chế sao lưu tự động, nhân bản dữ liệu qua nhiều vùng và quy trình khôi phục sau thảm họa (disaster recovery) được tích hợp sẵn cũng góp phần bảo vệ dữ liệu doanh nghiệp trước những rủi ro không lường trước, từ lỗi phần cứng cho đến các sự cố thiên tai.
5. Hỗ trợ tự động hóa & chuẩn hóa quy trình DevOps
Infrastructure as a Service cung cấp nền tảng vững chắc để doanh nghiệp triển khai các thực hành DevOps hiện đại, thông qua khả năng quản lý hạ tầng dưới dạng mã nguồn (Infrastructure as Code). Các công cụ như Terraform hay CloudFormation cho phép đội ngũ kỹ thuật định nghĩa, triển khai và quản lý toàn bộ hạ tầng một cách nhất quán, có thể tái sử dụng và kiểm soát phiên bản như đối với mã nguồn ứng dụng thông thường.
Khả năng tích hợp liền mạch với các quy trình CI/CD giúp tự động hóa việc kiểm thử, triển khai và giám sát ứng dụng, từ đó rút ngắn chu kỳ phát triển và giảm thiểu sai sót do thao tác thủ công. Nhờ đó, các nhóm lập trình có thể tập trung nhiều hơn vào việc xây dựng tính năng sản phẩm, trong khi vẫn duy trì được tính ổn định và khả năng mở rộng của hệ thống hạ tầng phía sau.
Nhược điểm của Infrastructure as a Service
Mặc dù mang lại nhiều lợi ích vượt trội, IaaS không phải là giải pháp hoàn hảo cho mọi doanh nghiệp. Chuyển giao hạ tầng vật lý cho bên thứ ba cũng đồng nghĩa với doanh nghiệp phải đánh đổi một số quyền kiểm soát và đối mặt với những thách thức mới trong quá trình vận hành. Dưới đây là những hạn chế cần được cân nhắc kỹ lưỡng trước khi triển khai mô hình IaaS.
- Đòi hỏi năng lực kỹ thuật chuyên sâu: Khác với PaaS hay SaaS, IaaS yêu cầu đội ngũ IT nội bộ phải có kiến thức vững về quản trị hệ điều hành, cấu hình mạng, bảo mật hệ thống để tự vận hành và tối ưu hạ tầng, dẫn đến áp lực về nhân sự và chi phí đào tạo.
- Chi phí có thể vượt kiểm soát: Mô hình trả phí theo mức sử dụng tuy linh hoạt nhưng cũng tiềm ẩn rủi ro phát sinh chi phí ngoài dự kiến nếu tài nguyên không được giám sát và tối ưu chặt chẽ, đặc biệt khi xảy ra tình trạng cấp phát dư thừa (over-provisioning) hoặc quên tắt các tài nguyên không còn sử dụng.
- Rủi ro phụ thuộc vào nhà cung cấp (Vendor Lock-in): Sử dụng các dịch vụ và công cụ đặc thù của một nhà cung cấp có thể khiến doanh nghiệp gặp khó khăn khi muốn chuyển đổi sang nền tảng khác, do sự khác biệt về kiến trúc, API và chi phí di chuyển dữ liệu phát sinh.
- Trách nhiệm bảo mật vẫn đặt nặng lên doanh nghiệp: Theo mô hình trách nhiệm chia sẻ, nhà cung cấp chỉ đảm bảo an toàn cho hạ tầng vật lý, trong khi việc bảo mật hệ điều hành, ứng dụng, dữ liệu và cấu hình quyền truy cập hoàn toàn thuộc về doanh nghiệp, đòi hỏi sự đầu tư liên tục về nhân lực và quy trình.
- Phụ thuộc vào kết nối internet và tính ổn định của nhà cung cấp: Toàn bộ hoạt động của hệ thống gắn liền với đường truyền mạng và độ ổn định của nhà cung cấp dịch vụ; khi xảy ra sự cố mất kết nối hoặc gián đoạn dịch vụ từ phía nhà cung cấp, doanh nghiệp gần như không có khả năng kiểm soát hay khắc phục trực tiếp.
- Thách thức trong quản lý tuân thủ và quy định: Đối với các doanh nghiệp hoạt động trong lĩnh vực nhạy cảm như tài chính, y tế, đảm bảo dữ liệu tuân thủ đúng quy định pháp lý về lưu trữ và bảo mật trở nên phức tạp hơn khi dữ liệu được đặt tại các trung tâm dữ liệu ở nhiều khu vực địa lý khác nhau.
Ứng dụng của IaaS trong phát triển và vận hành website
Website là một trong những ứng dụng phổ biến và trực quan nhất minh chứng cho giá trị thực tiễn của Infrastructure as a Service. Dưới đây là những ứng dụng cụ thể của IaaS trong toàn bộ vòng đời phát triển và vận hành website.
1. Lưu trữ & vận hành website có lưu lượng truy cập lớn
IaaS cung cấp nền tảng máy chủ ảo với khả năng cấu hình CPU, RAM, storage và network linh hoạt, phù hợp để triển khai và vận hành các website có lượng truy cập lớn. So với shared hosting, IaaS cho phép doanh nghiệp chủ động hơn trong việc phân bổ tài nguyên và cấu hình môi trường máy chủ, đặc biệt khi website có nhu cầu xử lý cao hoặc lưu lượng thường xuyên biến động.
Ví dụ, một website thương mại điện tử có thể vận hành với một số máy chủ web trong điều kiện lưu lượng bình thường. Khi lượng truy cập tăng mạnh trong các đợt khuyến mãi, doanh nghiệp có thể bổ sung thêm máy chủ và phân phối request thông qua Load Balancer để giảm tải cho từng máy chủ. Khi lưu lượng trở lại mức bình thường, số lượng máy chủ có thể được điều chỉnh xuống nhằm hạn chế việc duy trì tài nguyên không cần thiết.
Nhờ khả năng chủ động kiểm soát và điều chỉnh hạ tầng, doanh nghiệp có thể xây dựng môi trường phù hợp với nhu cầu xử lý của website, đồng thời kết hợp các cơ chế như Load Balancer, Auto Scaling, CDN và monitoring để duy trì hiệu suất và khả năng phục vụ khi lưu lượng thay đổi.
2. Xây dựng môi trường phát triển và kiểm thử
Một trong những ứng dụng thiết thực của IaaS là khả năng tạo lập nhanh chóng các môi trường development, staging và production tách biệt hoàn toàn, giúp đội ngũ kỹ thuật kiểm thử tính năng mới mà không ảnh hưởng đến hệ thống đang vận hành thực tế. Chẳng hạn, một đội phát triển có thể sử dụng dịch vụ như AWS EC2 hoặc DigitalOcean Droplets để khởi tạo môi trường staging chỉ trong vài phút, sao chép chính xác cấu hình của môi trường production nhằm phát hiện lỗi trước khi triển khai chính thức. Khi kết thúc chu kỳ kiểm thử, các máy chủ ảo này có thể được hủy bỏ ngay lập tức, giúp tiết kiệm đáng kể chi phí so với việc duy trì phần cứng vật lý cho mục đích thử nghiệm.
3. Tối ưu hiệu suất và khả năng xử lý, phân phối nội dung
IaaS cho phép tích hợp các dịch vụ mạng phân phối nội dung (Content Delivery Network - CDN) nhằm rút ngắn thời gian tải trang và giảm tải cho máy chủ gốc. Các nền tảng như Amazon CloudFront hay Cloudflare thường được kết hợp trực tiếp với hạ tầng IaaS để lưu trữ đệm (cache) các tài nguyên tĩnh như hình ảnh, video, tệp CSS và JavaScript tại nhiều điểm phân phối (edge location) gần với người dùng cuối.
Việc phân phối nội dung theo mô hình này không chỉ cải thiện tốc độ tải trang một cách rõ rệt, đặc biệt với người dùng ở xa vị trí đặt máy chủ chính, mà còn giúp giảm đáng kể chi phí băng thông phát sinh từ việc truyền tải trực tiếp từ nguồn.
4. Mở rộng hạ tầng khi website phát triển
Khi lượng truy cập và dữ liệu tăng lên, website có thể cần nhiều tài nguyên xử lý hơn so với cấu hình ban đầu. IaaS cho phép doanh nghiệp mở rộng hoặc thu hẹp tài nguyên hạ tầng theo nhu cầu, chẳng hạn tăng CPU, RAM, dung lượng lưu trữ hoặc bổ sung thêm máy chủ ảo mà không phải đầu tư thêm máy chủ vật lý.
Với những website có lưu lượng biến động, doanh nghiệp có thể kết hợp vertical scaling và horizontal scaling. Vertical scaling tập trung nâng cấp tài nguyên cho một máy chủ, trong khi horizontal scaling bổ sung nhiều máy chủ để phân phối tải. Khi được kết hợp với load balancer và auto scaling, hệ thống có thể tự động điều chỉnh số lượng máy chủ theo lưu lượng truy cập, giúp duy trì hiệu suất khi nhu cầu tăng cao.
Ví dụ, một website thương mại điện tử có thể tăng số lượng máy chủ trong các đợt khuyến mãi lớn và giảm về mức thông thường sau khi lưu lượng truy cập hạ xuống. Cách này giúp doanh nghiệp vừa đáp ứng nhu cầu xử lý, vừa tránh phải duy trì một lượng phần cứng cố định lớn trong thời gian dài.
5. Hỗ trợ quản lý và giám sát hệ thống website
Các nền tảng IaaS thường đi kèm với bộ công cụ giám sát tích hợp, cho phép đội ngũ vận hành theo dõi tình trạng hoạt động của website theo thời gian thực. Các dịch vụ như Amazon CloudWatch hay Google Cloud Monitoring cung cấp khả năng theo dõi các chỉ số quan trọng như mức sử dụng CPU, bộ nhớ, lưu lượng mạng và thời gian phản hồi của máy chủ, đồng thời thiết lập cảnh báo tự động khi phát hiện dấu hiệu bất thường. Nhờ đó, đội ngũ kỹ thuật có thể phát hiện và xử lý sự cố ngay từ giai đoạn sớm, trước khi chúng ảnh hưởng nghiêm trọng đến trải nghiệm người dùng cuối hoặc gây gián đoạn dịch vụ trên diện rộng.
6. Đảm bảo tính sẵn sàng và khả năng phục hồi website
IaaS cho phép doanh nghiệp triển khai kiến trúc dự phòng trải rộng trên nhiều khu vực địa lý (multi-region deployment), đảm bảo website vẫn duy trì hoạt động ngay cả khi một trung tâm dữ liệu gặp sự cố. Ví dụ, một website thương mại điện tử có thể triển khai bản sao hệ thống tại nhiều vùng khả dụng (availability zone) khác nhau trên AWS, kết hợp với cơ chế chuyển đổi dự phòng tự động (automatic failover) để định tuyến lưu lượng sang khu vực hoạt động bình thường khi khu vực chính gặp trục trặc. Kết hợp với chính sách sao lưu định kỳ và quy trình khôi phục sau thảm họa, doanh nghiệp có thể giảm thiểu tối đa thời gian gián đoạn dịch vụ, một yếu tố sống còn đối với các web vận hành liên tục 24/7.
7. Tăng cường bảo mật cho hạ tầng website
IaaS cung cấp nhiều lớp công cụ bảo mật giúp bảo vệ website trước các hình thức tấn công mạng ngày càng phức tạp. Các dịch vụ như AWS WAF (Web Application Firewall) hay Cloudflare Security giúp lọc và ngăn chặn lưu lượng độc hại như tấn công SQL injection, cross-site scripting, đồng thời tích hợp khả năng chống DDoS ở tầng hạ tầng nhằm giảm thiểu tác động của các cuộc tấn công từ chối dịch vụ quy mô lớn. Bên cạnh đó, việc mã hóa dữ liệu truyền tải qua giao thức HTTPS/SSL, kết hợp với cấu hình nhóm bảo mật (security group) chặt chẽ nhằm kiểm soát cổng truy cập, đóng vai trò quan trọng trong việc bảo vệ toàn diện hạ tầng website khỏi các nguy cơ xâm nhập trái phép.
8. Hỗ trợ xây dựng kiến trúc website linh hoạt
Infrastructure as a Service tạo điều kiện thuận lợi để doanh nghiệp triển khai các kiến trúc website hiện đại như microservices hay containerization, thay vì bị giới hạn trong mô hình nguyên khối (monolithic) truyền thống. Chẳng hạn, một nền tảng thương mại điện tử có thể tách riêng các thành phần như hệ thống thanh toán, quản lý sản phẩm và giỏ hàng thành các dịch vụ độc lập, triển khai trên các container thông qua Kubernetes chạy trên hạ tầng IaaS như Google Kubernetes Engine hoặc Amazon EKS. Cách tiếp cận này không chỉ giúp từng thành phần được phát triển, cập nhật và mở rộng độc lập mà không ảnh hưởng đến toàn hệ thống, mà còn tăng cường khả năng chịu lỗi và rút ngắn thời gian triển khai tính năng mới ra môi trường thực tế.
IaaS khác gì VPS và máy chủ vật lý?
IaaS, VPS và máy chủ vật lý đều cung cấp tài nguyên để triển khai website, ứng dụng và hệ thống CNTT nhưng khác nhau về cách cung cấp, mức độ kiểm soát và trách nhiệm vận hành. VPS thường là một máy chủ ảo được tạo trên máy chủ vật lý, trong khi IaaS là mô hình dịch vụ cung cấp nhiều loại tài nguyên hạ tầng theo nhu cầu. Máy chủ vật lý lại cung cấp toàn bộ tài nguyên phần cứng cho một khách hàng hoặc hệ thống cụ thể.
| Tiêu chí | IaaS | VPS | Máy chủ vật lý |
| Bản chất | Mô hình cung cấp hạ tầng dưới dạng dịch vụ. | Máy chủ ảo được phân vùng từ máy chủ vật lý. | Máy chủ phần cứng vật lý. |
| Tài nguyên | CPU, RAM, storage, network và nhiều tài nguyên khác. | CPU, RAM, storage được cấp cho một VPS. | Toàn bộ tài nguyên phần cứng của máy chủ. |
| Ảo hóa | Thường sử dụng công nghệ ảo hóa. | Có. | Không cần ảo hóa để vận hành trực tiếp. |
| Khả năng mở rộng | Linh hoạt, có thể tăng hoặc giảm tài nguyên theo nhu cầu. | Có nhưng thường phụ thuộc gói dịch vụ. | Khó mở rộng nhanh, thường cần nâng cấp hoặc bổ sung phần cứng. |
| Triển khai | Có thể tạo và cấu hình tài nguyên nhanh qua portal/API. | Thường được nhà cung cấp tạo sẵn theo gói. | Cần chuẩn bị, lắp đặt và cấu hình phần cứng. |
| Quản lý phần cứng | Nhà cung cấp. | Nhà cung cấp. | Người dùng hoặc đơn vị thuê máy chủ. |
| Mức độ kiểm soát | Cao, đặc biệt với hệ điều hành và cấu hình hạ tầng. | Khá cao trong phạm vi VPS. | Rất cao. |
| Chi phí đầu tư ban đầu | Thấp, chủ yếu trả theo mức sử dụng hoặc gói dịch vụ. | Thấp đến trung bình. | Cao. |
| Tính linh hoạt | Cao. | Trung bình đến cao. | Thấp hơn về khả năng thay đổi nhanh. |
| Phù hợp | Website, ứng dụng và hệ thống có nhu cầu tài nguyên thay đổi. | Website, ứng dụng vừa và nhỏ cần môi trường máy chủ riêng. | Hệ thống cần toàn quyền kiểm soát phần cứng hoặc tài nguyên chuyên biệt. |
Infrastructure as a Service có phù hợp với mọi loại website không?
Mặc dù IaaS mang lại tính linh hoạt và khả năng kiểm soát vượt trội, đây không phải là lựa chọn tối ưu cho mọi loại website. Quyết định có nên triển khai IaaS hay không cần dựa trên sự cân nhắc kỹ lưỡng giữa quy mô dự án, nguồn lực kỹ thuật sẵn có và mục tiêu vận hành dài hạn của doanh nghiệp. Dưới đây sẽ phân tích cụ thể những trường hợp mà Infrastructure as a Service thực sự phát huy giá trị, làm cơ sở giúp doanh nghiệp đưa ra quyết định phù hợp.
1. Trường hợp nên sử dụng IaaS cho website
IaaS phù hợp nhất với những dự án website có yêu cầu đặc thù về hiệu năng, khả năng mở rộng hoặc mức độ tùy biến cao, những yếu tố mà các mô hình hosting truyền thống hay dịch vụ đóng gói sẵn khó có thể đáp ứng trọn vẹn. Dưới đây là các trường hợp cụ thể mà doanh nghiệp nên cân nhắc lựa chọn IaaS:
- Website thương mại điện tử có lưu lượng truy cập lớn và biến động: Các sàn giao dịch trực tuyến cần xử lý đồng thời hàng nghìn đến hàng triệu yêu cầu, đặc biệt trong các đợt khuyến mãi hoặc sự kiện mua sắm, đòi hỏi khả năng mở rộng tài nguyên linh hoạt mà IaaS có thể đáp ứng tốt.
- Web đòi hỏi kiến trúc phức tạp: Các hệ thống triển khai theo mô hình microservices, cần tích hợp nhiều dịch vụ backend, cơ sở dữ liệu phân tán hoặc container hóa, phù hợp với môi trường IaaS cho phép tùy chỉnh sâu ở hạ tầng.
- Doanh nghiệp sở hữu đội ngũ kỹ thuật chuyên môn cao: Với nguồn lực nội bộ đủ năng lực quản trị hệ điều hành, cấu hình mạng và bảo mật, doanh nghiệp có thể khai thác tối đa lợi thế kiểm soát toàn diện mà IaaS mang lại thay vì phụ thuộc vào cấu hình sẵn có của nhà cung cấp.
- Website hoặc ứng dụng có nhu cầu tuân thủ quy định đặc thù: Các lĩnh vực như tài chính, y tế, giáo dục thường yêu cầu kiểm soát chặt chẽ về vị trí lưu trữ dữ liệu, cấu hình bảo mật riêng biệt, những yếu tố mà IaaS cho phép tùy chỉnh linh hoạt hơn so với các mô hình dịch vụ đóng gói.
- Dự án cần môi trường phát triển và kiểm thử độc lập: Các đội phát triển phần mềm cần khởi tạo nhanh nhiều môi trường thử nghiệm khác nhau, sau đó hủy bỏ khi không còn nhu cầu sử dụng, tận dụng được tối đa tính linh hoạt và hiệu quả chi phí của IaaS.
2. Trường hợp không nên sử dụng IaaS
Ngược lại, đối với những dự án có quy mô nhỏ, nguồn lực kỹ thuật hạn chế hoặc không yêu cầu quá cao về khả năng tùy biến, lựa chọn cơ sở hạ tầng dưới dạng dịch vụ có thể trở thành gánh nặng vận hành thay vì mang lại lợi ích thực sự. Dưới đây là các trường hợp doanh nghiệp nên cân nhắc các giải pháp thay thế đơn giản hơn:
- Website cá nhân hoặc blog quy mô nhỏ: Với lưu lượng truy cập thấp và không đòi hỏi cấu hình phức tạp, các mô hình shared hosting hoặc dịch vụ hosting quản lý sẵn (managed hosting) sẽ tiết kiệm chi phí và công sức vận hành hơn nhiều so với IaaS.
- Doanh nghiệp không có đội ngũ IT chuyên trách: Việc tự quản lý hệ điều hành, bảo mật và cấu hình mạng trên IaaS đòi hỏi kiến thức kỹ thuật chuyên sâu; nếu thiếu nhân sự phù hợp, doanh nghiệp dễ gặp rủi ro về bảo mật hoặc vận hành sai cấu hình.
- Website landing page hoặc trang giới thiệu đơn giản: Các trang web tĩnh phục vụ mục đích quảng bá, giới thiệu sản phẩm với lượng truy cập ổn định thường phù hợp hơn với các nền tảng PaaS hoặc dịch vụ hosting tĩnh như Netlify, Vercel, vừa nhanh chóng vừa tiết kiệm chi phí.
- Dự án có ngân sách và thời gian triển khai hạn chế: Thiết lập và cấu hình hạ tầng trên IaaS từ đầu tốn nhiều thời gian hơn so với sử dụng các giải pháp SaaS hoặc PaaS dựng sẵn, không phù hợp với các dự án cần đưa sản phẩm ra thị trường nhanh chóng.
- Website sử dụng nền tảng dựng sẵn (CMS phổ biến): Các trang sử dụng WordPress, Shopify hay các nền tảng CMS tương tự với nhu cầu tùy biến ở mức cơ bản thường được phục vụ tốt hơn bởi các gói hosting chuyên dụng hoặc SaaS, vốn đã được tối ưu sẵn cho các nền tảng này.
Top nhà cung cấp service IaaS hàng đầu hiện nay
Thị trường IaaS hiện có nhiều nhà cung cấp với hệ sinh thái, phạm vi hạ tầng và nhóm khách hàng khác nhau. Dưới đây là những cái tên nổi bật nhất trên thị trường IaaS hiện nay:
- Amazon Web Services (AWS): Nhà cung cấp dẫn đầu thị trường với hệ sinh thái dịch vụ đồ sộ nhất, bao gồm EC2 cho tính toán, S3 cho lưu trữ và hàng trăm dịch vụ hỗ trợ khác; phù hợp với doanh nghiệp lớn cần độ ổn định cao và phạm vi triển khai toàn cầu, dù chi phí thường ở mức cao hơn so với các đối thủ.
- Microsoft Azure: Đây là lựa chọn hàng đầu cho các doanh nghiệp đã sử dụng hệ sinh thái Microsoft (Windows Server, Active Directory, Office 365), với khả năng tích hợp liền mạch giữa hạ tầng đám mây và các công cụ doanh nghiệp truyền thống.
- Google Cloud Platform (GCP): Nổi bật với thế mạnh về hạ tầng dữ liệu lớn, trí tuệ nhân tạo và machine learning, cùng mức giá cạnh tranh cho các dịch vụ tính toán; phù hợp với các dự án có yêu cầu cao về xử lý dữ liệu và phân tích.
- Oracle Cloud Infrastructure (OCI): Được Nucleus Research đánh giá là một trong những nhà cung cấp công nghệ IaaS hàng đầu, đặc biệt phù hợp với doanh nghiệp đang vận hành hệ thống cơ sở dữ liệu Oracle hoặc các ứng dụng doanh nghiệp truyền thống (ERP, ứng dụng ảo hóa lớn).
- DigitalOcean & Vultr: Các nền tảng phát triển theo hướng đơn giản hóa, chi phí dễ dự đoán và cấu hình máy chủ ảo nhanh chóng, phù hợp với các dự án startup, nhà phát triển cá nhân hoặc doanh nghiệp vừa và nhỏ không cần đến hệ sinh thái phức tạp của các hyperscaler; theo một số đánh giá độc lập, chi phí cho cấu hình VM tương đương có thể thấp hơn đáng kể so với AWS.
Những yếu tố cần cân nhắc khi lựa chọn IaaS services
Lựa chọn nhà cung cấp IaaS phù hợp không chỉ đơn thuần dựa trên thương hiệu hay thị phần, mà đòi hỏi doanh nghiệp phải đánh giá toàn diện nhiều khía cạnh khác nhau, từ năng lực kỹ thuật, chi phí vận hành cho đến khả năng hỗ trợ dài hạn. Dưới đây là những yếu tố quan trọng doanh nghiệp cần cân nhắc kỹ lưỡng trước khi đưa ra quyết định.
- Chi phí và mô hình tính giá: Cần xem xét không chỉ giá niêm yết mà cả các khoản chi phí ẩn như phí băng thông ra (egress), phí lưu trữ, phí backup; đồng thời so sánh giữa mô hình pay-as-you-go, reserved instance hay các gói cam kết dài hạn để tìm ra phương án tối ưu nhất cho quy mô sử dụng thực tế.
- Hiệu năng và độ ổn định (SLA): Đánh giá cam kết về tỷ lệ uptime, tốc độ xử lý, độ trễ mạng mà nhà cung cấp đưa ra trong thỏa thuận mức dịch vụ, cũng như lịch sử hoạt động thực tế của hệ thống trong quá khứ.
- Vị trí trung tâm dữ liệu và độ phủ khu vực: Lựa chọn nhà cung cấp có trung tâm dữ liệu gần với người dùng mục tiêu để giảm độ trễ, đồng thời đáp ứng các yêu cầu về lưu trữ dữ liệu nội địa (data residency) nếu doanh nghiệp hoạt động trong lĩnh vực có quy định pháp lý nghiêm ngặt.
- Khả năng mở rộng và tính linh hoạt: Ưu tiên các nền tảng hỗ trợ auto scaling, cho phép mở rộng hoặc thu hẹp tài nguyên nhanh chóng theo nhu cầu thực tế, tránh tình trạng giới hạn về cấu hình khi phát triển dự án trong tương lai.
- Mức độ bảo mật và tuân thủ: Kiểm tra các chứng chỉ bảo mật quốc tế (ISO 27001, SOC 2), cơ chế mã hóa dữ liệu, quản lý danh tính truy cập, cũng như khả năng đáp ứng các quy định pháp lý đặc thù theo ngành như GDPR, HIPAA.
- Nguy cơ phụ thuộc nhà cung cấp (Vendor Lock-in): Đánh giá mức độ khó khăn khi cần di chuyển dữ liệu và ứng dụng sang nền tảng khác, ưu tiên các nhà cung cấp hỗ trợ tiêu chuẩn mở hoặc công cụ hỗ trợ di chuyển dữ liệu thuận tiện.
Hướng dẫn 6 bước triển khai website trên hạ tầng IaaS chuẩn kỹ thuật
Một quy trình triển khai cơ sở hạ tầng dưới dạng dịch vụ chuyên nghiệp không chỉ dừng lại ở việc khởi tạo máy chủ mà còn bao gồm việc hoạch định tài nguyên hợp lý, xây dựng hạ tầng mạng an toàn và thiết lập các lớp bảo mật cần thiết. Dưới đây là hướng dẫn chi tiết theo từng bước để doanh nghiệp triển khai website trên nền tảng IaaS một cách hiệu quả và an toàn.
Bước 1: Lập kế hoạch & định cỡ tài nguyên
Trước khi tạo máy chủ trên nền tảng IaaS, cần xác định nhu cầu vận hành và quy mô của website để lựa chọn cấu hình phù hợp. Các yếu tố cần xem xét gồm lượng truy cập dự kiến, số lượng yêu cầu đồng thời, loại ứng dụng, dung lượng dữ liệu, nhu cầu lưu trữ và tốc độ tăng trưởng trong tương lai.
Từ các thông số này, doanh nghiệp có thể lựa chọn số lượng vCPU, RAM, dung lượng storage, loại ổ đĩa và băng thông mạng cho hệ thống. Với website mới hoặc lưu lượng chưa cao, nên bắt đầu từ cấu hình vừa đủ và theo dõi mức sử dụng thực tế thay vì cấp phát dư thừa ngay từ đầu.
Ngoài cấu hình ban đầu, cần tính đến khả năng mở rộng khi website phát triển. Xác định trước ngưỡng sử dụng và phương án scale giúp hệ thống có thể tăng tài nguyên hoặc bổ sung máy chủ khi lưu lượng tăng mà không phải thiết kế lại toàn bộ hạ tầng.
Bước 2: Thiết lập mạng ảo & cấp phát hạ tầng
Sau khi xác định cấu hình, bước tiếp theo là xây dựng mạng ảo và cấp phát các tài nguyên cần thiết cho website. Mạng ảo giúp tổ chức máy chủ, cơ sở dữ liệu và các thành phần liên quan thành những vùng mạng phù hợp, đồng thời kiểm soát cách các thành phần giao tiếp với nhau.
Trước tiên, doanh nghiệp có thể tạo Virtual Private Cloud (VPC) hoặc mạng ảo tương đương, sau đó chia thành các subnet theo mục đích sử dụng. Chẳng hạn, web server có thể đặt ở public subnet để nhận kết nối từ Internet, trong khi database được đặt ở private subnet và chỉ cho phép kết nối từ application server.
Tiếp đó, tiến hành cấp phát máy chủ ảo, storage, địa chỉ IP và các tài nguyên mạng theo cấu hình đã hoạch định. Các thiết lập như route table, security group hoặc network ACL cũng cần được cấu hình ngay từ đầu để kiểm soát luồng dữ liệu và hạn chế các kết nối không cần thiết.
Kết quả của bước này là một môi trường hạ tầng mạng có cấu trúc rõ ràng, tạo nền tảng cho việc cài đặt hệ điều hành, triển khai website và thiết lập các lớp bảo mật ở những bước tiếp theo.
Bước 3: Cấu hình bảo mật & quyền truy cập
Sau khi cấp phát hạ tầng, cần thiết lập các lớp bảo mật và phân quyền trước khi triển khai website. Các công việc chính bao gồm:
- Cấu hình firewall và security group: Thiết lập firewall để kiểm soát các kết nối ra vào máy chủ dựa trên địa chỉ IP, giao thức và port. Chỉ nên mở những cổng thực sự cần thiết cho website, phổ biến là port 80 cho HTTP và 443 cho HTTPS. Với SSH, có thể giới hạn nguồn truy cập theo địa chỉ IP tin cậy, thay đổi port mặc định hoặc sử dụng cơ chế xác thực bằng SSH key thay cho mật khẩu.
- Thiết lập Network ACL: Network ACL được sử dụng để kiểm soát lưu lượng ra vào ở cấp subnet, bổ sung thêm một lớp bảo vệ bên cạnh security group. Có thể thiết lập các rule cho phép hoặc từ chối kết nối dựa trên địa chỉ IP, port và giao thức. Giới hạn các kết nối không cần thiết giúp giảm phạm vi truy cập giữa các vùng mạng và hạn chế nguy cơ phát tán khi một tài nguyên bị xâm nhập.
- Phân quyền người dùng: Tạo tài khoản và role riêng cho từng nhóm công việc như quản trị hệ thống, phát triển website hoặc theo dõi vận hành. Mỗi tài khoản chỉ nên được cấp những quyền cần thiết để thực hiện nhiệm vụ được giao, thay vì sử dụng một tài khoản có quyền quản trị toàn bộ hệ thống. Cách phân quyền này tuân theo nguyên tắc least privilege, giúp giảm tác động nếu tài khoản bị lộ hoặc sử dụng sai quyền.
- Bảo vệ tài khoản quản trị: Sử dụng mật khẩu mạnh, duy nhất và bật MFA cho các tài khoản có quyền truy cập vào hệ thống quản trị. Với máy chủ Linux, nên ưu tiên xác thực SSH bằng key và hạn chế đăng nhập trực tiếp bằng tài khoản root. Đồng thời, có thể giới hạn quyền quản trị theo địa chỉ IP, VPN hoặc các nguồn truy cập đáng tin cậy để giảm nguy cơ bị tấn công từ Internet.
- Mã hóa kết nối: Cài đặt chứng chỉ SSL/TLS và cấu hình website sử dụng HTTPS để mã hóa dữ liệu truyền giữa trình duyệt và máy chủ. Sau khi kích hoạt HTTPS, cần kiểm tra cấu hình chứng chỉ, thời hạn và thiết lập chuyển hướng từ HTTP sang HTTPS. Việc mã hóa giúp bảo vệ các thông tin được trao đổi như dữ liệu đăng nhập, thông tin biểu mẫu và nội dung phiên làm việc khỏi nguy cơ bị đọc trộm trên đường truyền.
- Thiết lập hệ thống ghi log: Cấu hình ghi nhận các hoạt động quan trọng như đăng nhập, đăng xuất, thay đổi cấu hình, truy cập SSH và các sự kiện liên quan đến bảo mật. Log nên được lưu trữ với thời gian phù hợp và phân quyền truy cập để tránh bị chỉnh sửa hoặc xóa trái phép. Khi kết hợp với hệ thống giám sát và cảnh báo, log giúp quản trị viên phát hiện các hành vi bất thường và có cơ sở kiểm tra nguyên nhân khi xảy ra sự cố.
Bước 4: Cài đặt web stack & môi trường thực thi
Sau khi hạ tầng mạng và bảo mật đã được thiết lập ổn định, bước tiếp theo là cài đặt các thành phần phần mềm cần thiết để vận hành website trên máy chủ ảo. Tùy theo công nghệ mà website sử dụng, đội ngũ kỹ thuật sẽ tiến hành cài đặt web server (Nginx hoặc Apache), môi trường thực thi ngôn ngữ lập trình (Node.js, PHP, Python) cùng hệ quản trị cơ sở dữ liệu phù hợp (MySQL, PostgreSQL, MongoDB).
Đối với các kiến trúc hiện đại, giai đoạn này cũng có thể bao gồm việc cài đặt Docker và các công cụ điều phối container như Kubernetes nhằm chuẩn hóa môi trường chạy ứng dụng, giúp đảm bảo tính nhất quán giữa môi trường phát triển, kiểm thử và sản xuất. Cấu hình đúng phiên bản phần mềm và các tham số hiệu năng ngay từ đầu sẽ giúp hạn chế tối đa các sự cố tương thích phát sinh trong quá trình vận hành sau này.
Bước 5: Triển khai code, trỏ tên miền & SSL
Sau khi môi trường thực thi đã sẵn sàng, giai đoạn này tập trung vào việc đưa website lên môi trường thực tế và đảm bảo người dùng có thể truy cập một cách an toàn thông qua tên miền chính thức. Các công việc cụ thể cần thực hiện bao gồm:
- Triển khai mã nguồn lên máy chủ: Sử dụng các công cụ như Git, CI/CD pipeline hoặc script deployment tùy chỉnh để đưa code lên hạ tầng, đảm bảo quy trình diễn ra nhất quán và có thể lặp lại cho các lần cập nhật sau này.
- Cấu hình biến môi trường và kết nối cơ sở dữ liệu: Thiết lập các thông số cấu hình cần thiết (database connection string, API key, các biến môi trường khác) để ứng dụng hoạt động chính xác trên môi trường production.
- Cấu hình bản ghi DNS: Trỏ tên miền của doanh nghiệp về địa chỉ IP hoặc load balancer của hạ tầng mới thông qua bản ghi A hoặc CNAME, đồng thời chờ thời gian lan truyền DNS hoàn tất trên phạm vi toàn cầu.
- Cài đặt và kích hoạt chứng chỉ SSL/TLS: Triển khai chứng chỉ bảo mật thông qua các dịch vụ miễn phí như Let's Encrypt hoặc chứng chỉ thương mại, đảm bảo website hoạt động trên giao thức HTTPS an toàn.
- Cấu hình chuyển hướng HTTP sang HTTPS: Thiết lập redirect tự động nhằm đảm bảo mọi truy cập đều được mã hóa, đồng thời tránh các cảnh báo bảo mật gây mất lòng tin từ phía người dùng.
Bước 6: Tối ưu scalability, backup & monitoring
Để đảm bảo website vận hành ổn định về lâu dài, đội ngũ kỹ thuật cần thiết lập cơ chế auto scaling nhằm tự động điều chỉnh số lượng máy chủ theo mức tải thực tế, tránh tình trạng nghẽn hệ thống khi lưu lượng tăng đột biến. Đồng thời, cần xây dựng chính sách sao lưu dữ liệu định kỳ (backup) với tần suất phù hợp, kết hợp lưu trữ bản sao tại nhiều khu vực địa lý khác nhau nhằm đảm bảo khả năng khôi phục nhanh chóng khi xảy ra sự cố.
Việc tích hợp các công cụ giám sát như CloudWatch, Grafana hay các nền tảng APM (Application Performance Monitoring) giúp đội ngũ vận hành theo dõi liên tục các chỉ số quan trọng như mức sử dụng tài nguyên, thời gian phản hồi và tỷ lệ lỗi, từ đó chủ động phát hiện và xử lý vấn đề trước khi ảnh hưởng đến trải nghiệm người dùng cuối.
Bước 7: Kiểm thử và đưa website vào vận hành
Trước khi chính thức đưa website vào hoạt động, cần thực hiện đầy đủ các vòng kiểm thử bao gồm kiểm thử chức năng để đảm bảo mọi tính năng hoạt động đúng như thiết kế:
- Kiểm thử chức năng: Kiểm tra các tính năng, biểu mẫu, liên kết, API, database và các luồng nghiệp vụ để đảm bảo website hoạt động đúng theo yêu cầu.
- Kiểm thử hiệu năng: Thực hiện load testing hoặc stress testing để đánh giá khả năng xử lý của hệ thống dưới các mức lưu lượng khác nhau.
- Kiểm thử bảo mật: Kiểm tra cấu hình firewall, quyền truy cập, SSL/TLS và các lỗ hổng bảo mật trước khi website tiếp xúc với người dùng thực tế.
- Kiểm tra khả năng phục hồi: Xác nhận backup có thể sử dụng để khôi phục dữ liệu và các cơ chế dự phòng hoạt động đúng như thiết kế.
- Triển khai production: Sau khi các bài kiểm thử đạt yêu cầu, đưa website vào môi trường production. Với hệ thống yêu cầu hạn chế downtime, có thể áp dụng blue-green deployment hoặc canary release để giảm rủi ro khi chuyển đổi.
Các xu hướng phát triển bứt phá của IaaS services trong tương lai
IaaS đang chuyển từ mô hình cung cấp tài nguyên hạ tầng theo nhu cầu sang hướng tự động hóa, tối ưu bằng AI và phân phối tài nguyên gần người dùng hơn. Sự phát triển của AI, IoT, 5G theo thời gian thực đang thúc đẩy các nhà cung cấp IaaS phát triển những mô hình hạ tầng linh hoạt và thông minh hơn.
1. IaaS tích hợp trí tuệ nhân tạo (AI-Driven IaaS)
AI đang được tích hợp vào IaaS để tự động phân tích mức sử dụng tài nguyên, dự đoán nhu cầu và tối ưu việc cấp phát hạ tầng. Thay vì phải theo dõi và điều chỉnh CPU, RAM hoặc số lượng máy chủ hoàn toàn thủ công, hệ thống có thể sử dụng dữ liệu vận hành để đưa ra quyết định mở rộng hoặc thu hẹp tài nguyên phù hợp với tải thực tế.
AI cũng có thể hỗ trợ phát hiện những thay đổi bất thường trong hiệu suất, dự báo nguy cơ quá tải và tối ưu chi phí sử dụng hạ tầng. Về lâu dài, IaaS services có xu hướng trở thành môi trường tự động hóa cao hơn, trong đó nhiều tác vụ quản lý và tối ưu hạ tầng được thực hiện dựa trên dữ liệu thay vì cấu hình thủ công.
2. Điện toán biên (Edge Computing & Edge IaaS)
Edge Computing đưa tài nguyên tính toán và lưu trữ đến gần nơi dữ liệu được tạo ra hoặc người dùng cuối, thay vì tập trung toàn bộ quá trình xử lý tại các trung tâm dữ liệu lớn. Edge IaaS phát triển từ mô hình này bằng cách cung cấp các tài nguyên hạ tầng có thể triển khai tại nhiều edge location khác nhau.
Mô hình này đặc biệt phù hợp với các hệ thống yêu cầu độ trễ thấp và xử lý dữ liệu gần như theo thời gian thực, chẳng hạn IoT, camera thông minh, xe tự lái, nhà máy thông minh và AR/VR. Khi kết hợp với mạng 5G và hệ thống cloud trung tâm, Edge IaaS có thể tạo thành mô hình hạ tầng phân tán, trong đó dữ liệu được xử lý ở vị trí phù hợp trước khi đồng bộ về hệ thống trung tâm.
3. Mô hình Hybrid Cloud & Multi-Cloud IaaS
Hybrid Cloud IaaS kết hợp hạ tầng cloud với hạ tầng riêng như private cloud hoặc máy chủ tại doanh nghiệp, cho phép phân bổ workload và dữ liệu giữa các môi trường khác nhau. Mô hình này phù hợp với doanh nghiệp muốn tận dụng khả năng mở rộng của cloud nhưng vẫn cần duy trì quyền kiểm soát đối với những dữ liệu hoặc hệ thống quan trọng.
Trong khi đó, Multi-Cloud IaaS sử dụng hạ tầng từ nhiều nhà cung cấp cloud khác nhau. Doanh nghiệp có thể phân bổ workload giữa AWS, Microsoft Azure, Google Cloud hoặc các nền tảng khác dựa trên yêu cầu về hiệu năng, chi phí, khu vực hạ tầng và tính sẵn sàng. Cách tiếp cận này cũng giúp hạn chế sự phụ thuộc quá lớn vào một nhà cung cấp.
Trong tương lai, Hybrid Cloud và Multi-Cloud IaaS có xu hướng phát triển theo hướng quản lý tập trung và tự động hóa, giúp doanh nghiệp dễ dàng phân bổ tài nguyên, giám sát hệ thống và điều phối workload giữa nhiều môi trường.
4. IaaS kết hợp Serverless & Containerization
IaaS đang có xu hướng kết hợp với containerization và serverless để tăng mức độ linh hoạt trong triển khai và quản lý hệ thống. Container cho phép đóng gói mã nguồn cùng các thư viện và dependency cần thiết thành những môi trường độc lập, giúp quá trình triển khai nhất quán hơn giữa các máy chủ và môi trường khác nhau. Trong khi đó, serverless cho phép đội ngũ phát triển thực thi code mà không cần trực tiếp quản lý máy chủ bên dưới. Nhà cung cấp cloud sẽ đảm nhiệm phần lớn công việc cấp phát và quản lý hạ tầng, còn tài nguyên được tự động phân bổ theo nhu cầu xử lý.
Khi kết hợp với IaaS, container và serverless tạo thành các lớp triển khai khác nhau: IaaS cung cấp nền tảng hạ tầng, container giúp đóng gói và quản lý workload, còn serverless tự động hóa việc thực thi và cấp phát tài nguyên. Xu hướng này giúp doanh nghiệp giảm công việc vận hành thủ công và linh hoạt hơn khi xây dựng, triển khai hệ thống.
Qua bài viết của Phương Nam Vina, có thể thấy IaaS (Infrastructure as a Service) là mô hình cung cấp hạ tầng CNTT dưới dạng dịch vụ, cho phép doanh nghiệp chủ động thuê và quản lý các tài nguyên như máy chủ, lưu trữ, mạng và năng lực tính toán theo nhu cầu. Nhờ khả năng mở rộng linh hoạt, quản lý tập trung và thanh toán dựa trên mức sử dụng, service IaaS trở thành nền tảng quan trọng cho triển khai và vận hành website, phần mềm và các hệ thống trực tuyến. Bên cạnh những lợi ích hiện tại, IaaS đang tiếp tục phát triển theo hướng tự động hóa, tích hợp AI, Edge Computing, Hybrid Cloud, Multi-Cloud, Container và Serverless. Hiểu rõ cơ chế hoạt động, mô hình trách nhiệm và cách triển khai IaaS giúp doanh nghiệp lựa chọn kiến trúc hạ tầng phù hợp, kiểm soát chi phí và xây dựng hệ thống có khả năng mở rộng, bảo mật và vận hành ổn định.
Tham khảo thêm:
 SOCKS5 là gì? Cơ chế hoạt động và ứng dụng thực tế